
In sintesi:
Se il tuo sito WordPress ha visitatori dall'UE o dal Regno Unito, il GDPR richiede di ottenere il consenso ai cookie prima di tracciarli. Ciò significa un banner di consenso, blocco degli script fino al consenso e una politica sulla privacy. WPConsent imposta tutto questo gratuitamente in circa 5 minuti.
Gestire un sito web WordPress significa che stai raccogliendo dati degli utenti, che tu te ne renda conto o meno. Moduli di contatto, iscrizioni via email, registrazioni utenti e persino commenti coinvolgono informazioni personali.
Quando il GDPR, acronimo di General Data Protection Regulation, è stato lanciato nel 2018, molti proprietari di siti web sono andati nel panico perché non sapevano se fossero conformi.
Lavoro con WordPress da oltre un decennio e ho visto in prima persona quanto possa essere confusionaria la conformità GDPR. Le normative sono complesse, le sanzioni sono elevate e la maggior parte degli utenti WordPress non ha un background legale.
Ma ecco cosa ho imparato: la conformità è in realtà semplice una volta compresi i fondamenti. Una volta che sai quali dati il tuo sito raccoglie, come gestirli correttamente e quali strumenti renderanno la conformità automatica, puoi concentrarti sulla crescita della tua attività invece di preoccuparti delle normative.
In questa guida, ti spiegherò tutto ciò che devi sapere sulla conformità GDPR e WordPress. Poiché questa è una lettura lunga, puoi fare clic sui collegamenti sottostanti per passare a qualsiasi sezione:
- Cos'è il GDPR?
- Applicazione del GDPR nel 2026: perché questo conta ancora
- Requisiti GDPR per i proprietari di siti web WordPress
- Perché i siti WordPress necessitano di una speciale attenzione GDPR?
- Rendere il tuo sito WordPress conforme al GDPR
- Utilizza un plugin per la gestione dei cookie di WordPress
- Scansiona i tuoi siti per script che aggiungono cookie
- Blocca gli script di terze parti dal caricamento prima del consenso
- Imposta un banner di consenso ai cookie per WordPress
- Aggiungi una politica sulla privacy e una politica sui cookie
- Tieni traccia del consenso degli utenti in WordPress
- Consenti agli utenti di disattivare il tracciamento
- Fornisci agli utenti il diritto di cancellare i propri dati
Disclaimer: Si prega di notare che questa guida è solo a scopo informativo. Nulla su questo sito web deve essere considerato una consulenza legale.
Cos'è il GDPR?
GDPR sta per General Data Protection Regulation e l'Unione Europea (UE) ha introdotto questa normativa il 25 maggio 2018.
Nel suo nucleo, il GDPR è progettato per dare agli individui un maggiore controllo sulle proprie informazioni personali. Si applica ai siti web (aziendali o individuali) che sono stabiliti nell'UE, indipendentemente da dove avvenga l'effettivo trattamento dei dati. Inoltre, è per i siti web che raccolgono, archiviano o elaborano dati personali di individui che si trovano nell'UE.
La normativa copre tutto, dalla raccolta di indirizzi email al tracciamento dei visitatori tramite cookie. Oltre a ciò, i dati personali ai sensi del GDPR includono anche indirizzi IP, identificatori di cookie e persino il comportamento di navigazione.
Questa ampia definizione coglie molti proprietari di siti WordPress alla sprovvista perché non si rendono conto di quanti dati i loro siti raccolgano effettivamente. Se non rispetti queste normative, puoi incorrere in multe fino a 20 milioni di euro o al 4% del tuo fatturato globale annuo, a seconda di quale sia maggiore.
Detto questo, diamo un'occhiata ad alcuni dei requisiti stabiliti dal GDPR per i proprietari di siti web.
Applicazione del GDPR nel 2026: perché questo conta ancora
Il GDPR non è uno spauracchio del 2018 che è svanito. L'applicazione è accelerata ogni anno e i regolatori non stanno più inseguendo solo i giganti della tecnologia.
Il recente record parla da sé. Meta è stata multata di 1,2 miliardi di euro nel 2023, la più grande sanzione GDPR mai emessa. Uber ha ricevuto una multa di 290 milioni di euro nel 2024 per il trasferimento dei dati dei conducenti al di fuori dell'UE.
LinkedIn è stata multata di 310 milioni di euro nello stesso anno per il consenso alla pubblicità comportamentale. E nel 2025, TikTok è stata colpita da una multa di 530 milioni di euro per trasferimenti di dati.
I piccoli siti non affrontano multe da un miliardo di euro, ma affrontano le stesse regole. Le autorità europee per la protezione dei dati emettono migliaia di sanzioni minori ogni anno, e molte iniziano con qualcosa di semplice come un banner per i cookie mancante o non funzionante.
Il consenso ai cookie è il requisito GDPR più visibile sul tuo sito, il che lo rende la cosa più facile da controllare per un regolatore, un concorrente o un attivista per la privacy.
Il risultato pratico: ottenere il consenso corretto è un'assicurazione economica. Gli 8 passaggi seguenti coprono tutto ciò di cui un tipico sito WordPress ha bisogno.
Requisiti GDPR per i proprietari di siti web WordPress
Il GDPR crea diversi obblighi specifici che i proprietari di siti WordPress devono comprendere e implementare. Il requisito più importante è ottenere il consenso appropriato prima di raccogliere dati personali dai tuoi visitatori.
Devi anche fornire ai visitatori una trasparenza completa su quali dati stai raccogliendo e perché. Questo va oltre il semplice avere una politica sulla privacy sepolta nel tuo piè di pagina. Gli utenti devono capire esattamente quali informazioni stai raccogliendo, come le stai utilizzando e con chi le stai condividendo.
Oltre a ciò, i proprietari di siti web WordPress devono anche rispettare i diritti individuali, come:
- Diritto di accesso – gli utenti possono richiedere copie dei propri dati personali
- Diritto di rettifica – i tuoi visitatori possono chiederti di correggere informazioni imprecise
- Diritto alla cancellazione – gli utenti possono richiedere la cancellazione dei propri dati personali
- Diritto alla portabilità dei dati – i visitatori del sito web possono richiedere i propri dati in un formato portatile
- Diritto di opposizione – le persone possono rinunciare a determinate attività di elaborazione dei dati
Un altro requisito stabilito dal GDPR è che se si verifica una violazione dei dati che potrebbe danneggiare gli individui, si hanno solo 72 ore per notificare l'autorità di controllo competente. Per violazioni gravi, potrebbe essere necessario informare direttamente gli individui interessati. Ciò significa che devi sapere esattamente quali dati hai e dove sono archiviati.
Il regolamento richiede inoltre di implementare i principi di 'privacy by design'. Ciò significa considerare la protezione dei dati fin dall'inizio quando si impostano nuove funzionalità o plugin sul tuo sito WordPress, piuttosto che cercare di aggiungere protezioni per la privacy come un ripensamento.
Ora, vediamo perché devi assicurarti che il tuo sito WordPress sia conforme al GDPR.
Perché i siti WordPress necessitano di una speciale attenzione GDPR?
I siti WordPress affrontano sfide GDPR uniche. L'ecosistema dei plugin che rende WordPress così potente crea anche scenari complessi di raccolta dati che molti proprietari di siti non comprendono appieno.
Ecco una panoramica degli ostacoli che i proprietari di siti web WordPress devono affrontare.
Come i plugin WordPress raccolgono i dati
La maggior parte dei plugin WordPress raccoglie alcune forme di dati utente, spesso senza che tu te ne accorga. I moduli di contatto memorizzano le informazioni dei visitatori, i plugin di analisi tracciano il comportamento di navigazione e i plugin come i widget dei social media possono rilasciare cookie e raccogliere dati personali.
Integrazioni di terze parti e condivisione dei dati
I siti WordPress si integrano tipicamente con numerosi servizi esterni. Ad esempio, Google Analytics traccia i tuoi visitatori, Mailchimp gestisce la tua lista email e Facebook Pixel segue gli utenti sul web. Ogni integrazione crea una relazione di condivisione dei dati che richiede un consenso adeguato ai sensi del GDPR.
Sfide nella gestione dei cookie
I siti WordPress generano cookie da più fonti, come il core di WordPress, i plugin attivi, i temi e gli script di terze parti. Gestire manualmente tutti questi cookie sarebbe quasi impossibile, soprattutto se sei un principiante o stai avviando un nuovo sito.
Registrazione utente e dati dei commenti
I sistemi integrati di registrazione utenti e commenti di WordPress raccolgono informazioni personali per impostazione predefinita. Ciò include nomi utente, indirizzi email, indirizzi IP e spesso informazioni aggiuntive sul profilo. Tutti questi dati rientrano nei requisiti di protezione del GDPR. Senza gli strumenti GDPR adeguati, i proprietari di siti WordPress spesso faticano a gestire le richieste di dati, mantenere i registri del consenso e garantire che i loro siti smettano di raccogliere dati quando gli utenti non forniscono il consenso.
Tenendo conto di ciò, vediamo come puoi rendere facilmente il tuo sito WordPress conforme al GDPR utilizzando lo strumento giusto.
Rendere il tuo sito WordPress conforme al GDPR
Rendere il tuo sito WordPress conforme al GDPR non deve essere opprimente. Ma con i plugin e gli strumenti giusti, puoi avere il tuo sito completamente conforme in poche ore.
Vediamo i passaggi che puoi intraprendere per garantire la conformità.
1. Utilizza un plugin per la gestione dei cookie di WordPress
Quando si tratta di soddisfare tutti i requisiti del GDPR, è necessaria una soluzione completa che gestisca tutti i requisiti tecnici automaticamente, pur offrendoti il controllo sulle impostazioni.
Ecco perché consiglio di utilizzare WPConsent per questo processo. È il miglior plugin per la gestione del consenso dei cookie per WordPress che gestisce la gestione del consenso, il blocco dei cookie, la creazione di un banner di consenso, la gestione dei log, la creazione di un modulo "Non vendere" e altro ancora.
Ciò che distingue WPConsent dalle altre soluzioni di avviso cookie SaaS è che si tratta di un plugin per il consenso dei cookie WordPress self-hosted. Ciò significa che mantieni il pieno controllo sui tuoi dati. Inoltre, puoi utilizzarlo su pagine o visualizzazioni di pagine illimitate sul tuo sito, a differenza di altri software per cookie che addebitano in base al numero di visualizzazioni di pagine o pagine.
Inoltre, il plugin è molto facile da configurare e utilizzare. Offre una procedura guidata di configurazione che ti guiderà passo dopo passo e ti aiuterà a configurare il plugin. Questo ti dà il controllo completo sulla gestione della conformità dei cookie sul tuo sito web WordPress.
Puoi iniziare con la versione WPConsent Pro perché include le funzionalità avanzate che rendono la gestione dei cookie molto più semplice, insieme a una libreria predefinita di servizi, funzionalità multilingue, addon Do Not Sell e altro ancora. Tuttavia, esiste anche una versione WPConsent Lite che puoi usare gratuitamente.
2. Scansiona i tuoi siti per script che aggiungono cookie
Il primo passo per la conformità al GDPR è capire quali cookie e script di tracciamento utilizza il tuo sito. WPConsent include uno scanner integrato che rileva automaticamente questi script per te e mostra quali servizi aggiungono cookie sul tuo sito.
Quando esegui la procedura guidata di configurazione, WPConsent eseguirà una scansione del tuo sito. Tuttavia, puoi anche accedere a WPConsent » Scanner dal pannello di WordPress per visualizzare lo scanner. Fai clic sul pulsante ‘Scansiona il tuo sito web’.
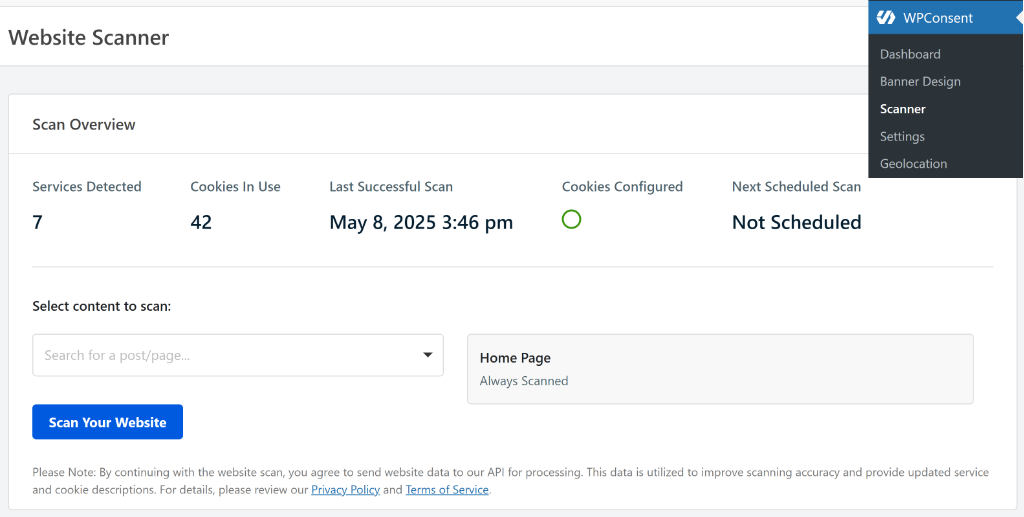
Per impostazione predefinita, il plugin scansionerà la home page del tuo sito. Tuttavia, puoi selezionare pagine specifiche da scansionare sul tuo sito. Ad esempio, supponiamo che tu voglia assicurarti che i cookie sulla pagina di checkout, sulla pagina dei contatti, sulla pagina contattaci, sul carrello della spesa e su pagine simili non vengano persi.
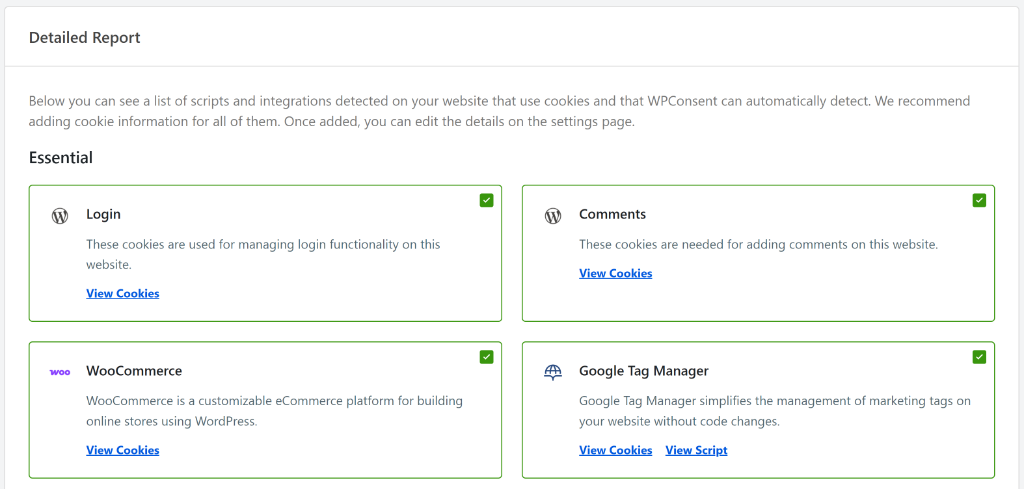
Una volta completata la scansione, vedrai un report dettagliato che mostra tutti i cookie rilevati organizzati per categoria. Il plugin categorizza automaticamente i cookie come Essenziali, Statistiche e Marketing in base al loro scopo.
Per saperne di più, consulta la nostra guida su come trovare quali cookie utilizza il tuo sito WordPress.
3. Blocca il caricamento di script di terze parti prima del consenso
Ora che sai quali cookie utilizza il tuo sito, devi impedire che vengano caricati finché i visitatori non danno il consenso appropriato.
WPConsent gestisce questo automaticamente tramite la sua funzionalità di blocco degli script che impedisce il caricamento degli script finché il tuo visitatore non ha dato il proprio consenso. Inoltre, offre altre potenti funzionalità per garantire la conformità al GDPR.
Configura automaticamente i cookie in WordPress
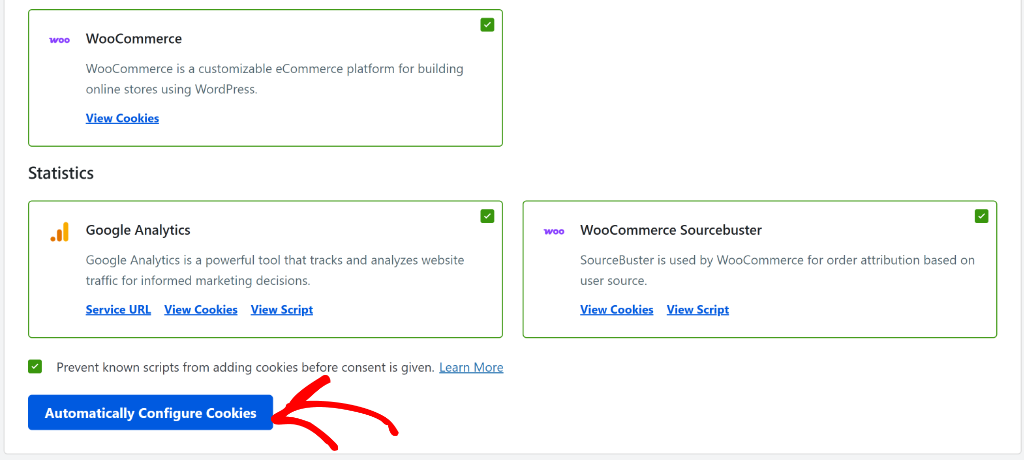
Nella sezione Report dettagliato, puoi scorrere fino in fondo alla pagina. Da qui, assicurati che la casella di controllo ‘Impedisci ai cookie di script noti di aggiungersi prima che venga dato il consenso’ sia selezionata.
Successivamente, fai semplicemente clic sul pulsante Configura automaticamente i cookie.
Per maggiori dettagli, consulta la nostra guida su come bloccare i cookie di terze parti in WordPress.
Aggiungi servizi dalla libreria integrata di WPConsent
Un altro vantaggio dell'utilizzo di WPConsent è che viene fornito con una libreria predefinita di servizi. Se lo scanner non è stato in grado di rilevare un servizio, puoi semplicemente aggiungerlo con 1 clic.
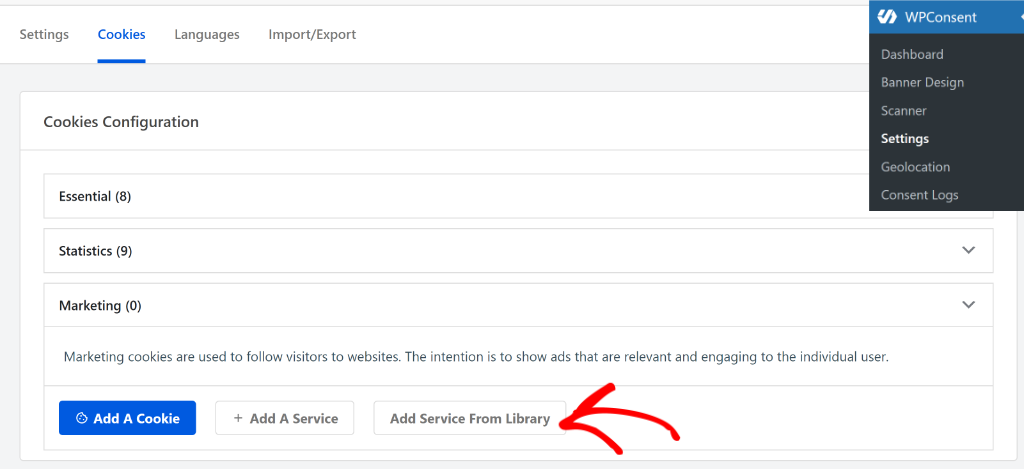
Puoi aggiungere servizi andando su WPConsent » Impostazioni dal pannello di amministrazione e passando alla scheda ‘Cookie’.
Da qui, puoi scorrere verso il basso e fare clic sul pulsante ‘Aggiungi servizio dalla libreria’ sotto qualsiasi categoria di cookie.
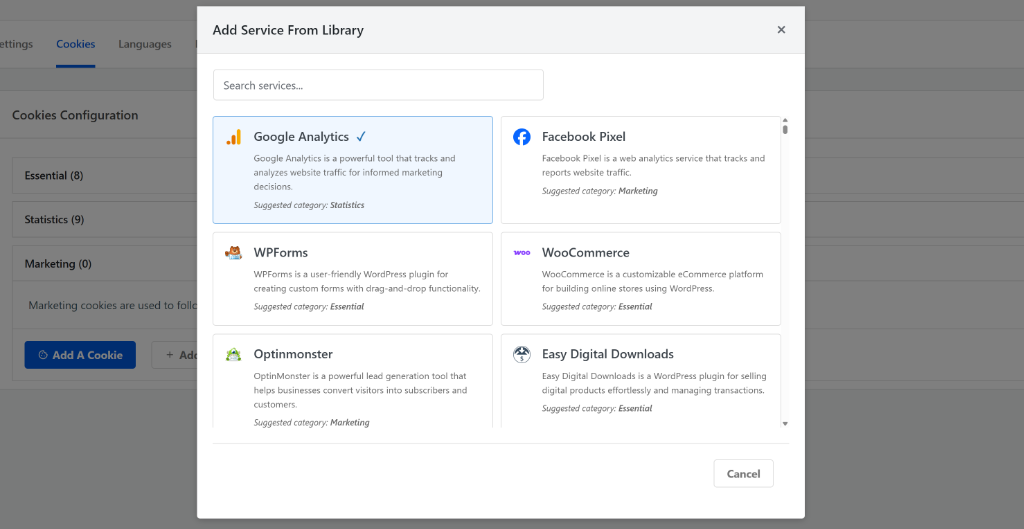
Successivamente, vedrai una nuova finestra popup aprirsi con la libreria di servizi predefinita.
Fai clic sul servizio che desideri aggiungere.
Impedisci il caricamento di contenuti incorporati prima del consenso
WPConsent offre anche una potente funzione di blocco dei contenuti che gestisce i cookie delle piattaforme video più diffuse (YouTube, Dailymotion e Vimeo), Google Maps e reCAPTCHA. Questa funzione impedisce il caricamento dei contenuti incorporati come iframe sul tuo sito prima che l'utente dia il consenso.
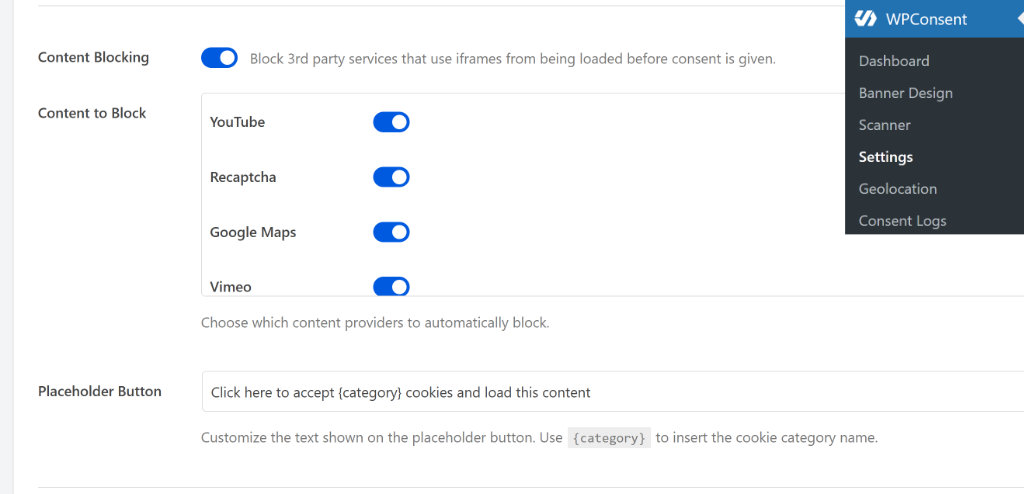
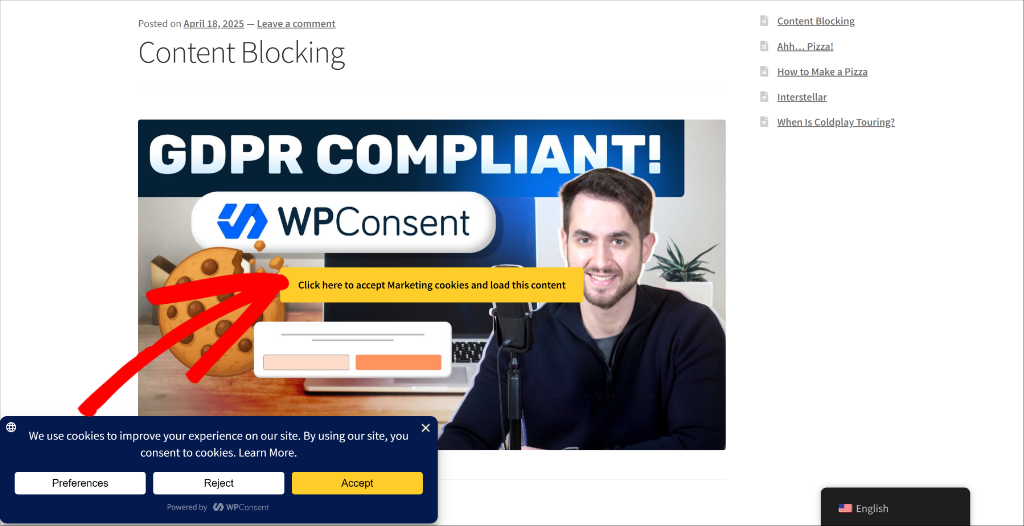
Ad esempio, supponiamo che tu abbia un video di YouTube incorporato sul tuo sito.
Quando il blocco dei contenuti è abilitato, gli utenti dovranno fare clic sul video per accettare i cookie o fare clic sul pulsante 'Accetta' nel banner del consenso ai cookie per caricare il video.
4. Imposta un banner per il consenso ai cookie di WordPress
Con i tuoi script bloccati correttamente, è ora di creare il banner del consenso che chiederà ai visitatori il permesso di utilizzare i cookie.
Ad esempio, ecco un'anteprima del banner del consenso ai cookie su WPBeginner.
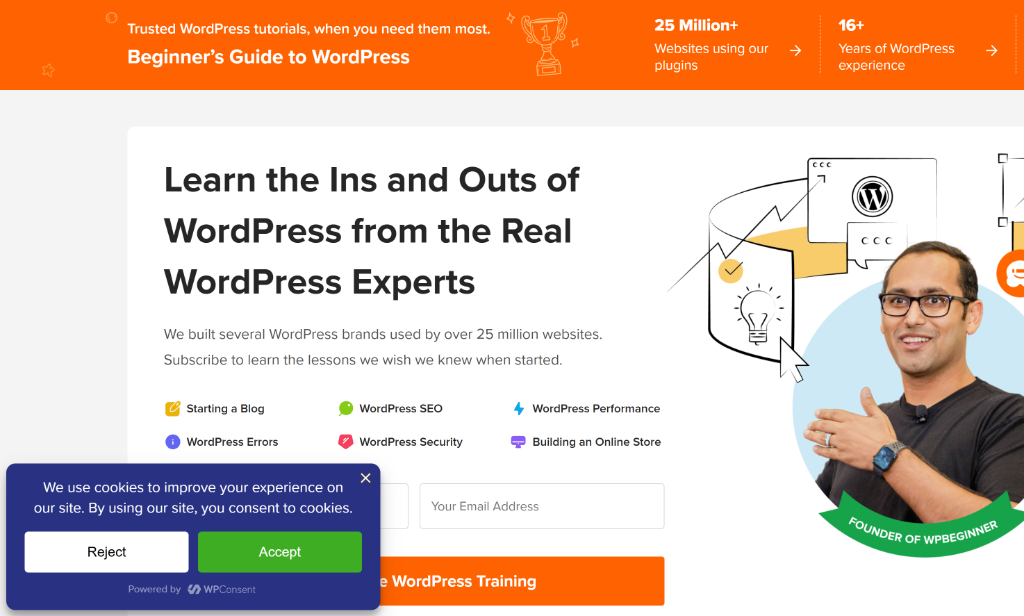
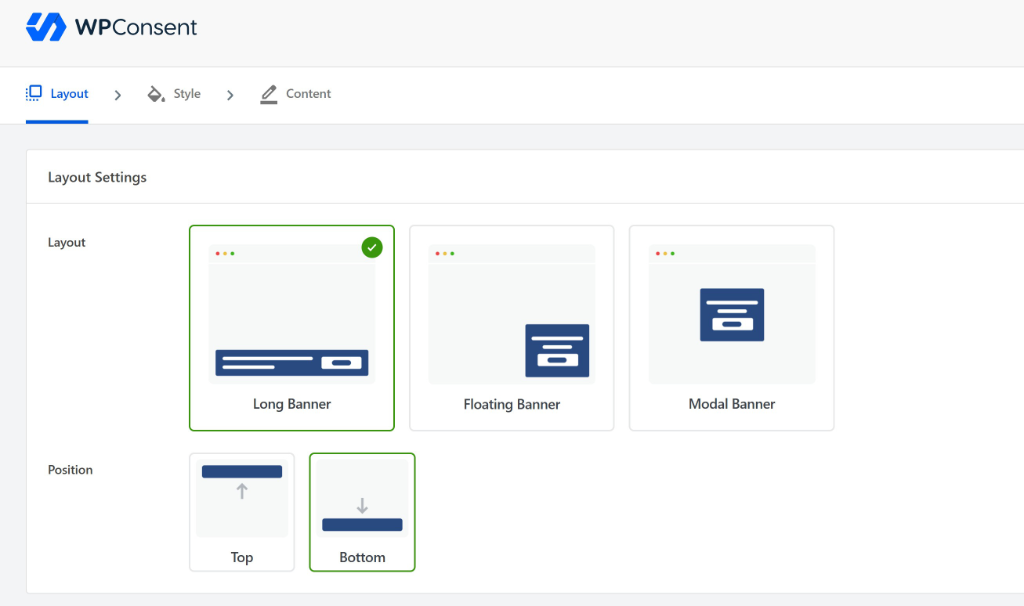
WPConsent rende super semplice creare un banner per i cookie per il tuo sito WordPress. Offre diversi modelli di banner predefiniti che puoi personalizzare per adattarli al marchio del tuo sito.
Scegli semplicemente un modello che si adatti al design del tuo sito, come un banner lungo, un banner fluttuante, un banner modale. Puoi anche scegliere la posizione del banner e visualizzarlo in alto o in basso.
WPConsent fornisce anche molte opzioni di personalizzazione per modificare l'aspetto del tuo banner. Ciò include la modifica del colore di sfondo, del colore del testo, dello stile dei pulsanti e del colore dei pulsanti per il tuo banner del consenso ai cookie.
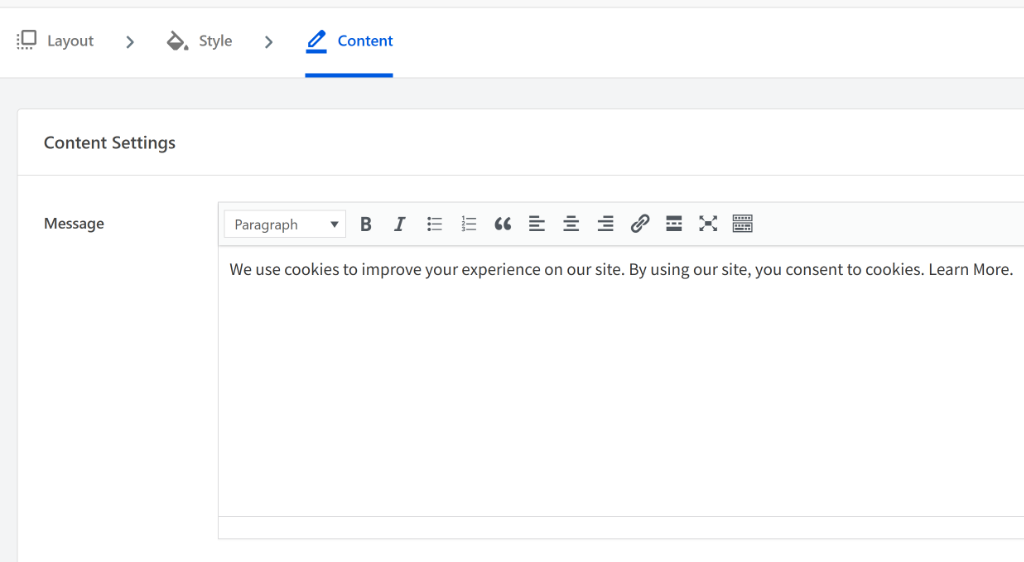
Puoi anche cambiare il testo che apparirà nel banner del consenso ai cookie. Per impostazione predefinita, WPConsent fornirà già un testo che puoi utilizzare per il tuo sito web, ma puoi modificarlo o aggiungere il tuo nell'area Messaggio.
Suggerimento Pro: Sapevi che puoi impostare banner di consenso ai cookie in diverse lingue? WPConsent offre supporto multilingue e puoi visualizzare banner nella lingua madre del tuo utente. Per saperne di più, segui la nostra guida su come impostare banner di consenso ai cookie multilingue.
Per maggiori dettagli, potresti voler consultare la nostra guida passo passo su come creare un banner di consenso ai cookie in WordPress.
5. Aggiungi una politica sulla privacy e una politica sui cookie
Il GDPR richiede politiche chiare e complete che spieghino esattamente come raccogli e utilizzi i dati personali. Per conformarti a questo requisito, dovrai creare un'informativa sulla privacy e una politica sui cookie per il tuo sito web WordPress.
Informativa sulla privacy
Un'informativa sulla privacy è un documento legale che spiega come un sito web gestisce le informazioni personali che raccoglie e memorizza dai suoi utenti. Il suo scopo principale è essere trasparente con i visitatori riguardo ai dati che i siti web stanno raccogliendo e a cosa ne stanno facendo.
La buona notizia è che, per migliorare la trasparenza con i tuoi utenti, WordPress include uno strumento integrato per l'informativa sulla privacy. Fornisce un modello di base e suggerisce quali altre informazioni dovresti aggiungere, rendendo più facile spiegare come raccogli e gestisci i dati degli utenti.
Basta andare su Impostazioni » Privacy dalla tua dashboard di WordPress. Qui, puoi fare clic sul pulsante 'Crea' per impostare un'informativa sulla privacy per il tuo sito.
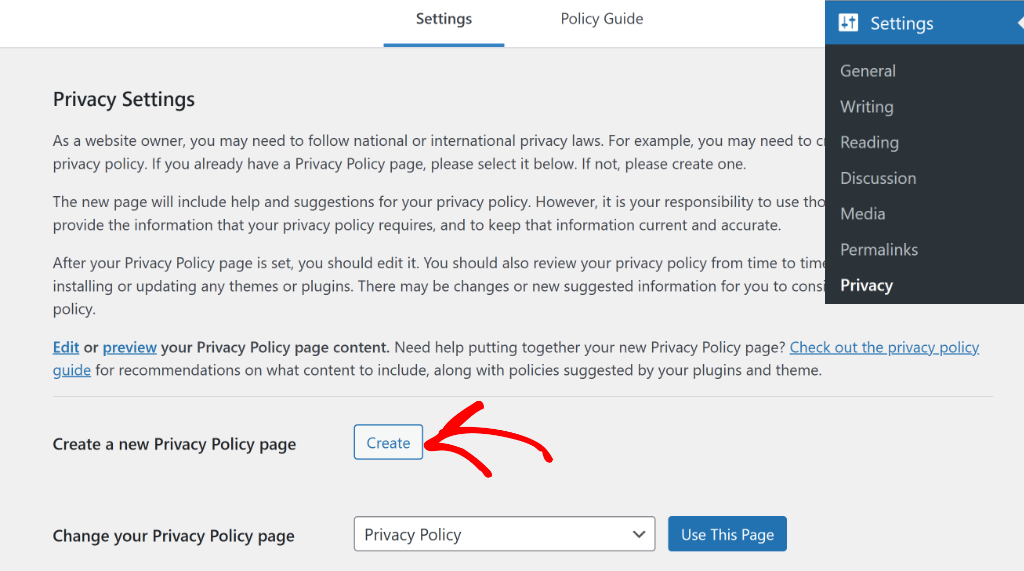
Per maggiori dettagli, consulta questa guida su come aggiungere facilmente un'informativa sulla privacy in WordPress.
Informativa sui cookie
Successivamente, puoi configurare una politica sui cookie per il tuo sito WordPress, che elenca tutti i tipi di cookie utilizzati dal tuo sito, come cookie essenziali, statistici o di marketing.
Con WPConsent, puoi creare facilmente una pagina separata per la politica sui cookie che fornisce agli utenti dettagli su come il tuo sito utilizza i cookie e quale tipo di dati viene raccolto da loro.
Basta andare nelle impostazioni di WPConsent e scorrere fino alla sezione Cookie Policy. Successivamente, puoi fare clic sul pulsante ‘Genera pagina della politica sui cookie’.
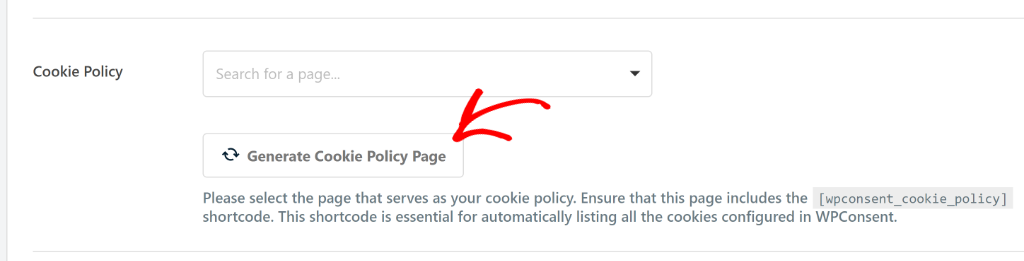
Il plugin creerà quindi una pagina ed elencherà tutti i cookie che ha rilevato durante la scansione. In questo modo, risparmierai tempo e creerai automaticamente una pagina dedicata alla politica sui cookie.
6. Tieni traccia del consenso dell'utente in WordPress
Il GDPR richiede di mantenere registri dettagliati su quando e come i visitatori hanno dato il consenso per l'elaborazione dei dati. Fortunatamente WPConsent gestisce automaticamente questo complesso requisito attraverso il suo sistema di registrazione del consenso.
Puoi semplicemente andare alla pagina WPConsent » Registri del consenso nella dashboard di WordPress. Qui vedrai tutti i dati di consenso che il plugin ha raccolto dall'attivazione.
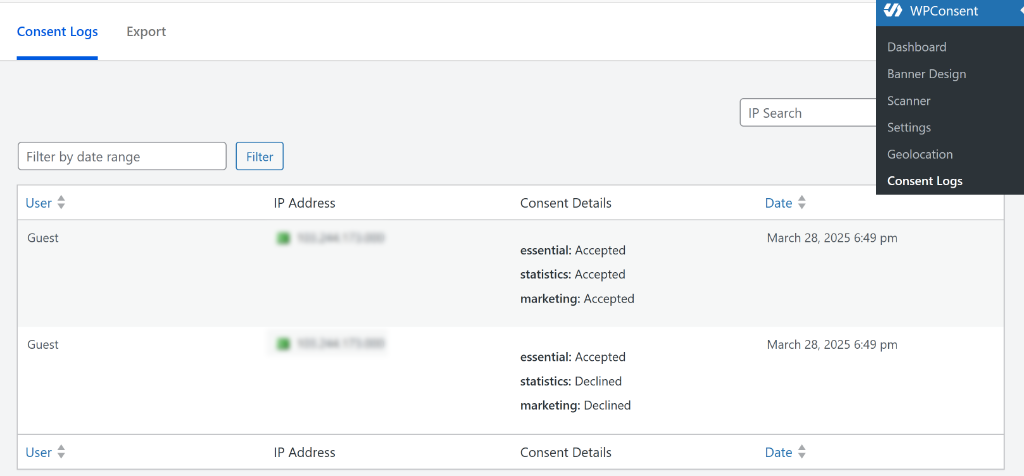
WPConsent ti consente inoltre di esportare i registri del consenso in file CSV per la tua archiviazione o per la rendicontazione di conformità. Questa funzionalità è particolarmente utile se devi fornire dati di consenso alle autorità di regolamentazione.
Per maggiori dettagli, consulta la nostra guida su come gestire i dati di consenso dei cookie in WordPress.
7. Consenti agli utenti di rinunciare al tracciamento
Ai sensi del GDPR, i visitatori hanno il diritto di opporsi e di rinunciare a determinate attività di elaborazione dei dati sul tuo sito web. Se non disponi di un sistema adeguato, la gestione manuale di tutte le richieste può essere complicata e richiedere molto tempo.
Con WPConsent, puoi creare facilmente un modulo Non vendere per raccogliere tutte le richieste degli utenti ed elaborarle. Offre un potente componente aggiuntivo Non vendere che ti aiuta a impostare una pagina dedicata e a modificare il modulo senza modificare il codice.
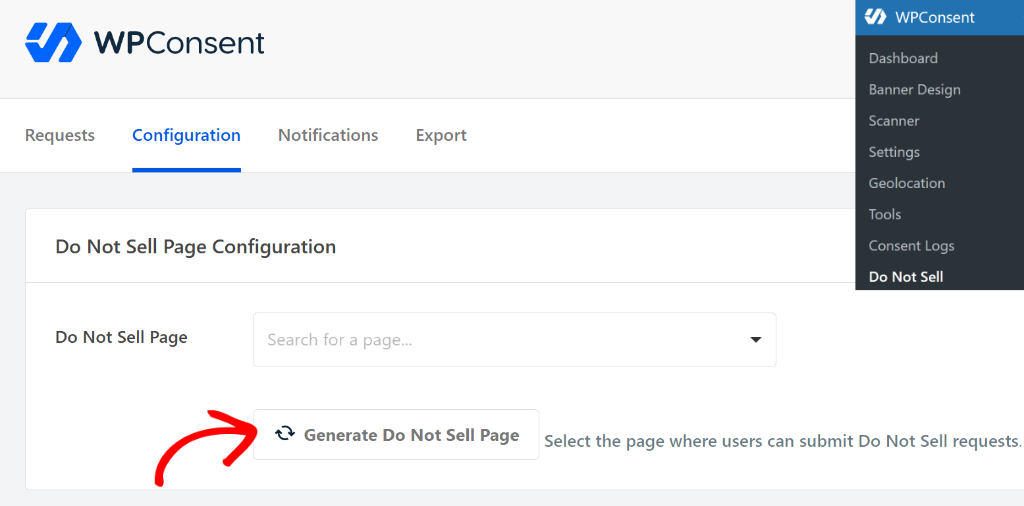
La parte migliore è che puoi gestire facilmente tutte le richieste all'interno della tua dashboard di WordPress utilizzando WPConsent.
Il componente aggiuntivo mostra tutte le richieste in un unico posto. Puoi semplicemente selezionare ogni richiesta ed elaborarla.
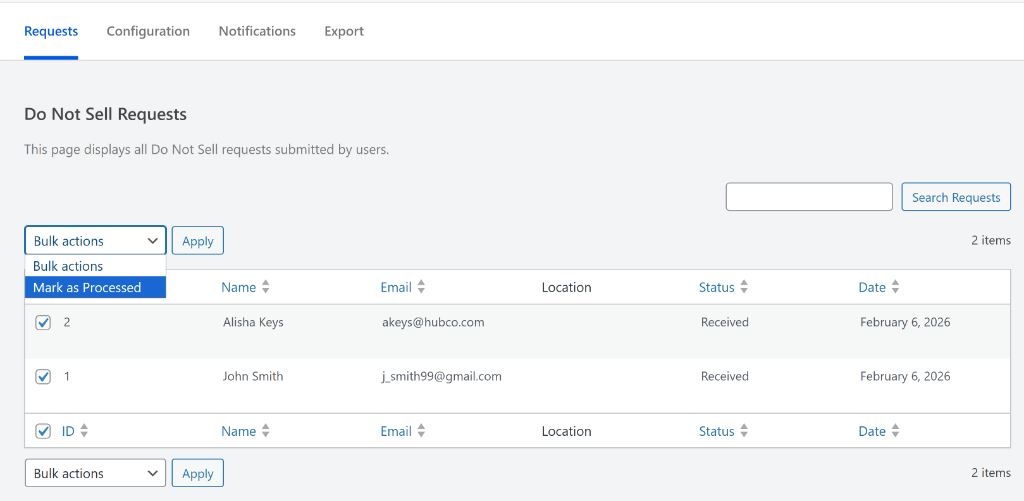
Puoi saperne di più seguendo il nostro tutorial dettagliato su come gestire le richieste Non vendere in WordPress.
8. Fornisci agli utenti il diritto di cancellare i propri dati
Un altro requisito di conformità per il GDPR è che i tuoi visitatori hanno il diritto di richiedere la cancellazione dei propri dati personali dal tuo sito web.
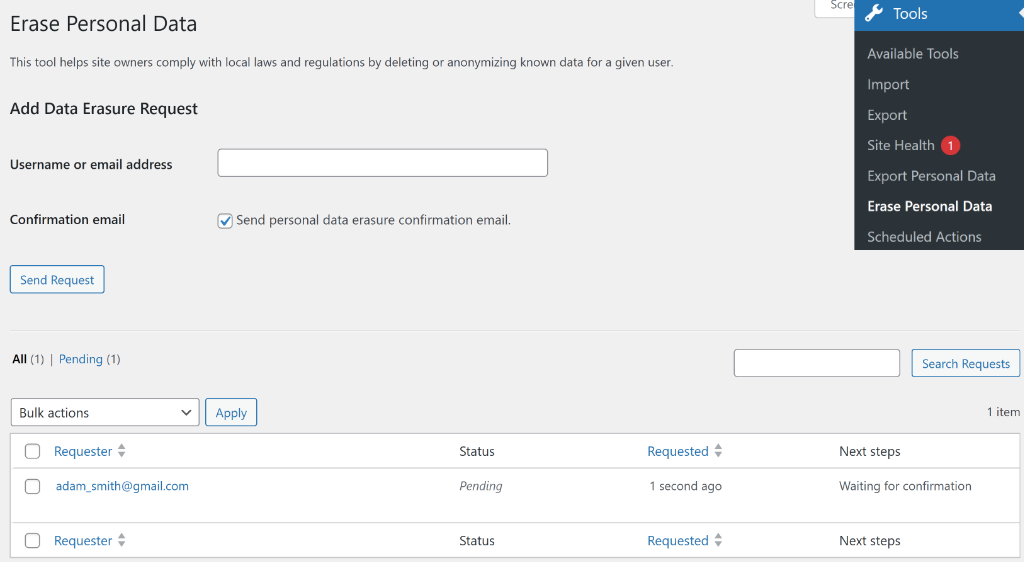
Con WordPress, i proprietari di siti possono facilmente conformarsi al GDPR. La piattaforma dispone di strumenti integrati per gestire i dati, gestire le richieste di esportazione di informazioni personali e soddisfare le richieste di rimozione dei dati.
Basta andare su Strumenti » Cancella dati personali dalla dashboard di WordPress. Qui puoi gestire tutte le richieste di rimozione dei dati personali.
Domande comuni sulla conformità GDPR di WordPress
Dopo aver aiutato dozzine di proprietari di siti WordPress con la conformità al GDPR, ho notato che le stesse domande vengono poste ripetutamente. Ecco le preoccupazioni più comuni e le loro risposte.
Ho bisogno della conformità GDPR se non sono in Europa?
Non necessariamente, poiché il GDPR si applica se la tua azienda elabora dati personali e ha sede nell'UE, indipendentemente da dove avvenga l'effettiva elaborazione dei dati. Oppure la tua azienda è stabilita al di fuori dell'UE ma elabora dati personali in relazione all'offerta di beni o servizi a persone nell'UE, o monitora il comportamento di persone all'interno dell'UE.
Cosa succede se non sono conforme?
Le sanzioni del GDPR possono essere severe: fino a 20 milioni di euro o il 4% del fatturato globale annuo, a seconda di quale sia l'importo maggiore. Sebbene le multe massime siano rare, le piccole imprese possono comunque incorrere in sanzioni significative. Più comunemente, potresti ricevere lettere di avvertimento, audit obbligatori o ordini di interrompere l'elaborazione dei dati fino a quando non sarai conforme.
Per quanto tempo devo conservare i registri del consenso?
Raccomando di conservare i registri del consenso per almeno 3 anni, sebbene alcuni esperti suggeriscano periodi più lunghi. La chiave è essere in grado di dimostrare che il consenso è stato dato se richiesto dai regolatori. WPConsent gestisce automaticamente questi registri e ti consente di configurare i periodi di conservazione in base alle tue esigenze.
Posso usare Google Analytics con il GDPR?
Sì, ma è necessario il consenso esplicito prima che Google Analytics possa tracciare i visitatori. È inoltre necessario configurare Google Analytics per anonimizzare gli indirizzi IP e rispettare le scelte sulla privacy degli utenti. Raccomando di utilizzare MonsterInsights per questo, poiché è la migliore soluzione di analisi per WordPress e offre un componente aggiuntivo per la conformità UE, che disabilita automaticamente il tracciamento dell'ID utente, il tracciamento dell'autore, i report demografici e sugli interessi e altro ancora. Per saperne di più, consulta questa guida su Conformità GDPR di Google Analytics.
WordPress stesso è conforme al GDPR?
Il software core di WordPress è costruito con strumenti per la privacy come l'esportazione dei dati e le richieste di cancellazione, ma nessuna piattaforma è conforme "out of the box". La conformità dipende da ciò che fa il tuo sito specifico: i plugin che esegui, le analisi che carichi e se ottieni il consenso prima di impostare i cookie. Questa parte è tua responsabilità come proprietario del sito.
Quali dati raccoglie WordPress che richiedono il consenso?
Un sito WordPress standard raccoglie nomi, email e indirizzi IP dei commentatori, oltre a qualsiasi invio di moduli. I maggiori fattori scatenanti del consenso sono solitamente strumenti aggiunti: script di analisi, pixel pubblicitari, video incorporati e widget social impostano tutti cookie di tracciamento. Esegui una scansione dei cookie con WPConsent per vedere esattamente cosa raccoglie il tuo sito.
Pronto a essere conforme? Imposta il consenso ai cookie conforme al GDPR in meno di 5 minuti con WPConsent (gratuito). La versione gratuita include il banner del consenso, lo scanner automatico dei cookie, la modalità di consenso Google v2 e un criterio sui cookie generato. Hai bisogno di geo-targeting o registri di consenso? Vedi WPConsent Pro.
Spero che questo articolo ti abbia aiutato a capire come rendere conforme al GDPR il tuo sito web WordPress. Potresti anche voler consultare la nostra guida su consenso ai cookie di Google Analytics e cosa sono i cookie di tracciamento.
Se ti è piaciuto questo articolo, seguici su X (precedentemente noto come Twitter). Puoi anche lasciare un commento qui sotto se hai bisogno di assistenza.
