
Qualche settimana fa, stavo aiutando un amico a preparare il suo sito WordPress per la conformità al GDPR quando ho fatto una scoperta sorprendente.
C'erano pixel di email marketing di Drip che si attivavano ad ogni caricamento di pagina, catturando il comportamento dei visitatori prima ancora che gli utenti sapessero che i dati venivano raccolti. Inoltre, avevano script di tracciamento di Reddit Ads che creavano profili utente in background.
Le implicazioni legali mi hanno colpito immediatamente. Secondo le normative GDPR e CCPA, i siti web devono ottenere il consenso esplicito dell'utente prima di caricare la maggior parte degli script di terze parti che elaborano dati personali. Ciò significava bloccare i cookie di questi script di terze parti prima del consenso.
Sfortunatamente, WordPress non dispone di un sistema integrato per bloccare tali script. Fu allora che scoprii WPConsent, un plugin progettato specificamente per gestire il consenso e bloccare script di terze parti non autorizzati.
In questo articolo, ti mostrerò come bloccare script e iframe personalizzati in WordPress.
Perché bloccare script e iframe personalizzati in WordPress?
Il problema di privacy più grande che ho riscontrato con i siti WordPress deriva da script che si caricano automaticamente senza chiedere prima il permesso. La maggior parte dei proprietari di siti web non si rende nemmeno conto di quanti servizi di terze parti stiano raccogliendo i dati dei loro visitatori.
Quando installi un servizio di email marketing come Drip o Constant Contact, questi strumenti spesso inseriscono pixel di tracciamento che monitorano ogni pagina visitata dai tuoi visitatori.
Allo stesso modo, strumenti pubblicitari dei social media come i pixel di Reddit Ads e i pixel di tracciamento di Facebook possono identificare i visitatori su più siti web, creando impronte digitali complete.
Anche gli strumenti per sviluppatori creano le proprie sfide di conformità. Ad esempio, gli embed di GitHub e gli iframe personalizzati potrebbero sembrare innocui, ma trasmettono gli indirizzi IP dei visitatori e raccolgono altri dati utente.
Per assicurarti che il tuo sito WordPress sia conforme alle leggi sulla privacy come GDPR e CCPA, è importante ottenere il consenso dagli utenti prima che questi servizi possano caricare cookie e script sul tuo sito.
Le conseguenze della non conformità vanno oltre le potenziali multe. I visitatori attenti alla privacy spesso abbandonano immediatamente i siti web quando rilevano un tracciamento non autorizzato. Anche la reputazione del tuo sito ne risente quando gli utenti scoprono che i loro dati sono stati raccolti senza permesso.
Detto questo, vediamo come puoi bloccare facilmente script e iframe personalizzati in WordPress.
Bloccare script e iframe personalizzati in WordPress
Il modo migliore per impedire agli script personalizzati di caricare cookie sul tuo sito web è utilizzare WPConsent.
È il miglior plugin di gestione dei cookie per bloccare script non autorizzati. Il plugin funziona intercettando gli script prima che si carichino e verificando se gli utenti hanno dato il consenso appropriato. Se il consenso non è stato concesso, impedisce a servizi come Drip e altri embed di accedere ai dati dei visitatori.
La parte migliore dell'utilizzo di WPConsent è che offre una libreria predefinita di servizi, aiuta a creare un banner di consenso, gestire i log, creare un modulo Do Not Sell e altro ancora.
Nota: Per questo tutorial, utilizzerò la versione WPConsent Pro perché include una funzione di blocco degli script personalizzati insieme ad altre opzioni avanzate come la libreria predefinita di servizi, il componente aggiuntivo Do Not Sell, i modelli di geolocalizzazione e altro ancora. Tuttavia, esiste anche una versione WPConsent Lite, che puoi utilizzare gratuitamente e scansionare il tuo sito alla ricerca di cookie.
Detto questo, esaminiamo i passaggi che puoi seguire per impedire il caricamento di script personalizzati e iframe prima del consenso.
Passaggio 1: Installa e Attiva il Plugin WPConsent
Innanzitutto, dovrai visitare il sito Web WPConsent e registrarti per un nuovo account.
Successivamente, puoi accedere all'area del tuo account WPConsent e andare alla scheda 'Download'.
Fai clic sul pulsante Scarica WPConsent e salva i file ZIP del plugin sul tuo computer.

Una volta salvati i file del plugin, la cosa successiva da fare è installarli e attivarli sul tuo sito WordPress. Se hai bisogno di aiuto, consulta la nostra guida su come installare un plugin WordPress.
Dopo di che, vedrai la procedura guidata di configurazione di WPConsent. Fai semplicemente clic sul pulsante 'Inizia' e segui le istruzioni sullo schermo.

Passaggio 2: Crea un servizio per il tuo script personalizzato
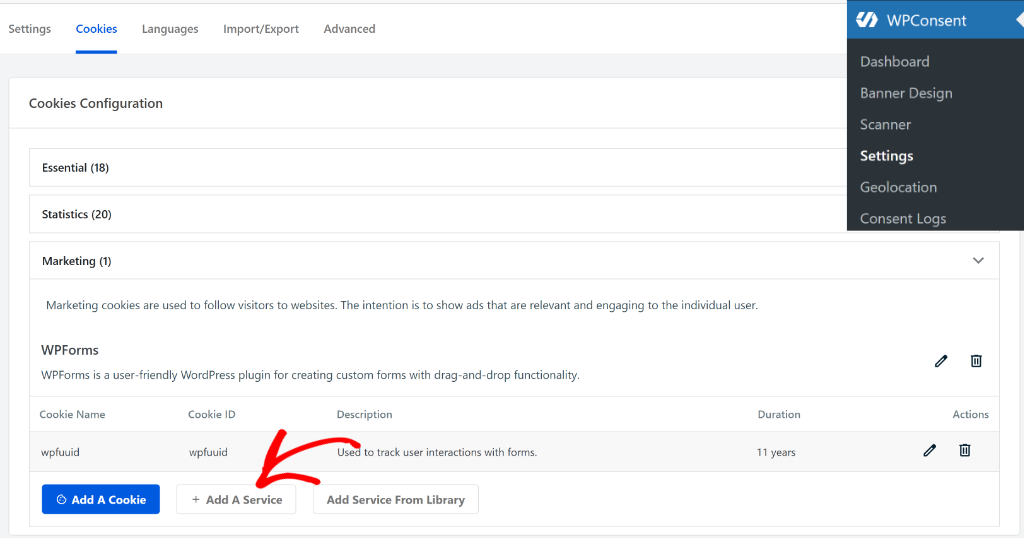
Ora che WPConsent è attivo sul tuo sito, dovrai andare su WPConsent » Impostazioni e accedere alla scheda 'Cookie'.
Da qui, puoi fare clic sul pulsante 'Aggiungi un servizio' per aggiungere il tuo servizio personalizzato
Successivamente, si aprirà una nuova finestra in cui potrai inserire i dettagli del tuo servizio personalizzato.
Dovrai selezionare la categoria, il nome del servizio, la descrizione e l'URL dell'informativa sulla privacy (facoltativo).
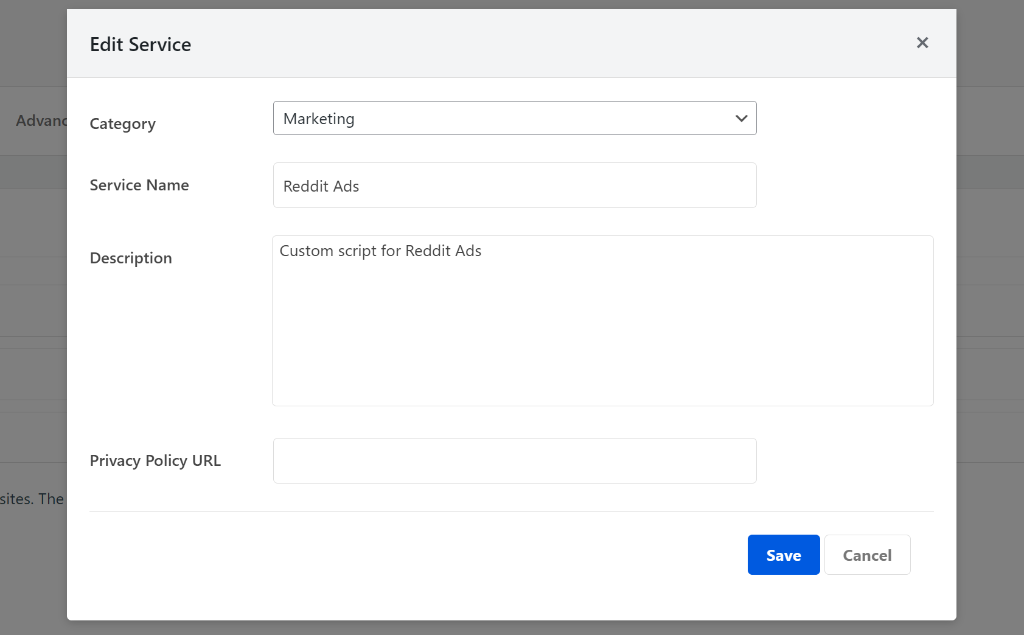
Una volta inseriti questi dettagli, fai clic sul pulsante 'Salva'.
Passaggio 3: Aggiungi i dettagli dei cookie per il tuo servizio personalizzato
Successivamente, dovrai inserire i dettagli dei cookie per il servizio personalizzato che hai appena creato.
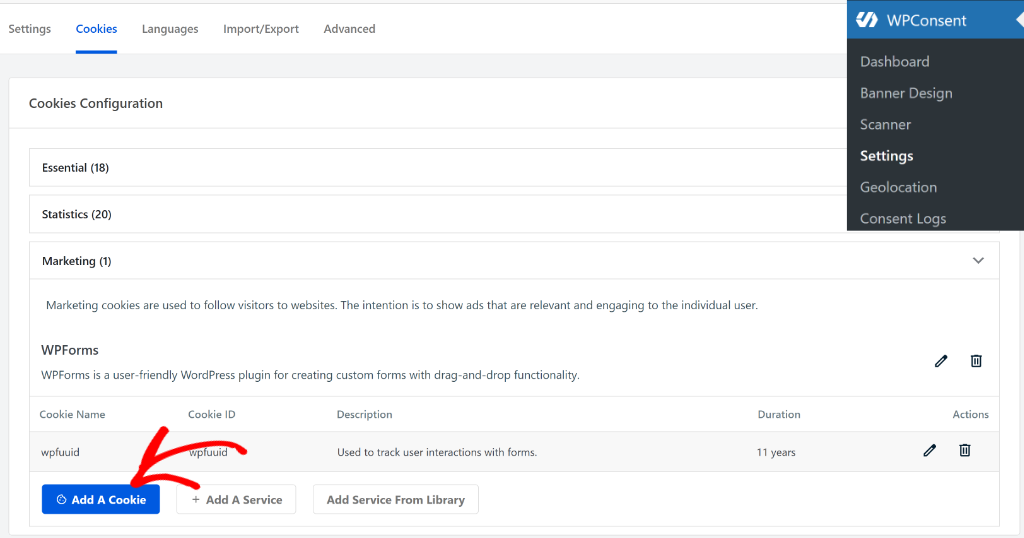
Per iniziare, puoi fare clic sul pulsante Aggiungi un cookie nella scheda 'Cookie' nelle impostazioni di WPConsent.
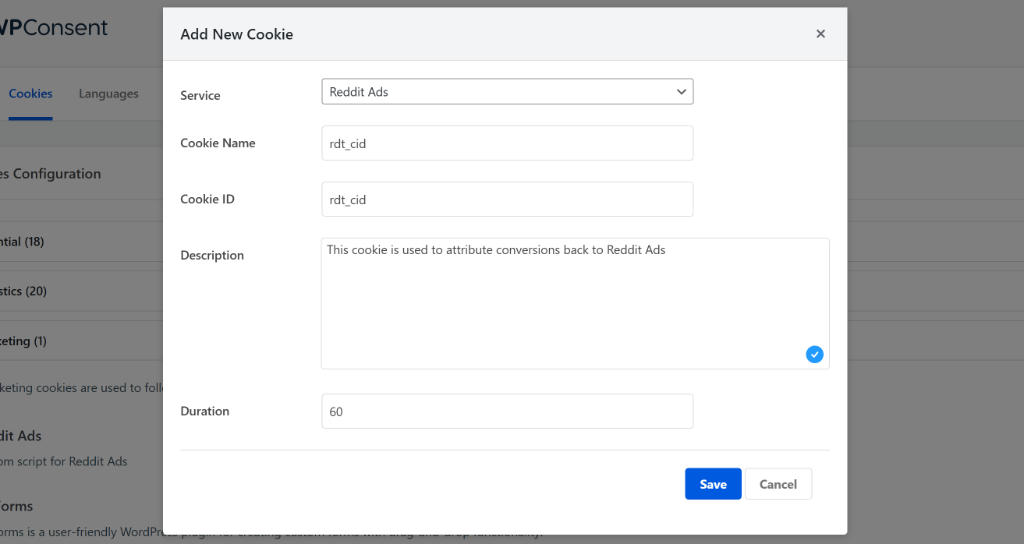
Nella schermata successiva, puoi selezionare il tuo servizio dal menu a discesa (come Reddit Ads), inserire un nome del cookie, un ID, una descrizione e una durata.
Al termine, fai semplicemente clic sul pulsante Salva.
Fatto, il tuo servizio personalizzato e i dettagli dei relativi cookie sono ora aggiunti a WPConsent.
Passaggio 4: Aggiungi script/iframe personalizzati da bloccare
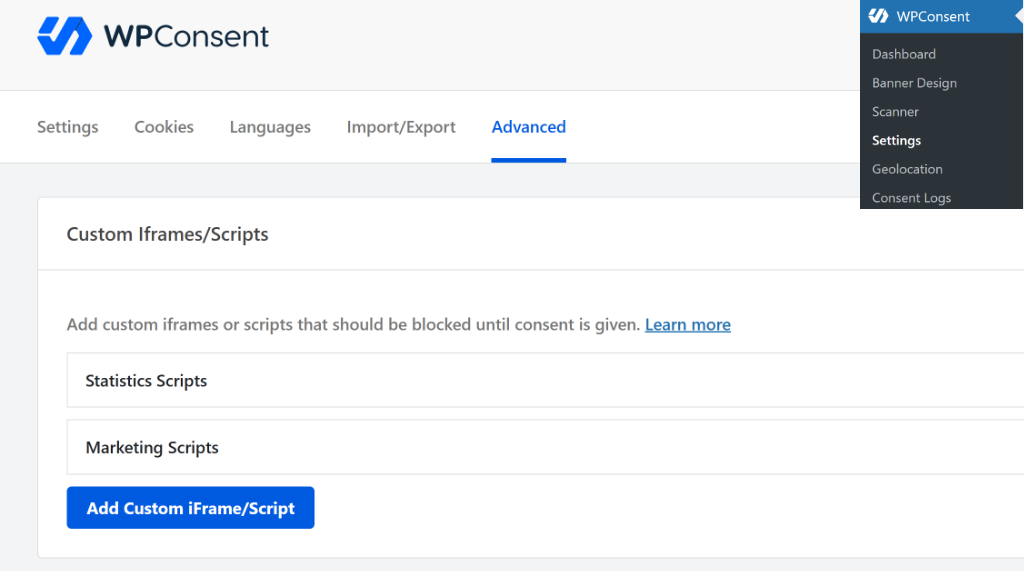
Successivamente, dovrai andare su WPConsent » Impostazioni dalla tua dashboard di WordPress e quindi passare alla scheda 'Avanzate'.
Per bloccare il tuo script o iframe personalizzato, fai semplicemente clic sul pulsante Aggiungi iframe/script personalizzato.
Successivamente, si aprirà una nuova finestra in cui potrai inserire i dettagli del tuo script personalizzato.
Puoi iniziare selezionando una categoria e scegliendo il servizio che hai creato in precedenza. Dopodiché, seleziona se si tratta di uno script o di un iframe, quindi inserisci il tag dello script o dell'iframe.
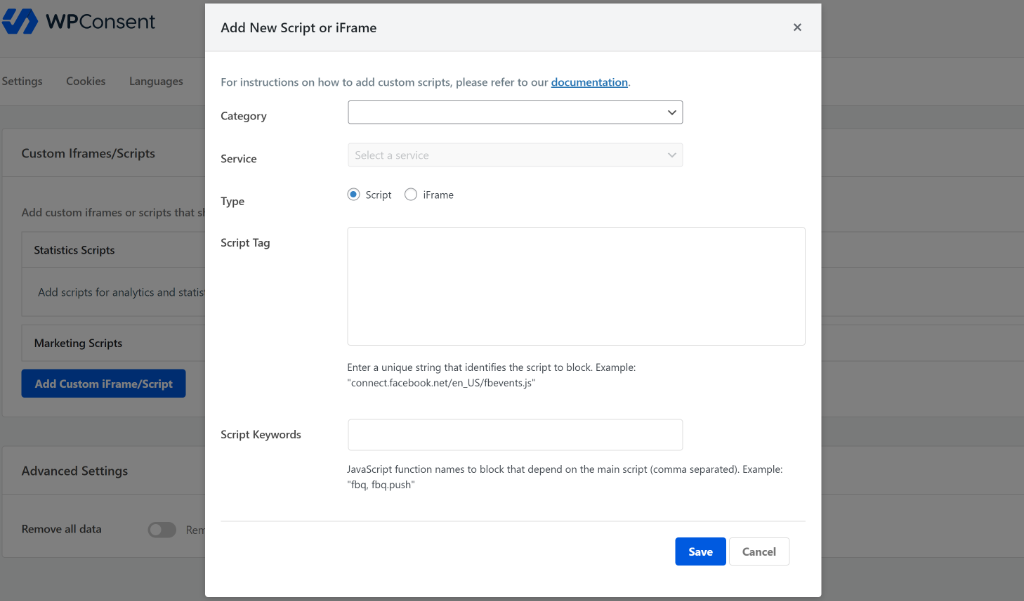
Per dimostrazione, prendiamo l'esempio di Reddit Ads in cui hai aggiunto lo script al tuo sito utilizzando WPCode. Innanzitutto, dovrai fare clic sul menu a discesa Categoria e selezionare la categoria del servizio (essenziale, statistiche o marketing).
Una volta fatto, puoi fare clic sul menu a discesa Servizio e scegliere l'opzione 'Reddit Ads'.
Successivamente, dovrai fornire a WPConsent un pezzo di testo univoco da cercare all'interno di tale script. Ad esempio, lo script di Reddit Ads ha un URL sorgente che puoi utilizzare come identificatore univoco, che appare così: www.redditstatic.com/ads/pixel.js.
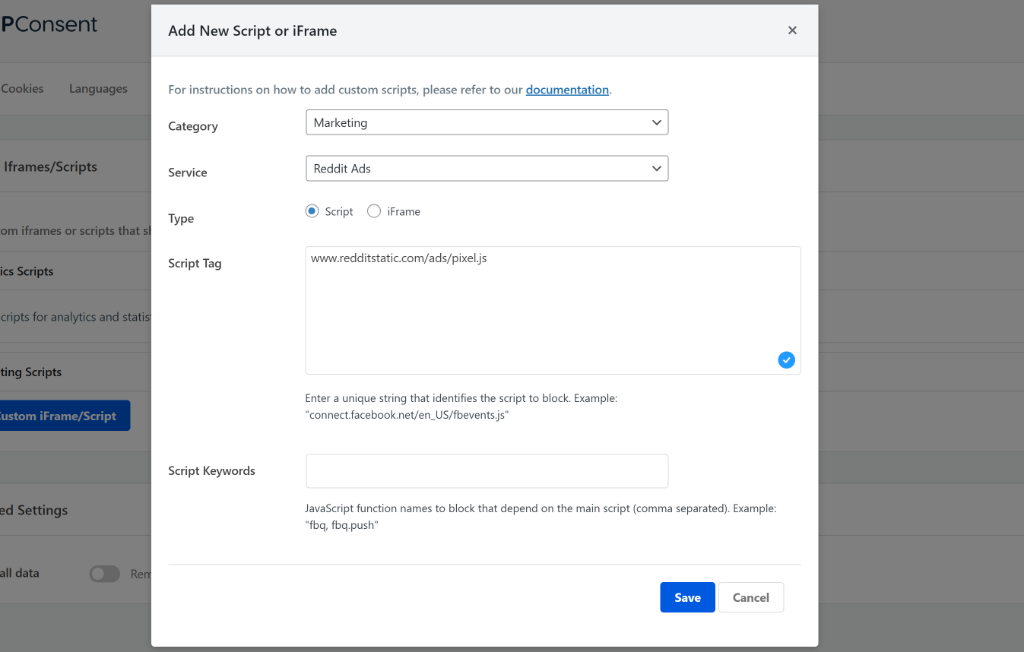
WPConsent ti consente anche di aggiungere Parole chiave dello script se il tuo script include funzioni JavaScript da bloccare che dipendono dallo script principale. Nel caso di un iframe, il plugin ti consente di aggiungere Elementi bloccati e inserire selettori CSS per gli elementi da bloccare prima del consenso.
Una volta fatto, fai clic sul pulsante 'Salva'. Ora vedrai il tuo script personalizzato aggiunto all'elenco. Ad esempio, lo script di Reddit Ads appare sotto Script di marketing.
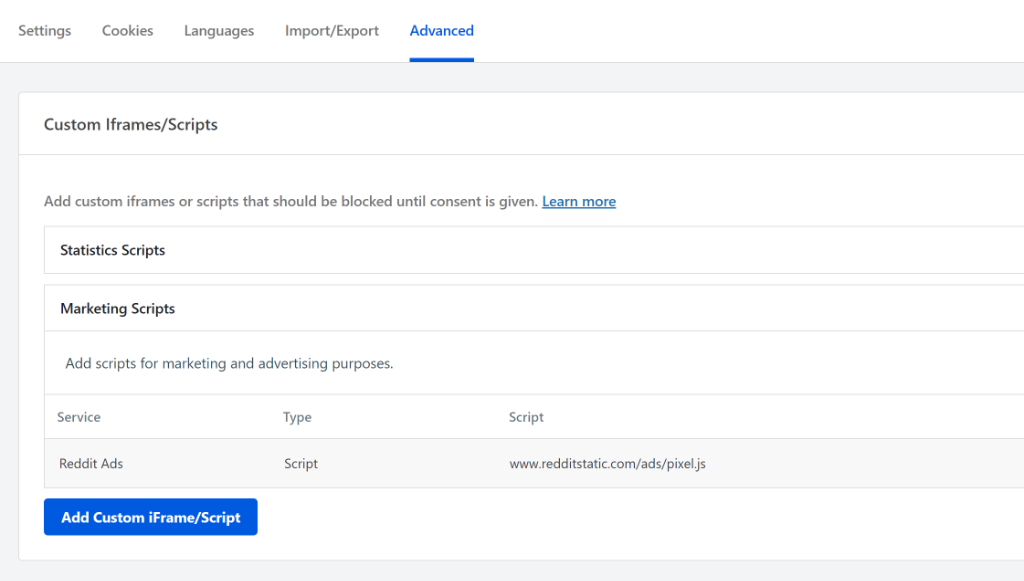
WPConsent inizierà ora a bloccare lo script o l'iframe personalizzato prima del consenso sul tuo sito.
FAQ sui blocchi di script e iframe personalizzati
Ecco alcune domande comuni sulla prevenzione di script e iframe personalizzati in WordPress prima del consenso:
1. Perché è importante bloccare script personalizzati e iframe in WordPress per la conformità al GDPR?
Bloccare script personalizzati e iframe in WordPress è essenziale per la conformità al GDPR perché impedisce il caricamento non autorizzato di servizi di terze parti che raccolgono dati personali senza il consenso esplicito dell'utente. Ciò aiuta a evitare sanzioni legali e protegge la privacy degli utenti.
2. Posso bloccare script di tracciamento di terze parti specifici come Reddit Ads o pixel di Facebook usando WPConsent?
Sì, WPConsent ti consente di creare servizi personalizzati e aggiungere script o iframe specifici di terze parti come pixel di Reddit Ads o pixel di tracciamento di Facebook, impostando criteri per bloccarli fino a quando non viene fornito il consenso dell'utente.
3. In che modo WPConsent aiuta a gestire e bloccare gli script in WordPress?
WPConsent aiuta a gestire e bloccare gli script non autorizzati in WordPress intercettando gli script prima che vengano caricati, verificando il consenso dell'utente e bloccando servizi come pixel di tracciamento o iframe se il consenso non è stato concesso, garantendo così la conformità alle leggi sulla privacy.
Spero che questo articolo ti abbia aiutato a imparare come bloccare script personalizzati e iframe in WordPress. Potresti anche voler consultare la nostra guida su come bloccare il widget di Google Maps prima del consenso in WordPress e come gestire i dati di consenso dei cookie in WordPress.
Se ti è piaciuto questo articolo, seguici su X (precedentemente noto come Twitter). Puoi anche lasciare un commento qui sotto se hai bisogno di assistenza.
