
Negli ultimi mesi, il nostro team ha ricevuto email da utenti WordPress che chiedevano informazioni sulla direttiva ePrivacy.
La maggior parte delle persone conosce ormai il GDPR, ma la direttiva ePrivacy è il regolamento che ti dice specificamente cosa fare riguardo ai cookie.
La confusione è comprensibile. Esistono più leggi sulla privacy dell'UE che sembrano sovrapporsi, e i nomi non aiutano.
Ma ecco cosa devi sapere: se hai visitatori dall'Europa e utilizzi qualsiasi tipo di tracciamento sul tuo sito, la direttiva ePrivacy si applica a te. E capire cosa richiede non è complicato come fa sembrare il gergo legale.
In questo articolo, ti mostrerò cos'è la direttiva ePrivacy e cosa devono sapere i proprietari di WordPress. Puoi usare i link qui sotto per saltare alla sezione che preferisci.
- Cos'è la direttiva ePrivacy?
- In che modo la direttiva ePrivacy differisce dal GDPR
- Cosa richiede la direttiva ePrivacy per il tuo sito web
- Rendi il tuo sito conforme alla direttiva ePrivacy
- Utilizza un plugin per la gestione dei cookie di WordPress
- Scansiona il tuo sito per cookie e script di tracciamento
- Blocca i cookie non essenziali dal caricamento prima del consenso
- Imposta un banner per il consenso ai cookie
- Aggiungi una pagina di Cookie Policy
- Conserva le registrazioni del consenso dell'utente
- Cookie comuni che richiedono il consenso
- Il regolamento ePrivacy: cosa sta arrivando
- Domande frequenti sulla direttiva ePrivacy
Disclaimer: Si prega di notare che questa guida è solo a scopo informativo. Nulla su questo sito web deve essere considerato una consulenza legale.
Cos'è la direttiva ePrivacy?
La direttiva ePrivacy è una legge dell'UE del 2002, aggiornata nel 2009, che disciplina specificamente le comunicazioni elettroniche. Mentre il GDPR copre i dati personali in modo generale, ePrivacy si concentra su cose come i cookie, il marketing via email e la riservatezza delle comunicazioni.
Quando le persone parlano di "legge sui cookie", intendono questo. La direttiva ePrivacy è il regolamento che dice che non puoi semplicemente inserire cookie di tracciamento nel browser di qualcuno senza chiedere prima. È il motivo per cui ogni sito web che visiti ora ha un banner per i cookie.
Il motivo per cui sia il GDPR che ePrivacy si applicano ai cookie è che affrontano lo stesso problema da angolazioni diverse. Il GDPR afferma che è necessaria una base giuridica per elaborare i dati personali, e i cookie di tracciamento raccolgono dati personali.
ePrivacy afferma che è necessario il consenso prima di archiviare o accedere a informazioni sul dispositivo di qualcuno, che è esattamente ciò che fanno i cookie. Quindi entrambe le leggi si applicano, e conformarsi a una non significa automaticamente essere conformi all'altra.
Ora, diamo un'occhiata alla differenza tra la direttiva ePrivacy e il GDPR.
In che modo la direttiva ePrivacy differisce dal GDPR
La relazione tra queste due leggi confonde molte persone, quindi chiariamo.
Il GDPR è un regolamento, il che significa che si applica direttamente in tutti gli Stati membri dell'UE nello stesso modo. La ePrivacy è una direttiva, il che significa che ogni paese dell'UE la attua attraverso la propria legge nazionale.
Ecco perché potresti sentire parlare della CNIL in Francia, del TTDSG in Germania o del Garante in Italia. Stanno tutti attuando la Direttiva ePrivacy, ma con alcune variazioni locali.
Il risultato pratico è che, sebbene il requisito fondamentale, il consenso prima dei cookie non essenziali, sia lo stesso ovunque, l'applicazione e le interpretazioni specifiche variano da paese a paese.
La Francia è stata particolarmente aggressiva nell'applicare le regole sui cookie. La Germania richiede un consenso molto esplicito. I Paesi Bassi hanno una forte applicazione. Se il tuo sito ha visitatori da più paesi dell'UE, puntare all'interpretazione più rigorosa ti mantiene al sicuro ovunque.
Cosa richiede la direttiva ePrivacy per il tuo sito web
Il requisito fondamentale è semplice: prima di impostare qualsiasi cookie non essenziale sul dispositivo di un visitatore, è necessario il suo consenso.
E il consenso ai sensi della ePrivacy significa la stessa cosa che significa ai sensi del GDPR. Qualcuno deve accettare attivamente. Devono sapere a cosa stanno acconsentendo. E devono essere in grado di cambiare idea in seguito.
Ciò significa alcune cose di cui avrai bisogno sul tuo sito:
- Il tuo sito utilizza cookie? Devi mostrare ai visitatori una spiegazione chiara di quali cookie utilizzi e perché. È qui che la visualizzazione di una policy sui cookie torna utile.
- Gli utenti possono accettare/rifiutare i cookie? Devi dare loro una scelta reale, dove accettare e rifiutare siano ugualmente facili.
- Puoi bloccare i cookie non essenziali prima del consenso? Questa è la parte che molti siti sbagliano. Devi effettivamente bloccare l'esecuzione dei cookie non essenziali finché qualcuno non acconsente. Mostrare semplicemente un banner mentre i tuoi strumenti di analisi e marketing stanno già tracciando non è conforme.
D'altra parte, ci sono eccezioni. I cookie strettamente necessari non richiedono il consenso perché il tuo sito non può funzionare senza di essi. Se qualcuno mette qualcosa in un carrello, hai bisogno di un cookie per ricordarlo.
Allo stesso modo, se qualcuno accede, hai bisogno di un cookie per mantenerlo connesso. Questi cookie essenziali vanno bene senza consenso. Ma nel momento in cui aggiungi Google Analytics, Facebook Pixel o qualsiasi tracciamento di terze parti, questi richiedono il consenso prima di poter essere eseguiti.
Ora, vediamo come puoi conformarti alla Direttiva ePrivacy in WordPress.
Rendi il tuo sito conforme alla direttiva ePrivacy
Se gestisci un sito WordPress con visitatori dell'UE, ecco cosa devi fare.
Hai bisogno di un qualche tipo di sistema di consenso ai cookie. Ciò significa un banner o un popup che appare quando qualcuno visita per la prima volta, spiegando che utilizzi i cookie e dando loro una scelta genuina di accettare o rifiutare. Devi anche bloccare i tuoi script di tracciamento finché non viene dato il consenso.
Successivamente, devi consentire ai visitatori di cambiare idea. Di solito, ciò significa un link nel footer per accedere alle preferenze sui cookie. Se qualcuno ha accettato i cookie la settimana scorsa e ora desidera revocare tale consenso, dovrebbe essere in grado di farlo facilmente.
E dovresti conservare le registrazioni del consenso. Se un regolatore dovesse chiedere come gestisci il consenso, avere la documentazione aiuta. La maggior parte degli strumenti di consenso gestisce questo automaticamente.
Ecco come puoi implementare tutto questo sul tuo sito web WordPress.
1. Utilizza un plugin per la gestione dei cookie di WordPress
La Direttiva ePrivacy richiede che tu fornisca ai visitatori informazioni chiare sui cookie e ottenga il loro consenso prima che vengano inseriti cookie non essenziali. Gestire questo manualmente è soggetto a errori, quindi vorrai un plugin che gestisca automaticamente il lato tecnico.
Ecco perché consiglio di utilizzare WPConsent per questo processo. È il miglior plugin per la gestione del consenso ai cookie per WordPress, che gestisce la gestione del consenso, il blocco dei cookie, i banner di consenso, i registri del consenso e altro ancora, tutti i quali mappano direttamente ai requisiti della Direttiva ePrivacy.
Ciò che distingue WPConsent da altre soluzioni di avviso cookie SaaS è che si tratta di un plugin per il consenso ai cookie WordPress self-hosted. Ciò significa che mantieni il pieno controllo sui tuoi dati e puoi eseguirlo su pagine o visualizzazioni di pagina illimitate, a differenza di altri software per cookie che addebitano in base al volume di traffico.
Il plugin è molto facile da configurare e utilizzare, offrendo una procedura guidata di configurazione che ti accompagna in ogni fase.
Puoi iniziare con WPConsent Pro, che include funzionalità avanzate come una libreria di servizi predefinita, supporto multilingue, regole di geolocalizzazione e un add-on Non Vendere. È disponibile anche una versione gratuita WPConsent Lite.
2. Scansiona il tuo sito per cookie e script di tracciamento
Prima di poter rispettare la Direttiva ePrivacy, devi sapere esattamente quali cookie il tuo sito sta impostando. La Direttiva richiede che tu divulghi queste informazioni agli utenti prima che acconsentano, quindi un audit accurato dei cookie è un primo passo fondamentale.
WPConsent include uno scanner integrato che rileva automaticamente cookie e script di tracciamento sul tuo sito. Durante la procedura guidata di configurazione, WPConsent eseguirà una scansione iniziale. Puoi anche eseguirla manualmente andando su WPConsent » Scanner nella tua dashboard di WordPress e facendo clic su Scansiona il tuo sito web.
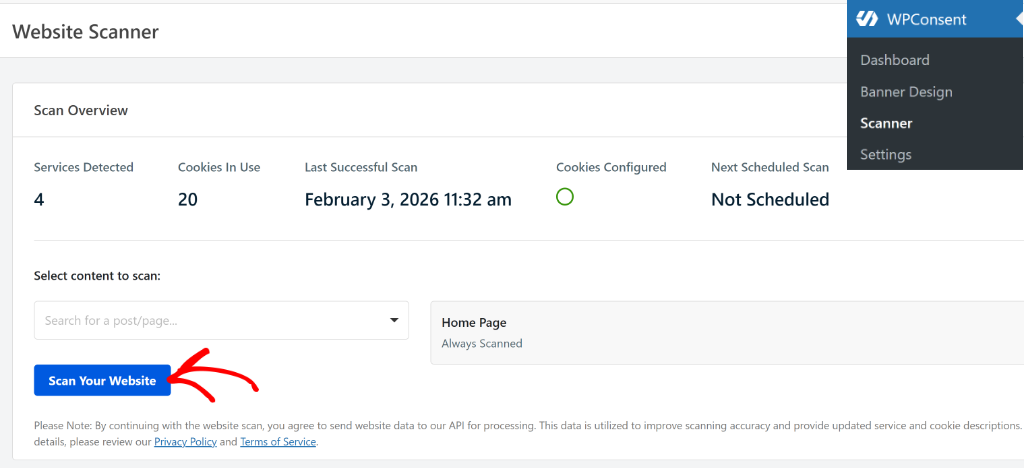
Per impostazione predefinita, il plugin scansiona la tua homepage, ma puoi selezionare pagine aggiuntive, come la pagina di checkout, la pagina dei contatti o il carrello, per assicurarti che nessun cookie venga perso.
Una volta completata la scansione, vedrai un rapporto dettagliato con i cookie organizzati per categoria. Ai sensi della Direttiva ePrivacy, questa categorizzazione è particolarmente importante:
- Cookie essenziali - questi sono esenti dai requisiti di consenso, poiché sono essenziali per il funzionamento del sito (come i cookie di sessione, i cookie del carrello della spesa).
- Cookie statistici - questi richiedono il consenso preventivo prima di essere impostati (come Google Analytics).
- Cookie di marketing - questi richiedono il consenso preventivo ed esplicito prima di essere impostati (come Facebook Pixel).
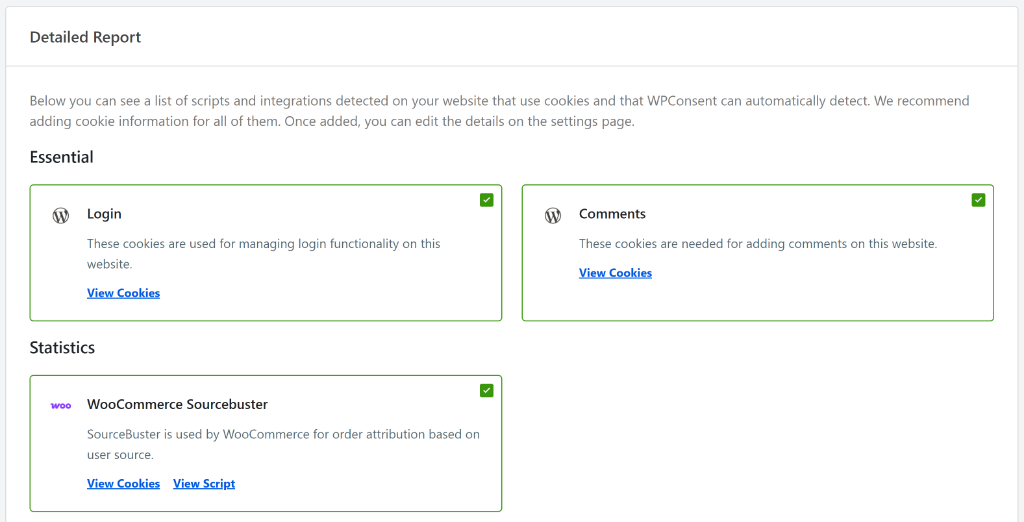
WPConsent categorizza automaticamente i cookie rilevati in questi gruppi, rendendo facile vedere a colpo d'occhio cosa richiede il consenso.
3. Blocca i cookie non essenziali dal caricamento prima del consenso
Questo è il requisito tecnico più critico della Direttiva ePrivacy: i cookie non essenziali non devono essere inseriti nel dispositivo di un visitatore finché non ha dato attivamente il consenso.
Le caselle pre-spuntate o il consenso implicito non sono sufficienti. Il consenso dell'utente deve essere un'azione chiara e affermativa. WPConsent gestisce questo automaticamente tramite la sua funzione di blocco degli script, che impedisce il caricamento di script non essenziali finché il visitatore non ha esplicitamente acconsentito.
Configura automaticamente il blocco dei cookie
Nella sezione Report Dettagliato, scorri fino in fondo e assicurati che la casella “Impedisci a script noti di aggiungere cookie prima che venga dato il consenso” sia selezionata.
Quindi fai clic sul pulsante Configura automaticamente i cookie. Ciò garantisce che gli script di analisi, pubblicità e altri script non essenziali vengano trattenuti fino a quando non viene concesso il consenso.
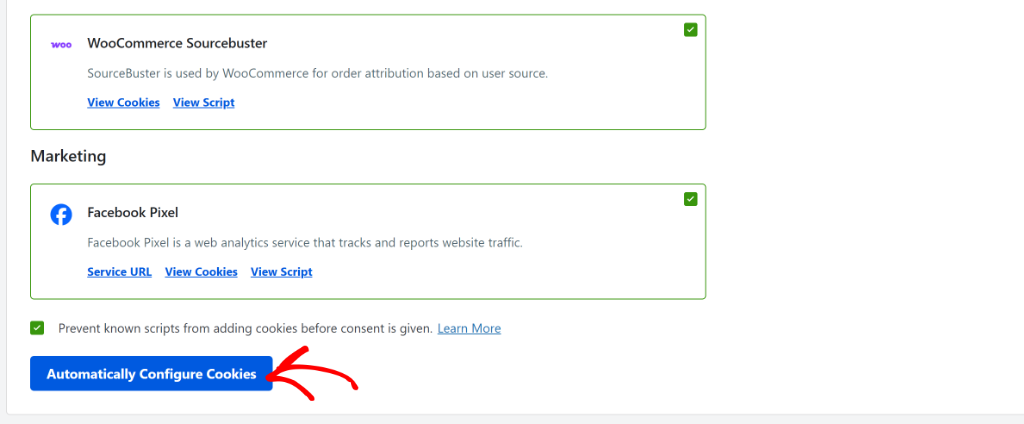
Per maggiori dettagli, consulta la nostra guida su come bloccare i cookie di terze parti in WordPress.
Blocca contenuti incorporati prima del consenso
La Direttiva ePrivacy si applica anche ai contenuti di terze parti incorporati come video di YouTube, Google Maps e reCAPTCHA, tutti i quali possono impostare cookie nel momento in cui vengono caricati.
La funzione di blocco dei contenuti di WPConsent impedisce il caricamento di questi iframe finché un visitatore non dà il consenso. Ad esempio, un video di YouTube mostrerà un segnaposto invece di caricarsi, e verrà riprodotto solo una volta che il visitatore clicca per accettare o acconsente tramite il banner dei cookie.
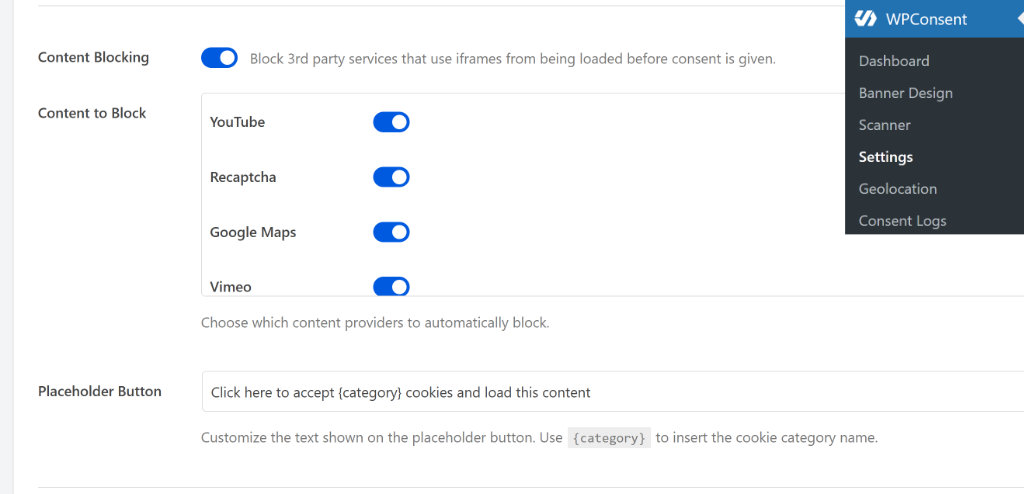
4. Imposta un banner per il consenso ai cookie
Secondo la Direttiva ePrivacy, il tuo banner di consenso deve soddisfare requisiti specifici per essere valido:
- Il consenso deve essere liberamente dato: rifiutare i cookie deve essere facile quanto accettarli.
- Il consenso deve essere informato: i visitatori devono sapere a cosa stanno acconsentendo prima di accettare.
- Il consenso deve essere specifico: gli utenti dovrebbero essere in grado di accettare o rifiutare diverse categorie di cookie separatamente.
- Il consenso deve essere un'azione affermativa chiara: le caselle pre-spuntate o il “consenso tramite scorrimento” non sono validi.
WPConsent rende semplice creare un banner che soddisfi tutti questi requisiti. Offre diversi modelli predefiniti (banner lungo, banner fluttuante e banner modale) che puoi posizionare in alto o in basso della pagina.
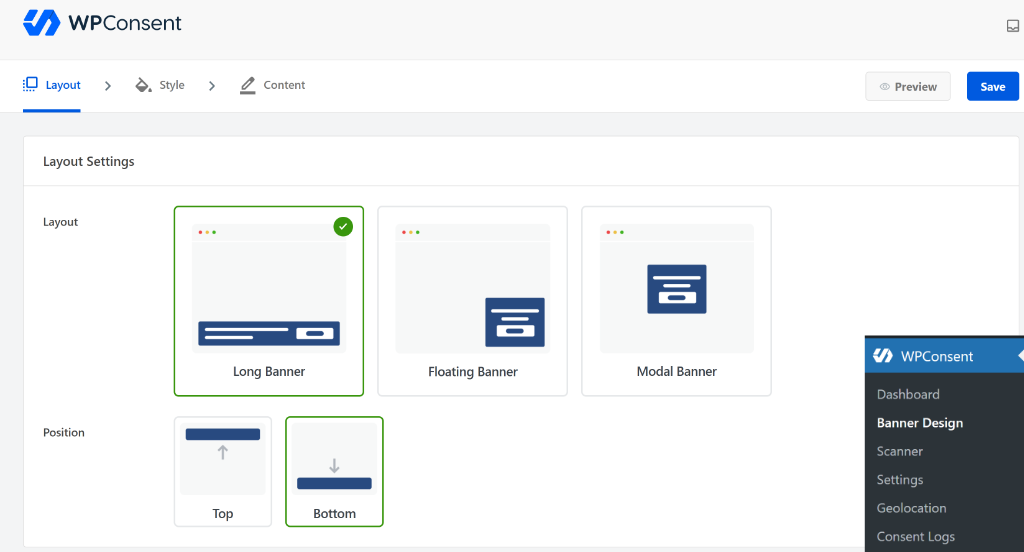
Fondamentalmente, assicurati che il tuo banner includa:
- Un chiaro pulsante Accetta per tutti i cookie non essenziali.
- Un pulsante Rifiuta o Declina ugualmente prominente. Questo è un requisito chiave della ePrivacy che molti siti sbagliano.
- Un'opzione Gestisci preferenze in modo che i visitatori possano acconsentire ad alcune categorie di cookie ma non ad altre.
Puoi personalizzare il colore di sfondo del banner, il colore del testo, lo stile dei pulsanti e i messaggi per adattarli al marchio del tuo sito.
Per saperne di più, consulta la nostra guida dettagliata su come creare un banner di consenso ai cookie in WordPress.
WPConsent supporta anche banner multilingua, particolarmente utili se il tuo sito si rivolge a visitatori provenienti da più paesi. Puoi usare la funzione di traduzione automatica basata sull'IA per mostrare il banner dei cookie e le impostazioni nella lingua madre dei tuoi visitatori.
5. Aggiungi una pagina di cookie policy
Una volta fatto, vai su WPConsent » Registri del consenso nella tua bacheca di WordPress per visualizzare tutti i dati di consenso raccolti dall'attivazione, inclusi i timestamp e le scelte specifiche effettuate da ciascun visitatore.
La tua policy sui cookie dovrebbe coprire:
- Quali cookie utilizza il tuo sito e i loro nomi.
- Lo scopo di ciascun cookie (strettamente necessario, analitico, marketing, ecc.).
- Se i cookie sono di prima o terza parte.
- Quanto dura ciascun cookie (sessione vs. persistente).
- Come gli utenti possono revocare il loro consenso in qualsiasi momento.
WPConsent rende tutto questo facile. Vai su WPConsent » Impostazioni, scorri fino alla sezione Cookie Policy e fai clic su Genera pagina Cookie Policy. Il plugin creerà automaticamente una pagina che elenca tutti i cookie rilevati durante la scansione, facendoti risparmiare un tempo considerevole.
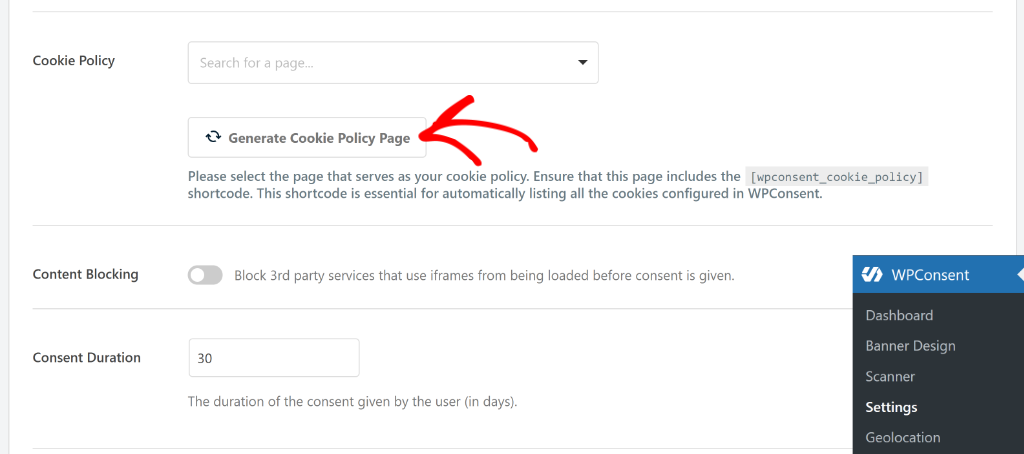
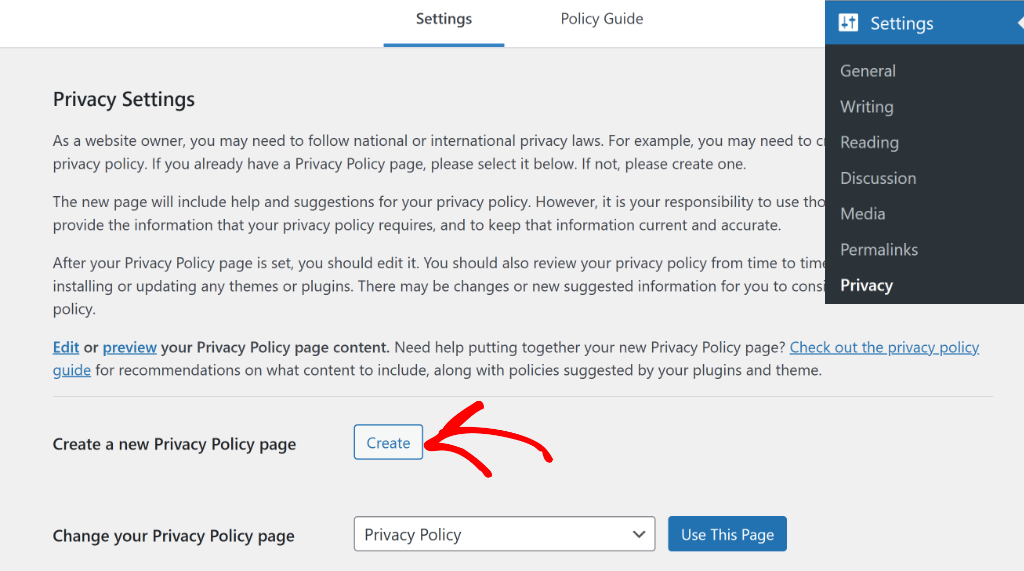
Dovresti anche assicurarti che la tua attuale Privacy Policy faccia riferimento all'uso dei cookie e rimandi alla policy sui cookie.
WordPress include uno strumento integrato per la privacy policy in Impostazioni » Privacy che fornisce un modello di base che puoi personalizzare.
6. Conserva le registrazioni del consenso dell'utente
Sebbene la registrazione del consenso sia enfatizzata più esplicitamente nel GDPR, è considerata una best practice anche secondo la Direttiva ePrivacy. E in molte giurisdizioni, le autorità di regolamentazione si aspettano che tu sia in grado di dimostrare che un consenso valido è stato raccolto in caso di contestazione.
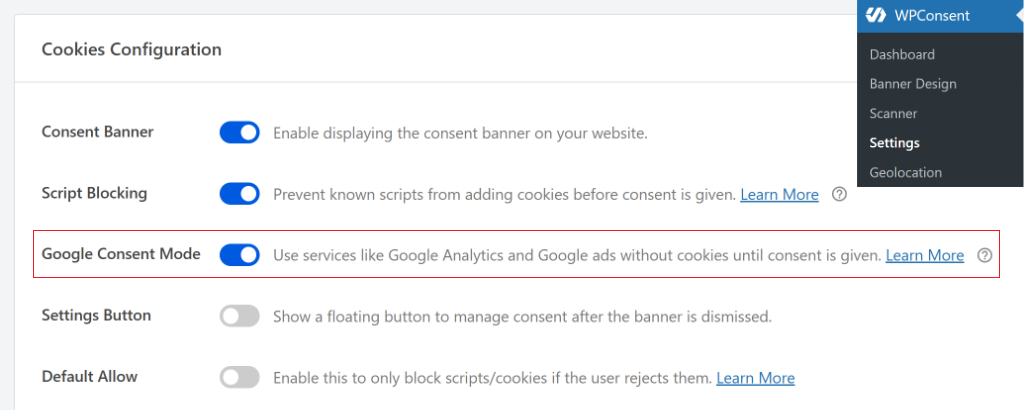
WPConsent gestisce automaticamente questo aspetto attraverso il suo sistema di registrazione del consenso. Dovrai prima abilitarlo andando alla pagina delle Impostazioni.
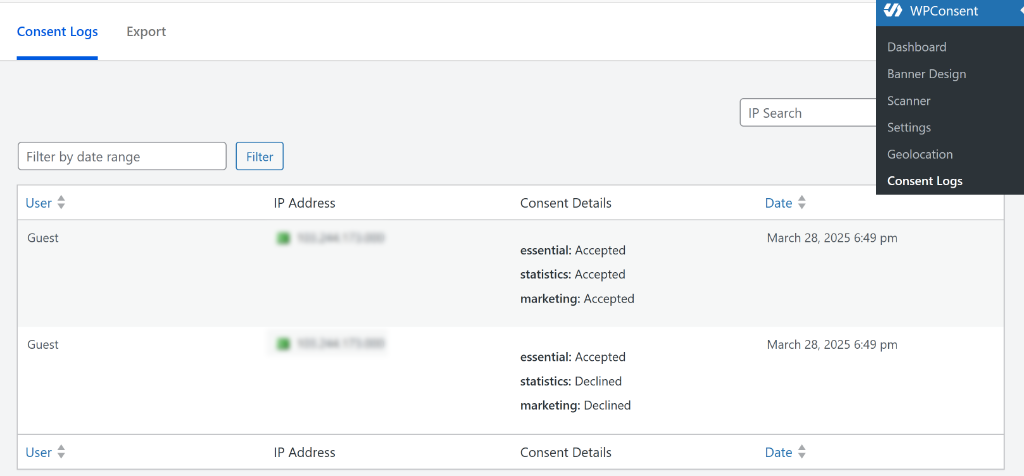
Once that’s done, go to WPConsent » Consent Logs in your WordPress dashboard to view all consent data collected since activation, including timestamps and the specific choices each visitor made.
Puoi anche esportare i registri del consenso come file CSV per la rendicontazione di conformità o in risposta a qualsiasi richiesta normativa. Questo ti fornisce una traccia di controllo affidabile che dimostra che i cookie non essenziali non sono stati inseriti senza previo consenso, l'obbligo principale della Direttiva ePrivacy.
Cookie comuni che richiedono il consenso
Google Analytics è probabilmente il più comune. I cookie _ga e _gid che imposta tracciano il comportamento dei visitatori, e ciò richiede il consenso ai sensi della ePrivacy. Lo stesso vale per Facebook Pixel con il suo cookie _fbp, il tracciamento di Google Ads e qualsiasi altro strumento di analisi o pubblicità.
Anche gli embed di terze parti impostano spesso cookie. Se hai incorporato un video di YouTube, Dailymotion o Vimeo sul tuo sito, potrebbero tracciare quel visitatore.
Lo stesso vale per i pulsanti dei social media, i widget di chat e le mappe incorporate. Questi generalmente richiedono il consenso perché provengono da terze parti e non sono strettamente necessari per il funzionamento del tuo sito.
I cookie che non necessitano di consenso sono quelli veramente essenziali per il funzionamento del tuo sito. Cookie del carrello in WooCommerce, cookie di sessione di accesso, cookie di sicurezza e cookie di prima parte che ricordano le preferenze dell’utente come le impostazioni della lingua. Questi sono considerati strettamente necessari e possono essere impostati senza consenso.
Il Regolamento ePrivacy: Cosa sta arrivando
L’UE sta lavorando a un Regolamento ePrivacy per sostituire la Direttiva. Se dovesse essere approvato, sarebbe direttamente applicabile in tutti i paesi dell’UE come il GDPR, con requisiti più severi e sanzioni a livello GDPR. È stato ritardato per anni e potrebbe continuare ad esserlo, ma la direzione è verso un’applicazione più rigorosa, non più flessibile.
Ciò che questo significa in pratica è che se sei attualmente conforme con il dovuto consenso opt-in, sei in buona posizione. Se stai tagliando gli angoli, le future normative ti raggiungeranno probabilmente.
Domande frequenti sulla direttiva ePrivacy
Ecco alcune domande comuni sulla Direttiva ePrivacy.
1. L’ePrivacy è la stessa cosa del GDPR?
No, sono leggi diverse. Il GDPR copre tutto il trattamento dei dati personali. L’ePrivacy copre specificamente le comunicazioni elettroniche, inclusi i cookie. Entrambe si applicano ai cookie, ma da diverse angolazioni. Essere conformi a una non significa automaticamente essere conformi all’altra.
2. Ho bisogno del consenso per tutti i cookie?
No. I cookie strettamente necessari che sono essenziali per il funzionamento del tuo sito web non richiedono il consenso. I cookie di analisi e di marketing richiedono il consenso.
3. Cosa succede se non sono conforme?
Rischii multe dall'autorità di protezione dei dati del paese UE che interviene. Le violazioni della ePrivacy spesso contano anche come violazioni del GDPR, che possono comportare sanzioni fino a 20 milioni di euro o il 4% del fatturato globale.
4. L’ePrivacy si applica se non sono nell’UE?
L’ePrivacy si applica se ti rivolgi a visitatori dell’UE o se sei stabilito nell’UE. Se il tuo sito ha visitatori dall’Europa, dovresti essere conforme indipendentemente da dove ti trovi.
5. Qual è la differenza tra la Direttiva ePrivacy e il Regolamento ePrivacy?
La Direttiva è la legge attuale, implementata attraverso la legislazione nazionale in ogni paese dell'UE. Il Regolamento è una proposta di sostituzione che si applicherebbe direttamente in tutti i paesi dell'UE con requisiti più severi. Il Regolamento è stato ritardato, ma è ancora previsto in futuro.
Spero che questo articolo ti abbia aiutato a conoscere la Direttiva ePrivacy e cosa devono sapere i proprietari di siti WordPress. Potresti anche voler consultare le nostre guide su conformità WordPress e CCPA e conformità LGPD per siti WordPress.
Se ti è piaciuto questo articolo, seguici su X (precedentemente noto come Twitter). Puoi anche lasciare un commento qui sotto se hai bisogno di assistenza.
