
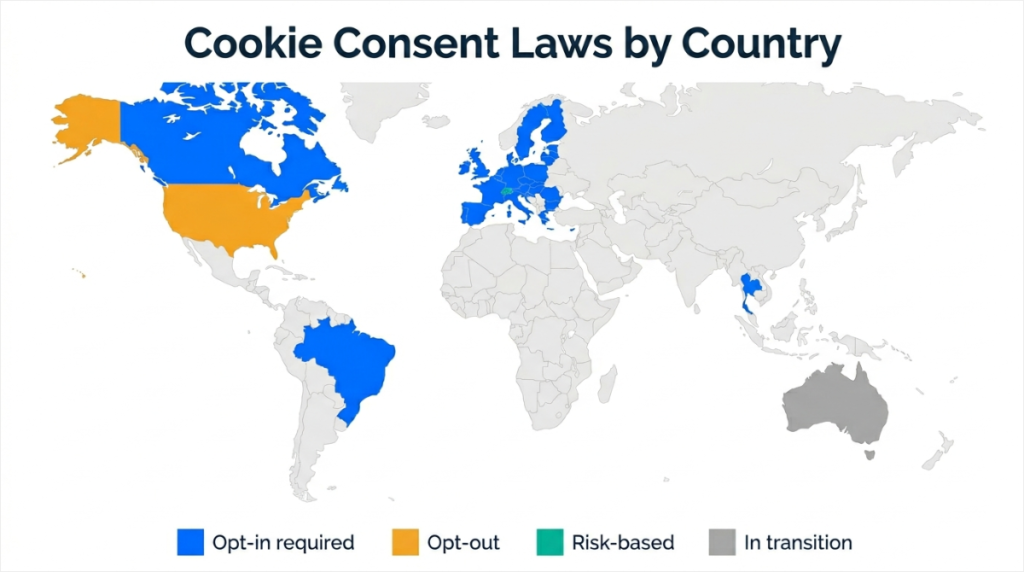
EN BREF : Les lois sur le consentement aux cookies varient selon les pays. L'UE, le Royaume-Uni, le Brésil, le Canada et la Thaïlande exigent un consentement par opt-in avant que les cookies ne soient activés. Les États-Unis utilisent un modèle d'opt-out. Utiliser une seule bannière pour tous vous rend non conforme dans la plupart des cas. Les huit lois couvertes dans ce guide sont gérées automatiquement par un écran dans WPConsent Pro. Définissez vos règles une fois, c'est terminé.
La plupart des entreprises installent un plugin de consentement aux cookies, configurent une seule bannière et pensent que c'est terminé.
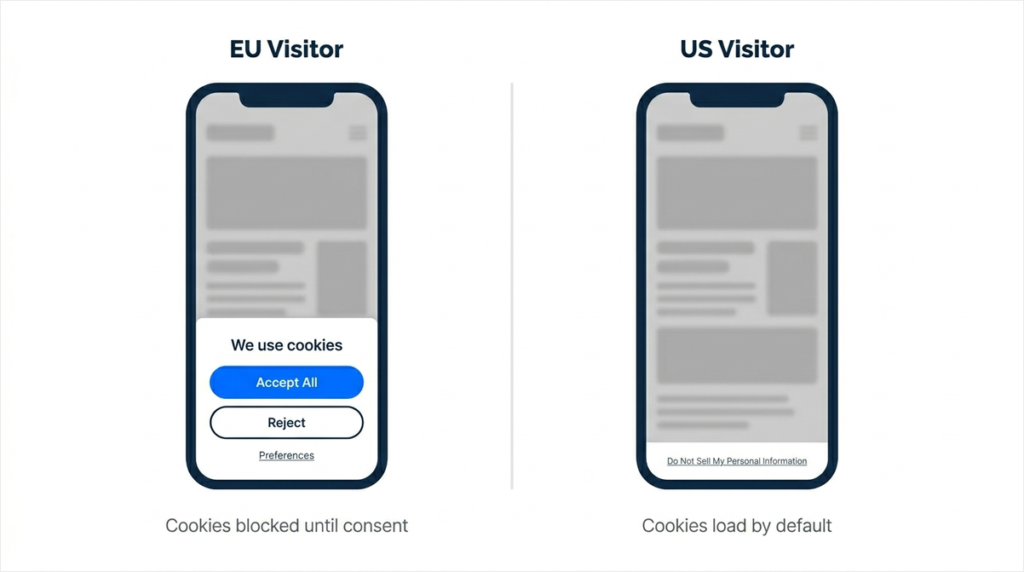
Mais voici le problème. Un visiteur d'Allemagne et un visiteur de Californie voient actuellement la même bannière. Et ces deux pays ont des règles complètement différentes.
L'Allemagne exige un consentement par opt-in avant l'activation du moindre cookie de suivi. Sans exception. La Californie autorise les cookies par défaut et exige uniquement un lien « Ne pas vendre ».
Affichez la même bannière aux deux visiteurs, et vous bloquez inutilement les utilisateurs américains ou laissez les utilisateurs de l'UE sans consentement légalement valide.
Il existe désormais huit juridictions majeures avec des lois actives sur le consentement aux cookies.
Chacune a des exigences différentes, des pénalités différentes et des modalités d'application différentes. Ces huit lois sont gérées à partir d'un seul écran dans WPConsent. Configurez-le une fois, c'est terminé.
Mais d'abord, vous devez savoir ce que chaque pays exige réellement.
Ce guide couvre exactement ce que chaque juridiction exige, à quoi ressemble l'amende en cas d'erreur, et comment configurer WPConsent afin que la bonne bannière s'affiche automatiquement pour chaque visiteur.
La fonctionnalité Règles basées sur la localisation de ce guide, qui affiche automatiquement la bonne bannière par pays, nécessite WPConsent Pro.
Mais vous pouvez commencer avec la version gratuite de WPConsent, qui gère le consentement de base aux cookies dès l'installation.
Points clés à retenir
- UE/Royaume-Uni/Brésil/Canada/Thaïlande : Opt-in requis. Les cookies doivent être bloqués jusqu'à ce que le visiteur accepte activement.
- États-Unis (CCPA) : Modèle d'opt-out. Les cookies s'exécutent par défaut, mais un mécanisme « Ne pas vendre » est requis. S'applique uniquement aux entreprises atteignant certains seuils de revenus ou de données.
- Suisse : Basé sur les risques. L'opt-out est acceptable pour les analyses de base ; l'opt-in est requis pour les cookies de suivi et de publicité.
- Australie : En transition. L'exemption pour les petites entreprises est supprimée ; agissez avant décembre 2026.
- La plus grosse erreur : Traiter tous les pays de la même manière. Une seule bannière ne peut pas satisfaire simultanément les exigences d'opt-in de l'UE et la conception d'opt-out des États-Unis.
- La solution : Les Règles basées sur la localisation de WPConsent. Un écran, une configuration, chaque visiteur reçoit la bonne bannière.
Référence rapide : Exigences de consentement aux cookies par pays (2026)
Développez pour voir le tableau de référence des exigences de consentement aux cookies 👇
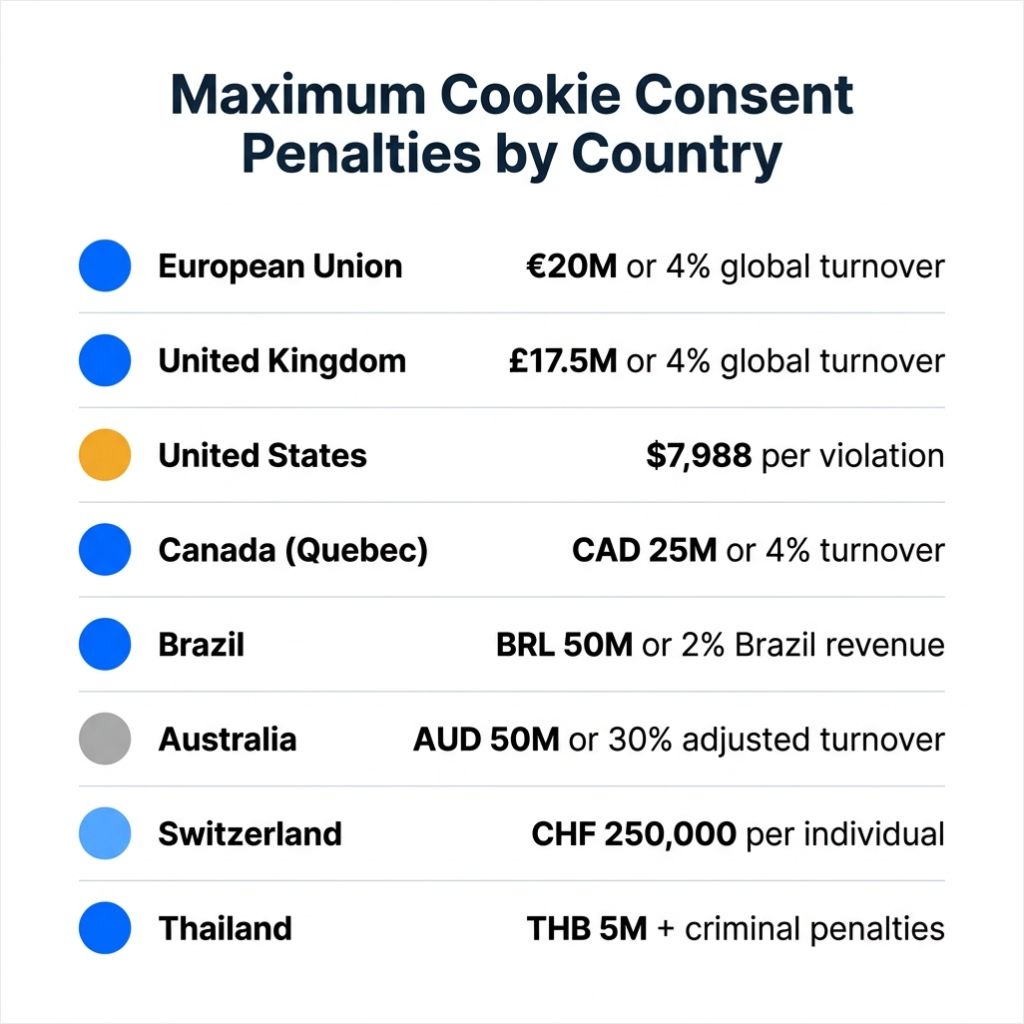
| Pays/Région | Loi | Modèle de consentement | Bouton de refus requis ? | Pénalité maximale |
|---|---|---|---|---|
| Union européenne | RGPD + Directive ePrivacy | Opt-in | Oui, égale proéminence | 20 M€ ou 4 % du chiffre d'affaires mondial |
| Royaume-Uni | UK GDPR + PECR + DUAA 2025 | Opt-in* | Oui, égale proéminence | 17,5 M£ ou 4 % du chiffre d'affaires mondial |
| États-Unis | CCPA/CPRA + lois des États | Opt-out | Fonctionnellement, oui (Québec) | 7 988 $ par violation intentionnelle |
| Canada | PIPEDA + Loi 25 du Québec | Opt-in (Québec) / Implicite (fédéral) | Fonctionnellement oui (Québec) | 25 M$ CA ou 4 % du chiffre d'affaires mondial |
| Brésil | LGPD | Opt-in | Oui | 50 M BRL ou 2 % du chiffre d'affaires brésilien |
| Australie | Privacy Act 1988 (réformes 2024) | Transition vers l'opt-in | Prévu | 50 M AUD ou 30 % du chiffre d'affaires ajusté |
| Suisse | nDSG/LPD | Basé sur les risques | Oui (cookies à haut risque) | 250 000 CHF par personne responsable |
| Thaïlande | PDPA | Opt-in | Oui, égale proéminence | 5M THB d'amende administrative + sanctions pénales |
*L'exemption britannique pour les analyses s'applique dans des conditions strictes. Voir la section Royaume-Uni ci-dessous.
Examinons chaque juridiction en détail. Pour chacune, vous trouverez à qui la loi s'applique, ce que votre bannière doit afficher et la sanction spécifique à laquelle vous vous exposez en cas de problème.
Si vous souhaitez accéder rapidement aux exigences de conformité des cookies que vous souhaitez lire, utilisez la table des matières ci-dessous.
- 1. Union européenne : RGPD et Directive ePrivacy
- 2. Royaume-Uni : UK GDPR, PECR et la mise à jour DUAA 2026
- 3. États-Unis : CCPA, VCDPA et lois sur la protection de la vie privée des États
- 4. Canada : LPRPDE et Loi 25 du Québec
- 5. Brésil : LGPD
- 6. Australie : Privacy Act 1988 (Réformes majeures en cours)
- 7. Suisse : nDSG et approche basée sur les risques
- 8. Thaïlande : PDPA
- Comment configurer le consentement aux cookies basé sur la localisation dans WPConsent
- FAQ : Exigences de consentement aux cookies WordPress par pays
- Conclusion : Gérez le consentement aux cookies pour chaque pays automatiquement
Avant de configurer quoi que ce soit, découvrez quels cookies votre site utilise déjà. Collez votre URL dans le Cookie Scanner gratuit de WPConsent et découvrez tous les scripts de suivi actifs sur votre page d'accueil en 30 secondes. Il indique exactement ce qui doit être couvert par une règle de consentement.
Maintenant que vous avez une idée de toutes les bases des exigences de consentement par pays, plongeons dans le vif du sujet.
1. Union européenne : RGPD et Directive ePrivacy
Opt-in requis
La plupart des gens appellent cela « la loi sur les cookies du RGPD », mais il s'agit en fait de deux lois qui fonctionnent ensemble.
La directive ePrivacy est la loi spécifique aux cookies. Elle exige un consentement préalable avant que tout cookie non essentiel ne soit activé sur l'appareil d'un visiteur.
Le RGPD définit ce que signifie un consentement valide. Il doit être donné librement, être spécifique, informé et non ambigu. Comprendre les deux vous aide à comprendre pourquoi les exigences sont si strictes.
Les cookies non essentiels ne peuvent pas être activés tant que le visiteur n'a pas activement donné son accord. Cela signifie pas de cases pré-cochées et pas de langage du type « en continuant à naviguer sur ce site, vous consentez ».
Le visiteur doit entreprendre une action positive avant qu'un seul cookie d'analyse ou de marketing ne soit chargé.
Dans cette optique, votre bannière doit afficher un bouton Accepter et un bouton Refuser d'un poids visuel égal. Les boutons doivent être de la même taille et nécessiter le même nombre de clics pour être atteints.
Un grand bouton bleu « Tout accepter » à côté d'un petit lien gris « Refuser » n'est pas conforme. La plupart des autorités de protection des données de l'UE considèrent désormais l'absence d'un bouton Refuser aussi proéminent comme une violation claire.
De plus, un consentement granulaire par catégorie de cookies, comme les analyses, le marketing et les préférences, est également requis dans la plupart des interprétations européennes.
Le RGPD s'applique à tout site Web ayant des visiteurs de l'UE ou de l'EEE, quelle que soit la localisation de l'entreprise. Une entreprise américaine ayant du trafic européen doit s'y conformer.
L'autorité française de protection des données, la CNIL, a émis plus de 400 millions d'euros d'amendes liées aux cookies en 2025 seulement. La sanction maximale est de 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu.
WPConsent gère cela automatiquement. Le Modèle de localisation RGPD configure le mode opt-in, active le blocage des scripts avant le consentement et pré-configure une bannière avec des boutons Accepter, Refuser et Préférences pour tous les visiteurs européens.
2. Royaume-Uni : UK GDPR, PECR et la mise à jour DUAA 2026
Opt-in requis, avec une dérogation étroite pour les analyses
Le Royaume-Uni a quitté l'UE mais a conservé des normes de protection des données équivalentes. Ainsi, le RGPD britannique et le règlement sur la protection de la vie privée et les communications électroniques (PECR) régissent le consentement aux cookies.
Mais, en février 2026, de nouvelles dispositions du Data (Use and Access) Act 2025 (DUAA) sont entrées en vigueur et ont introduit trois exemptions limitées à l'exigence de consentement.
Les exemptions couvrent :
- Les cookies strictement nécessaires (déjà exemptés avant le DUAA)
- Les cookies de préférences qui adaptent l'apparence ou la fonctionnalité (langue, thème, paramètres d'accessibilité)
- Les cookies d'analyse utilisés uniquement à des fins de statistiques agrégées pour améliorer le site Web. Mais uniquement lorsqu'ils sont utilisés par l'opérateur du site Web seul, sans partage de données avec des tiers.
Cependant, cette dernière exemption est largement mal interprétée.
De nombreux sites la considèrent maintenant comme « les cookies d'analyse n'ont plus besoin de consentement au Royaume-Uni ». Ce n'est vrai que pour les cookies d'analyse purement de première partie, sans aucun partage de données externe.
Si vous utilisez Google Analytics, qui envoie des données à Google, l'exemption DUAA ne s'applique pas. Vous avez toujours besoin du consentement pour GA4.
Il en va de même si vous utilisez le Google Consent Mode. L'exigence de consentement ne disparaît pas ; elle modifie la manière dont les données sont modélisées lorsque le consentement est refusé.
Votre bannière doit afficher Accepter tout et Refuser tout avec une proéminence visuelle égale. Le DUAA a relevé la pénalité maximale PECR à 17,5 millions de livres sterling ou 4 % du chiffre d'affaires annuel mondial, désormais alignée sur les niveaux du RGPD britannique.
La loi britannique s'applique à tout site Web ayant des visiteurs britanniques, quelle que soit la localisation de l'entreprise.
Astuce WPConsent : Créez une règle personnalisée pour le Royaume-Uni. Définissez le mode de consentement sur Opt-in et ciblez le Royaume-Uni comme emplacement. Si vous utilisez uniquement des analyses auto-hébergées de première partie sans partage de données externe, vous pouvez le mentionner dans votre politique de confidentialité. Mais la plupart des sites WordPress exécutant GA4 ont toujours besoin de la bannière d'opt-in.
3. États-Unis : CCPA, VCDPA et lois sur la protection de la vie privée des États
Opt-out requis (données sensibles = opt-in)
Les États-Unis n'ont pas de loi fédérale unique sur les cookies. Au lieu de cela, un ensemble croissant de lois étatiques s'applique.
Par exemple, en :
- Californie, vous avez le CCPA/CPRA
- Virginie, vous avez le VCDPA
- Colorado, vous avez le CPA
Ces trois lois suivent un modèle d'opt-out. C'est-à-dire que les cookies peuvent se charger par défaut, mais vous devez donner aux visiteurs un mécanisme clair pour arrêter la collecte et le partage de leurs données.
Avant de configurer une règle américaine, vérifiez si le CCPA s'applique réellement à votre site.
Le CCPA ne couvre que les entreprises qui collectent des données auprès des résidents californiens ET qui répondent à au moins l'un de ces seuils :
- 25 millions de dollars ou plus de revenus annuels
- Achat ou vente de données sur plus de 100 000 consommateurs
- Tirer 50 % ou plus de revenus de la vente de données de consommateurs
De nombreux petits sites WordPress ne répondent à aucun de ces seuils et ne sont techniquement pas tenus de se conformer au CCPA.
Mais la Virginie et le Colorado ont des seuils différents. Vérifiez votre trafic et vos revenus spécifiques avant de supposer que vous êtes couvert.
Si vous devez vous conformer, votre site doit fournir un lien ou un mécanisme « Ne pas vendre ou partager mes informations personnelles ».
Depuis 2025, les trois lois étatiques exigent également que vous honoriez automatiquement les signaux du navigateur Global Privacy Control (GPC) comme demandes d'opt-out.
Un lien d'opt-out manuel n'est plus suffisant si vos visiteurs ont activé le GPC dans leur navigateur.
Les données sensibles telles que les informations sur la santé, les données financières, la géolocalisation et les données des enfants nécessitent un consentement explicite dans la plupart des lois des États américains, même dans le cadre du retrait du consentement.
L'amende par infraction pour les violations intentionnelles du CCPA est de 7 988 $ (ajustée à l'inflation en janvier 2025). Chaque consommateur concerné compte comme une infraction.
WPConsent gère cela automatiquement. Le Modèle de localisation CCPA cible uniquement la Californie (pas toute l'Amérique du Nord), définit le mode de consentement sur Retrait, et laisse le blocage de contenu désactivé. De cette façon, les cookies s'exécutent par défaut tandis que la bannière fournit le chemin de retrait requis par la loi.
4. Canada : LPRPDE et Loi 25 du Québec
Consentement explicite requis pour les visiteurs du Québec / consentement implicite pour les autres visiteurs canadiens
Le Canada est souvent considéré comme une juridiction unique de « consentement implicite » souple, ce qui était largement vrai en vertu de la LPRPDE fédérale.
La LPRPDE autorise le consentement implicite pour des objectifs de cookies à faible risque et clairement expliqués. Une bannière qui explique le fonctionnement des cookies et offre une option de retrait est généralement acceptable au niveau fédéral.
Mais le Québec a changé la donne. La Loi 25 du Québec, pleinement en vigueur depuis septembre 2023, exige un consentement explicite avant que les cookies non essentiels ne s'exécutent, la même norme que le RGPD de l'UE.
Il n'y a pas de seuil de taille minimum. Toute entreprise qui dessert des résidents du Québec doit respecter la norme de consentement explicite de la Loi 25 pour ces visiteurs, y compris les entreprises internationales.
Si vous avez des visiteurs canadiens, vous devez effectivement respecter la norme plus stricte du Québec pour être en sécurité. Cela signifie une bannière de consentement explicite qui bloque les cookies non essentiels jusqu'à ce que le visiteur accepte activement.
La sanction maximale en vertu de la Loi 25 du Québec est de 25 millions de dollars canadiens ou 4 % du chiffre d'affaires mondial, le montant le plus élevé étant retenu.
Astuce WPConsent : Créez une règle personnalisée pour le Canada, définissez le mode de consentement sur Explicite, et ciblez le Canada comme emplacement. Cela satisfait à la fois la Loi 25 du Québec et l'interprétation plus stricte de la LPRPDE dans une seule règle.
5. Brésil : LGPD
Opt-in requis
La Lei Geral de Proteção de Dados (LGPD) du Brésil exige un consentement libre, éclairé et non ambigu avant que les cookies non essentiels ne s'exécutent.
Le consentement doit être spécifique à la finalité. Une simple case à cocher « accepter notre politique de cookies » n'est pas suffisante. Les visiteurs doivent également pouvoir retirer leur consentement aussi facilement qu'ils l'ont donné.
Il y a une exigence que presque tous les sites WordPress internationaux manquent : votre bannière et votre interface de consentement doivent être en portugais pour les visiteurs brésiliens.
Une bannière uniquement en anglais n'est pas conforme pour un public brésilien. WPConsent prend en charge les bannières multilingues combinées à des règles de géocensure.
Cela signifie que vous pouvez configurer des traductions automatiques pour prendre en charge les messages en portugais spécifiquement pour le Brésil.
Notez également que l'intérêt légitime ne peut pas être utilisé comme base légale pour les cookies de publicité comportementale en vertu de la LGPD. Si vous faites du reciblage ou du suivi publicitaire inter-sites, un consentement explicite est requis.
L'autorité brésilienne de protection des données (ANPD) est devenue pleinement indépendante en février 2026, et l'application de la loi s'intensifie.
La sanction maximale est de 50 millions de BRL par infraction ou 2 % du chiffre d'affaires du contrôleur au Brésil pour l'exercice précédent.
WPConsent dispose d'un modèle LGPD pré-intégré. Activez-le en un clic pour le mode opt-in. Utilisez le bouton bascule "Personnaliser le message de la bannière" pour ajouter un message de consentement en portugais afin d'assurer une conformité totale.
6. Australie : Privacy Act 1988 (Réformes majeures en cours)
Transition vers l'opt-in. Agissez maintenant, pas après la date limite
Si vous avez lu qu'il n'y a pas d'exigence de consentement aux cookies en Australie, cette information est obsolète.
La Privacy and Other Legislation Amendment Act 2024 (Loi modificative de 2024 sur la protection de la vie privée et d'autres législations) sera déployée en 2025 et 2026, et elle change considérablement la donne.
L'ancienne exemption pour les petites entreprises, qui excluait les entreprises dont le chiffre d'affaires annuel était inférieur à 3 millions de dollars australiens de la loi sur la protection de la vie privée, est supprimée.
Presque toutes les entreprises australiennes seront désormais concernées.
Les adresses IP, les identifiants d'appareils et les identifiants de cookies ont été explicitement ajoutés à la définition de « informations personnelles ». Les cases pré-cochées et les modèles de consentement trompeurs sont désormais restreints.
Cela signifie que « En utilisant ce site, vous acceptez les cookies » n'est plus suffisant. À la place, un consentement actif et granulaire est désormais la norme attendue.
Il existe également une date limite spécifique du 10 décembre 2026 pour la divulgation des décisions automatisées. Cela signifie que les politiques de confidentialité, pas seulement les bannières de cookies, doivent être mises à jour cette année.
La sanction maximale pour les violations graves ou répétées est de 50 millions de dollars australiens ou 30 % du chiffre d'affaires ajusté pendant la période de violation.
Astuce WPConsent : Créez une règle personnalisée pour l'Australie. Définissez le mode de consentement sur Opt-in et ciblez l'Océanie, ou descendez spécifiquement vers l'Australie. Obtenir cela avant la date limite de décembre 2026 évite de se précipiter plus tard.
7. Suisse : nDSG et approche basée sur les risques
Basé sur les risques. Opt-in pour les cookies de suivi, opt-out acceptable pour les analyses de base
La Suisse n'est pas membre de l'UE et le RGPD ne s'applique pas directement.
La Loi fédérale révisée sur la protection des données (LPD révisée, ou nDSG en allemand) est entrée en vigueur le 1er septembre 2023. Elle reflète le RGPD à bien des égards, mais la base juridique et le mécanisme d'application sont différents.
La Suisse utilise une approche basée sur les risques. Les cookies strictement nécessaires ne nécessitent pas de consentement.
Les cookies d'analyse à faible risque, y compris ceux de première partie uniquement, sans suivi inter-sites et sans partage de données avec des tiers, sont acceptables dans le cadre d'un modèle d'opt-out.
Alors que les cookies à haut risque, y compris la publicité comportementale, le suivi inter-sites et le profilage impliquant des données sensibles, nécessitent un opt-in explicite.
Voici le détail que beaucoup manquent : les amendes suisses ciblent l'individu responsable, pas l'entreprise.
En vertu de la LPD révisée, la personne de l'organisation qui a pris la décision non conforme peut être condamnée à une amende personnelle pouvant aller jusqu'à 250 000 CHF.
C'est unique au monde, et cela modifie le calcul des risques pour toute personne gérant un site avec des visiteurs suisses. Une bannière de cookies est désormais obligatoire selon les directives du Préposé fédéral à la protection des données (PFPD) de 2025.
Le Préposé fédéral suisse à la protection des données a déclaré explicitement que « sans bannière, il n'est plus possible » de se conformer.
Astuce WPConsent : Créez une règle personnalisée pour la Suisse. Pour la plupart des sites WordPress utilisant l'analyse standard, définissez le mode de consentement sur Refus pour les catégories de cookies à faible risque. Si vous utilisez le reciblage ou la publicité comportementale, passez à l'Acceptation.
8. Thaïlande : PDPA
Acceptation requise. L'une des lois les plus activement appliquées en Asie du Sud-Est.
La loi thaïlandaise sur la protection des données personnelles (PDPA) est entrée pleinement en vigueur le 1er juin 2022. Seuls les cookies strictement nécessaires peuvent être utilisés sans consentement. Tous les autres cookies nécessitent une acceptation explicite avant d'être activés.
Comme la plupart des exigences de consentement aux cookies de cette liste, votre bannière doit proposer des options Accepter et Refuser avec une visibilité égale.
Si votre site cible des visiteurs thaïlandais, la bannière doit être en langue thaïlandaise, le même principe qui s'applique au portugais au Brésil.
Le PDPC (Comité de protection des données personnelles) est l'une des autorités d'application les plus actives d'Asie du Sud-Est actuellement. Il a émis 21,5 millions de THB d'amendes en août 2025 à lui seul.
Fait intéressant, la Thaïlande est l'une des rares juridictions au monde où les violations intentionnelles peuvent entraîner des poursuites pénales.
Certaines infractions spécifiques sont passibles d'une peine d'emprisonnement pouvant aller jusqu'à un an ou d'une amende de 1 million de THB, en plus de l'amende administrative pouvant aller jusqu'à 5 millions de THB.
En plus de cela, les enregistrements de consentement doivent également être plus détaillés que ce qu'exigent la plupart des juridictions.
Cela signifie que chaque enregistrement doit inclure un horodatage, les choix spécifiques effectués et la version exacte de l'avis de confidentialité présenté au visiteur au moment du consentement.
Astuce WPConsent : Créez une règle personnalisée pour la Thaïlande sous le continent asiatique. Définissez le mode de consentement sur Acceptation. Utilisez le bouton Personnaliser le message de la bannière pour ajouter un message de consentement en langue thaïlandaise.
C'est tout. Ce sont les exigences de consentement aux cookies de chaque pays et région. Voici un aperçu visuel rapide pour vous montrer comment les règles de conformité des cookies sont configurées dans chaque région.
Comme vous l'avez remarqué tout au long de cet article, WPConsent peut vous aider à les mettre en œuvre de manière rapide et facile.
Dans cet esprit, laissez-moi vous expliquer comment configurer le consentement aux cookies basé sur la localisation avec WPConsent.
Comment configurer le consentement aux cookies basé sur la localisation dans WPConsent
Avant de configurer vos règles, découvrez ce que vous avez. Le scanner de cookies gratuit de WPConsent analyse votre page d'accueil et affiche tous les scripts de suivi et cookies actifs en 30 secondes. Vous saurez exactement ce qui nécessite une règle de consentement avant de configurer quoi que ce soit.
Premièrement et surtout, tout ce qui est couvert ci-dessus peut être géré depuis un seul écran dans WPConsent.
La fonctionnalité Règles basées sur la localisation détecte le pays de chaque visiteur à l'aide de la géolocalisation IP et diffuse automatiquement la règle de consentement correspondante, sans code requis.
Je tiens à souligner que les Règles basées sur la localisation sont une fonctionnalité de WPConsent Pro.
Mais la version gratuite de WPConsent peut vous aider avec une gestion rapide du consentement aux cookies pour vous aider à vous conformer au RGPD, CCPA / CPRA, ePrivacy, et plus encore.
Donc, si vous souhaitez d'abord tester WPConsent Lite, essayez-le avant de passer à la version supérieure.
Étape 1 : Ouvrir l'écran des règles basées sur la localisation
Tout d'abord, vous devez installer et activer WPConsent. Si vous avez besoin d'aide pour cela, consultez ce guide sur comment configurer WPConsent.
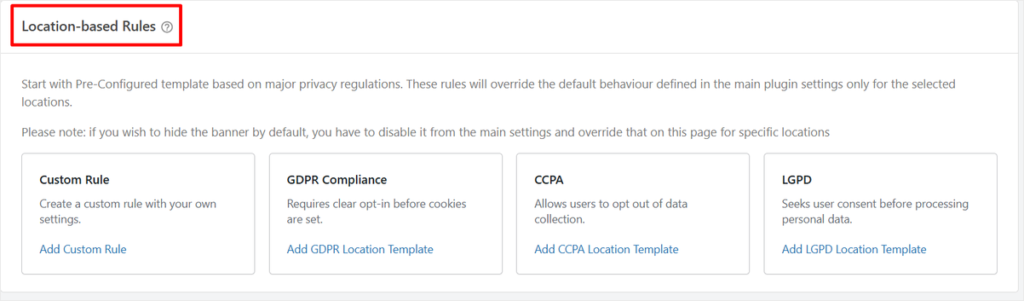
Une fois terminé, depuis votre tableau de bord WordPress, allez dans WPConsent et cliquez sur Géolocalisation.
L'écran Règles basées sur la localisation affiche quatre cartes : Règle personnalisée, Conformité RGPD, CCPA et LGPD. La carte Règle personnalisée est destinée à toute juridiction non couverte par un modèle.
Étape 2 : Ajouter le modèle RGPD pour les visiteurs de l'UE
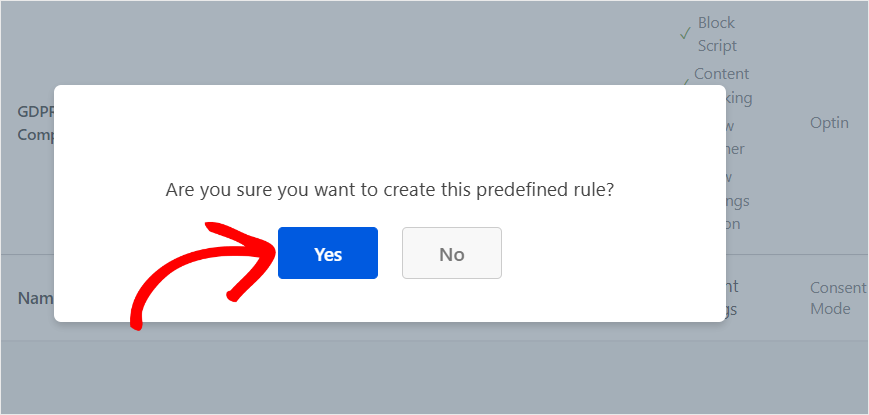
Cliquez sur « Ajouter un modèle de localisation RGPD » et confirmez en cliquant sur Oui dans l'invite.
Après cela, vous devriez voir l'onglet RGPD défini sur « Ajouté ».
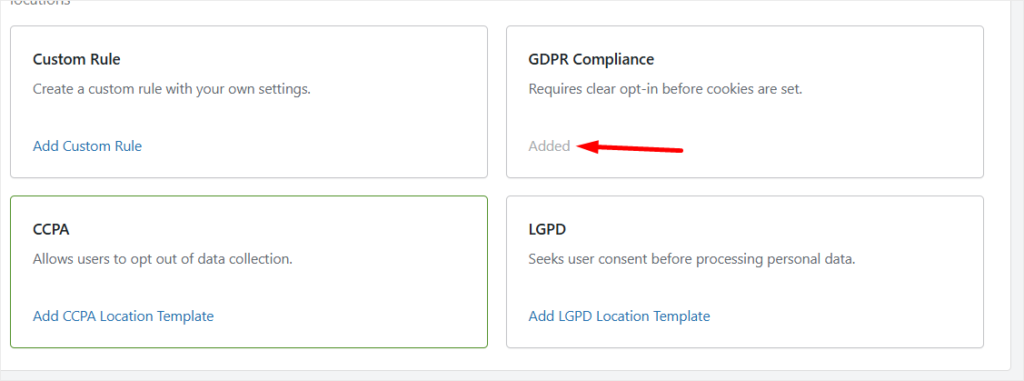
Avec cela, WPConsent crée une règle qui cible toute l'Europe en un clic, définit le mode de consentement sur Opt-in (opt-in), et pré-active le blocage des scripts et le blocage du contenu avant le consentement.
La section de blocage de contenu est pré-remplie avec les services tiers les plus couramment intégrés sur les sites WordPress : YouTube, ReCAPTCHA, Google Maps et Vimeo.
Tous les quatre sont bloqués jusqu'à ce que le visiteur donne son consentement, exactement ce que la loi européenne exige.
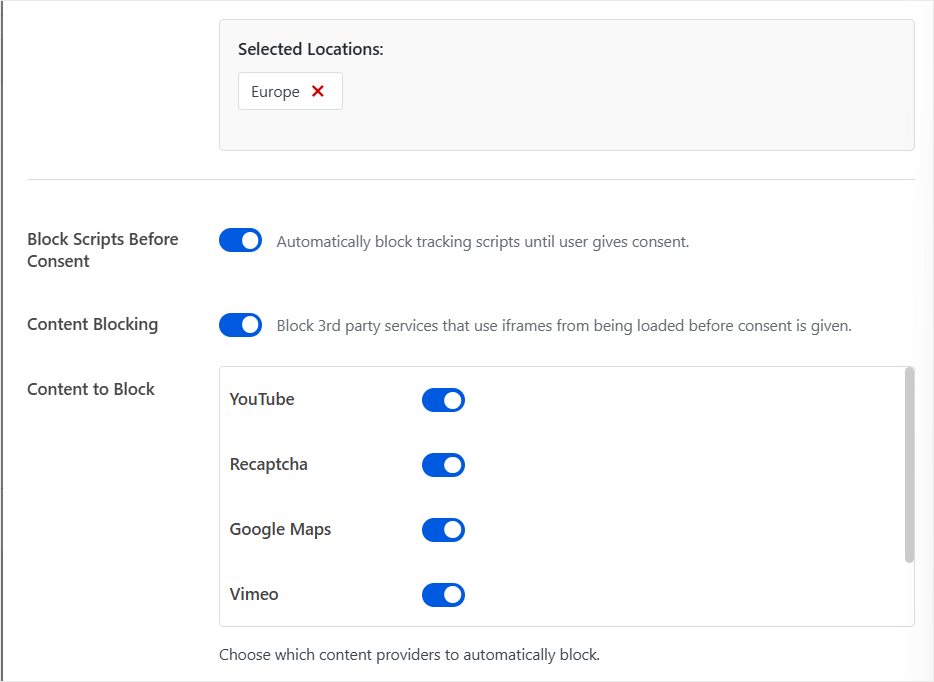
Vous n'avez rien d'autre à configurer pour la règle RGPD. Le plugin sait déjà ce que la loi européenne exige et a tout configuré en conséquence.
De plus, vous pouvez voir exactement ce qui est configuré sur votre tableau de bord WPConsent.
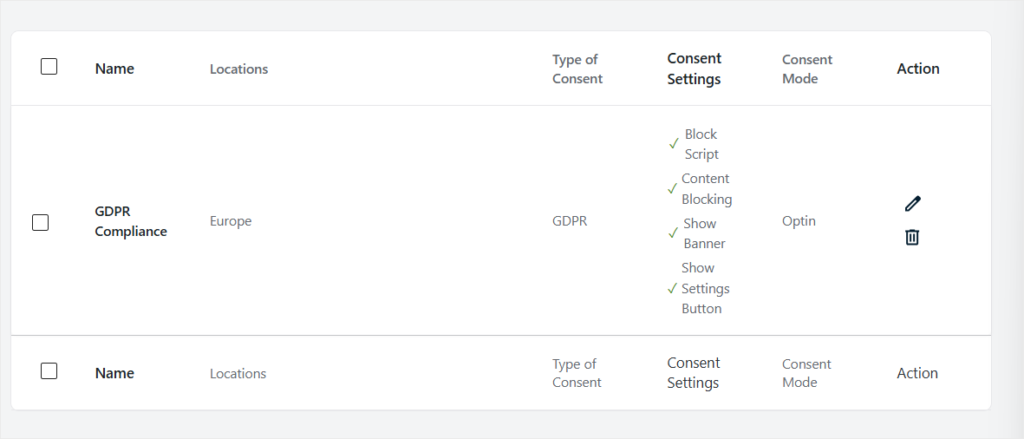
Étape 3 : Ajouter le modèle CCPA pour les visiteurs américains
Cliquez sur « Ajouter un modèle de localisation CCPA » et confirmez. WPConsent crée une deuxième règle qui fonctionne très différemment de celle du RGPD, et cette différence est intentionnelle.
Par défaut, la règle CCPA cible uniquement la Californie, pas toute l'Amérique du Nord. Elle définit le mode de consentement sur Opt-out (opt-out), ce qui signifie que les cookies s'exécutent par défaut et que les visiteurs peuvent choisir de les arrêter.
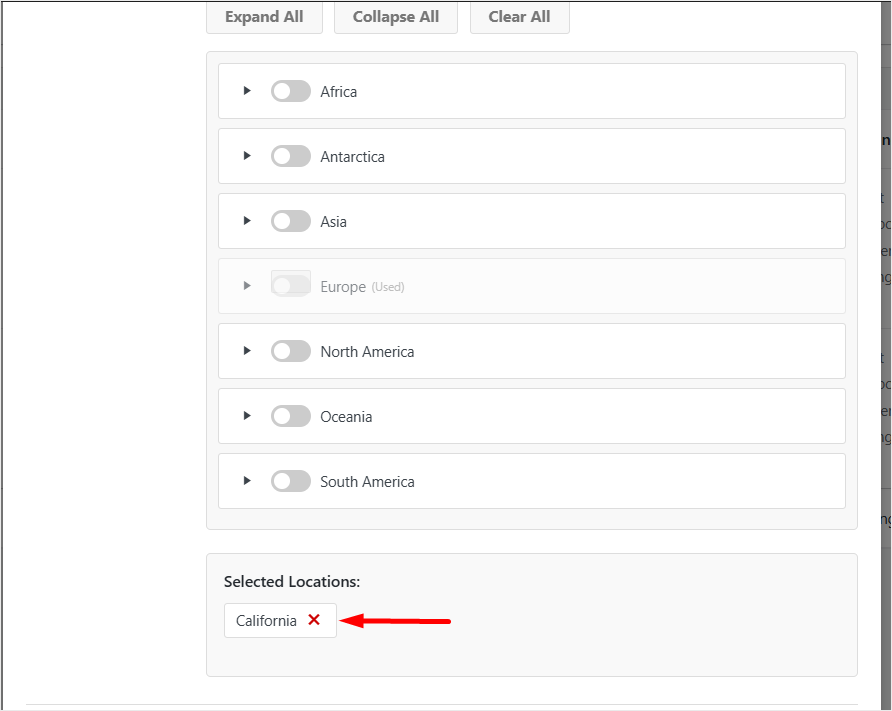
Le blocage de contenu est désactivé dans la règle CCPA car la loi américaine n'exige pas que les scripts soient bloqués avant le consentement.
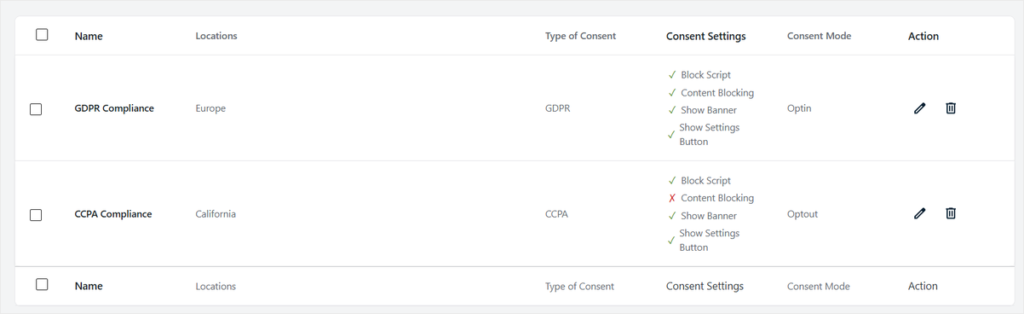
Le tableau ci-dessous les modèles affichera désormais les deux règles côte à côte. RGPD défini sur Optin à gauche, CCPA défini sur Optout à droite. Ce contraste reflète exactement ce que la loi exige dans chaque région.
Étape 4 : Ajouter des règles personnalisées pour les autres pays
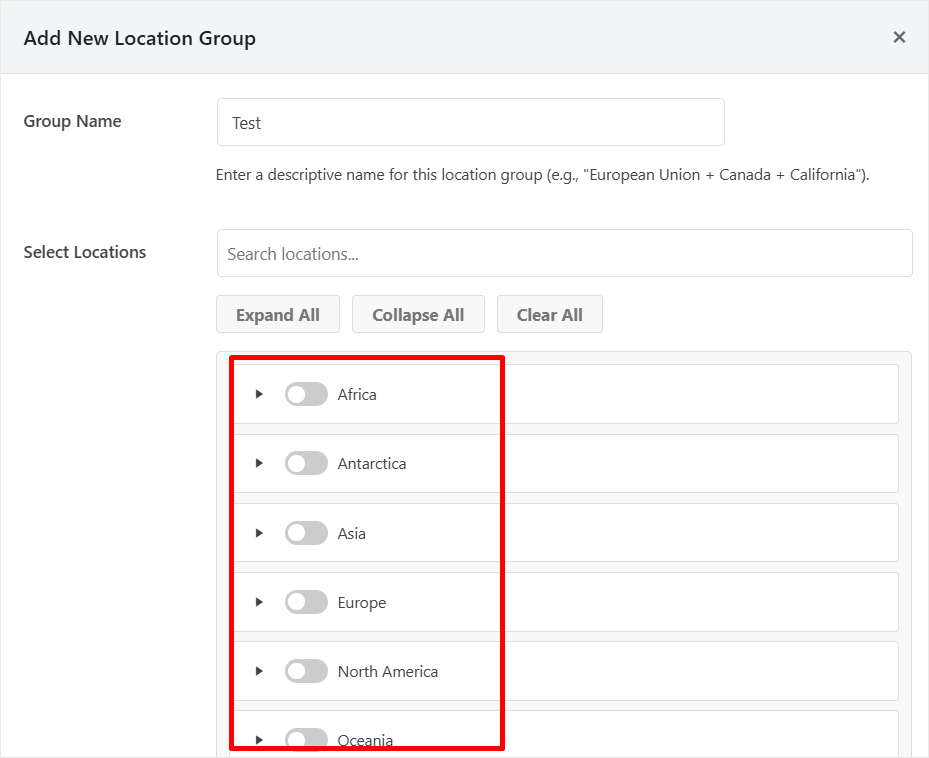
Pour toute juridiction non couverte par les trois modèles intégrés, comme le Royaume-Uni, le Canada, le Brésil, la Suisse, la Thaïlande et l'Australie, cliquez sur « Ajouter une règle personnalisée ». La fenêtre modale Ajouter un nouveau groupe d'emplacements s'ouvre.
Donnez un nom descriptif clair à la règle, comme « Royaume-Uni », « Canada » ou « Thaïlande ». Utilisez ensuite le panneau Sélectionner les emplacements pour choisir où la règle s'applique.
Les continents sont listés comme des bascules. Activez-en une pour sélectionner tous les pays de ce continent en une seule fois.
Si vous avez besoin d'un seul pays, cliquez sur la flèche à côté du nom du continent pour développer la liste des pays et sélectionner uniquement ceux dont vous avez besoin.
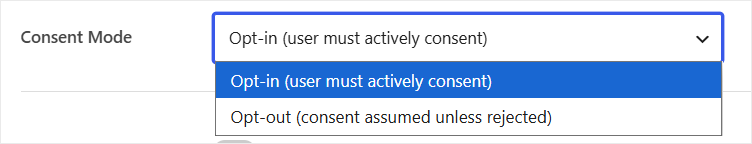
Une fois que vous avez choisi l'emplacement, définissez le Mode de consentement. Le menu déroulant vous donne deux choix : Opt-in (l'utilisateur doit consentir activement) ou Opt-out (le consentement est présumé sauf rejet).
Utilisez le tableau de référence rapide en haut de ce guide pour savoir lequel chaque pays exige.
Répétez ceci pour chaque juridiction supplémentaire sur votre liste. Chaque règle s'exécute indépendamment, WPConsent fait correspondre l'emplacement du visiteur à la règle correcte à l'arrivée.
Étape 5 : Laisser les paramètres par défaut de la bannière, sauf si vous avez besoin d'une image de marque personnalisée
Près du bas des paramètres de chaque règle, vous verrez deux interrupteurs : Personnaliser les boutons de la bannière et Personnaliser le message de la bannière. Les deux sont désactivés par défaut, et pour la plupart des sites, vous devriez les laisser désactivés.
Lorsque ces interrupteurs sont désactivés, WPConsent utilise automatiquement un texte par défaut et des libellés de bouton appropriés légalement pour chaque juridiction.
Le plugin sait ce que chaque loi exige et remplit la langue correcte. Vous n'avez pas besoin d'écrire un message de consentement à partir de zéro.
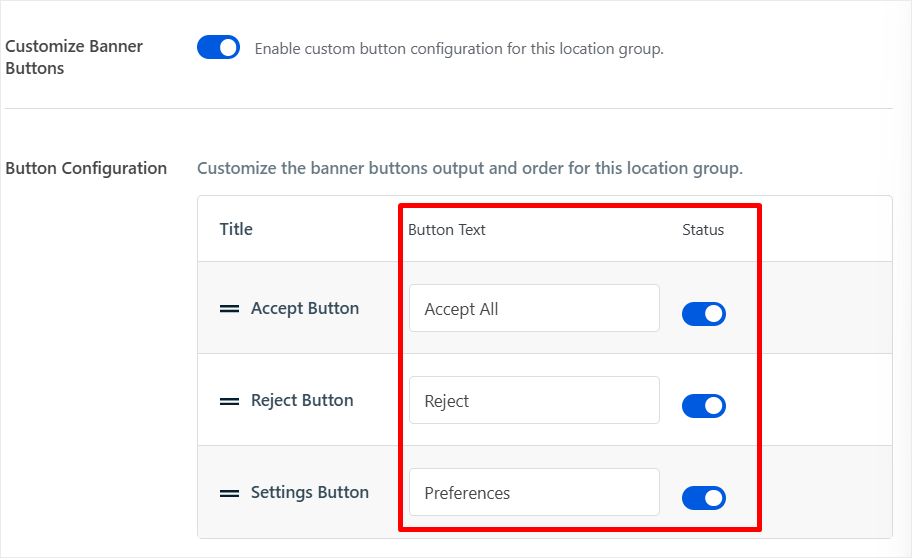
Activez Personnaliser les boutons de la bannière uniquement si vous souhaitez modifier les libellés des boutons pour la cohérence de la marque.
Lorsque vous l'activez, un tableau de configuration apparaît, montrant trois lignes : Bouton Accepter, Bouton Refuser et Bouton Paramètres. Chacun a un champ de texte pour les libellés personnalisés et un interrupteur pour activer ou désactiver ce bouton.
Les valeurs par défaut sont « Tout accepter », « Refuser » et « Préférences ».
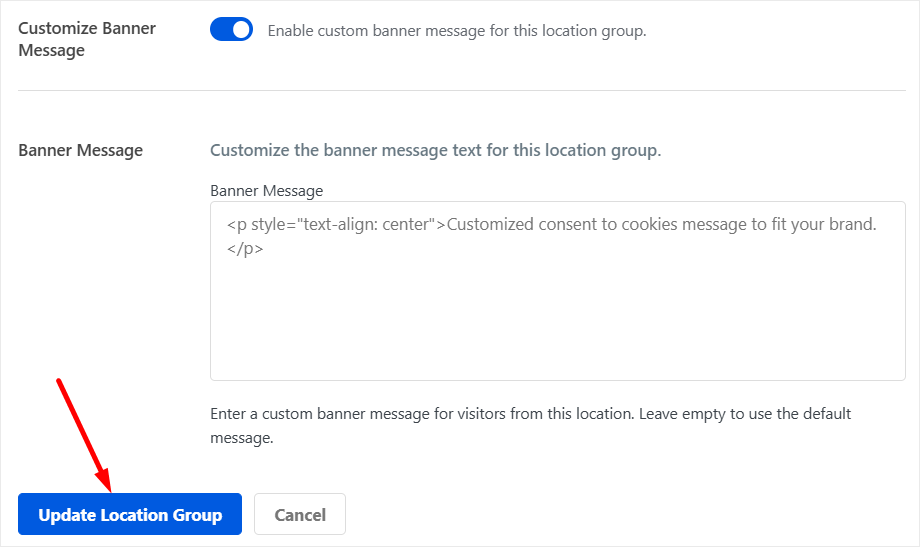
Activez Personnaliser le message de la bannière si vous avez besoin d'un message de consentement personnalisé. Par exemple, un message en portugais pour votre règle brésilienne.
Le champ du message accepte le HTML. Laissez-le vide, et WPConsent utilisera le message par défaut approprié pour cet emplacement.
Étape 6 : Enregistrer et vous avez terminé
Cliquez sur « Enregistrer le groupe d'emplacements » pour les nouvelles règles ou sur « Mettre à jour le groupe d'emplacements » lors de la modification d'un groupe existant. C'est toute la configuration.
À partir de ce moment, chaque visiteur qui arrive sur votre site est vérifié par rapport à vos règles d'emplacement.
Les visiteurs de l'UE voient une bannière d'opt-in avec un bouton Refuser visible. Les visiteurs californiens voient une bannière d'opt-out avec un lien Ne pas vendre. Les visiteurs thaïlandais voient une bannière d'opt-in.
Chaque règle s'exécute automatiquement ; vous n'y touchez plus, sauf si les lois changent.
Excellent. Vous avez maintenant une liste détaillée des exigences de consentement aux cookies par région et également un guide rapide sur la façon de configurer WPConsent pour l'emplacement.
Si vous n'êtes pas sûr par où commencer, utilisez le Scanner de cookies WPConsent gratuit. Il vous montre tous les scripts de suivi que votre site exécute et exactement ce que la loi de chaque pays vous oblige à faire à ce sujet.
Toujours pas sûr ? Consultez la foire aux questions ci-dessous.
FAQ : Exigences de consentement aux cookies WordPress par pays
Les sites Web américains ont-ils besoin d'une bannière de consentement aux cookies ?
Pas toujours. Le CCPA ne s'applique qu'aux entreprises qui répondent à des seuils spécifiques de revenus ou de volume de données. 25 millions de dollars ou plus de revenus annuels, des données sur 100 000 consommateurs ou plus, ou plus de 50 % des revenus provenant de la vente de données de consommateurs. De nombreux petits sites WordPress ne répondent à aucun de ces seuils et ne sont pas tenus de se conformer au CCPA. Cela dit, si votre site utilise Google Ads ou Facebook Ads ciblant les visiteurs américains, les politiques de consentement des plateformes publicitaires elles-mêmes peuvent toujours s'appliquer, indépendamment du CCPA.
Puis-je utiliser une seule bannière de cookies pour tous les pays ?
Vous pouvez utiliser une seule conception de bannière, mais les règles qu'elle applique doivent changer selon l'emplacement. Une bannière d'opt-out montrée aux visiteurs de l'UE n'est pas conforme. Une bannière d'opt-in montrée aux visiteurs américains bloque excessivement par défaut et crée des frictions inutiles. Le consentement géo-ciblé, une règle par région, servi automatiquement, est l'approche correcte et celle sur laquelle la fonctionnalité Règles basées sur la localisation de WPConsent est construite.
Le RGPD s'applique-t-il à mon site si mon entreprise n'est pas basée dans l'UE ?
Oui. Le RGPD s'applique à tout site Web qui a des visiteurs de l'UE ou de l'EEE, quelle que soit la localisation de l'entreprise. Une entreprise américaine, une entreprise brésilienne et une entreprise canadienne doivent toutes se conformer au RGPD si leurs sites ont des visiteurs de l'UE. La loi suit le visiteur, pas l'emplacement de l'entreprise.
Quelle est la différence entre le consentement aux cookies par adhésion et par désinscription ?
L'adhésion signifie que les cookies ne peuvent pas être activés tant que le visiteur ne les a pas explicitement acceptés. Rien ne se charge tant qu'ils n'ont pas cliqué sur Accepter. La désinscription signifie que les cookies sont activés par défaut, et les visiteurs peuvent choisir de les arrêter à tout moment. L'UE, le Royaume-Uni, le Brésil, le Canada (Québec) et la Thaïlande exigent l'adhésion. Les États-Unis exigent la désinscription. La Suisse exige l'adhésion pour les cookies à haut risque et autorise la désinscription pour les analyses de base.
Qu'est-ce que le consentement aux cookies géociblé ?
Le consentement géo-ciblé signifie que votre site Web détecte où se trouve chaque visiteur et lui affiche la bannière de consentement qui correspond à la loi de son pays. Un visiteur britannique voit une bannière d'opt-in de style RGPD. Un visiteur californien voit une bannière d'opt-out de style CCPA. WPConsent gère cela automatiquement grâce à la détection de localisation basée sur l'IP. Aucun code, aucun changement manuel, aucune bannière distincte à gérer.
Conclusion : Gérez le consentement aux cookies pour chaque pays automatiquement
La gestion manuelle de huit lois différentes sur le consentement n'est pas réaliste pour la plupart des propriétaires de sites WordPress.
Les règles changent, l'application s'intensifie, et une bannière générique vous expose dans au moins la moitié des juridictions de ce guide.
La fonctionnalité Règles basées sur la localisation de WPConsent gère chaque juridiction couverte ci-dessus à partir d'un seul écran dans votre tableau de bord WordPress.
Configurez vos règles une fois, et la bonne bannière s'affiche automatiquement pour chaque visiteur en fonction de sa localisation, à son arrivée, à chaque fois.
Obtenez WPConsent Pro et configurez le consentement aux cookies basé sur la localisation dès aujourd'hui. Nouveau sur WPConsent ? Commencez avec la version gratuite de WPConsent et mettez à niveau lorsque vous serez prêt.
Pour une présentation complète de la configuration, consultez notre guide sur la configuration du consentement aux cookies basé sur la localisation dans WordPress.

Je suis confus au sujet des règles et de la configuration du consentement. Le site Web que j'ai est pour une organisation à but non lucratif et nous ne vendons rien. Le site est principalement destiné à attirer de nouveaux membres et à fournir des informations à nos propres membres. Pouvez-vous s'il vous plaît clarifier ce que nous devons faire ?
Bonjour Rodney, merci de nous avoir contactés. Pour un site comme le vôtre, nous vous recommandons de vous pencher spécifiquement sur tout type de suivi (analyses, pixels publicitaires) que vous effectuez sur votre site Web. C'est généralement la plus grande source de cookies qui doivent être divulgués à votre utilisateur. Un bon point de départ est d'utiliser le scanner gratuit WPConsent. Vous pouvez l'utiliser sans installer le plugin pour commencer. Vous pourriez simplement avoir besoin de divulguer les cookies utilisés pour les fonctionnalités essentielles comme les connexions, etc. Si vous avez besoin d'informations supplémentaires, n'hésitez pas à nous contacter via la page de contact.