
La proprietaria di un sito di appartenenza con cui ho parlato di recente aveva un argomento piuttosto convincente sul perché i suoi membri non avessero bisogno di un banner di consenso ai cookie.
Sono già connessi, ha detto. Hanno già accettato i termini di servizio. Non è abbastanza?
È una delle domande più comuni che sento dai proprietari di siti di appartenenza, e la risposta non è un semplice sì o no.
I siti di appartenenza hanno livelli di complessità che un blog o un sito aziendale standard semplicemente non hanno. Hai utenti connessi con sessioni persistenti, processori di pagamento che gestiscono fatturazione ricorrente, strumenti di email marketing, monitoraggio dei progressi dei corsi e incorporamenti video per contenuti dei membri.
Ognuno di questi può potenzialmente coinvolgere cookie, e ognuno deve essere gestito correttamente. In questa guida, ti accompagnerò attraverso il consenso ai cookie per i siti di appartenenza.
Disclaimer: Questo articolo fornisce informazioni generali sulla conformità del consenso ai cookie e non costituisce consulenza legale. Per una guida specifica alla tua situazione, consulta un avvocato specializzato in privacy.
Perché impostare il consenso ai cookie per i siti di appartenenza
Se gestisci un sito di appartenenza, potresti presumere di essere già coperto. I tuoi membri hanno accettato i tuoi termini di servizio quando si sono iscritti. Sono connessi. Sicuramente questo conta qualcosa, giusto?
Ecco il punto: non conta. Almeno non quando si tratta di consenso ai cookie.
GDPR e altre leggi sulla privacy riguardano i cookie e il tracciamento che avvengono sul tuo sito, non sul fatto che qualcuno abbia un account.
Un membro connesso non ha automaticamente accettato di essere tracciato da Google Analytics, retargettizzato da Facebook Pixel, o seguito dal tuo strumento di email marketing solo perché ha creato un'appartenenza. Ognuno di questi richiede il proprio consenso esplicito.
Inoltre, i siti di appartenenza hanno più parti in movimento rispetto a un blog o un sito aziendale standard. Hai sessioni di accesso persistenti, processori di pagamento che gestiscono fatturazione ricorrente, integrazioni di email marketing, monitoraggio dei progressi dei corsi e incorporamenti video nei tuoi contenuti per i membri. Ognuno di questi potenzialmente coinvolge cookie, e ognuno deve essere gestito correttamente.
La buona notizia è che fare le cose per bene non è complicato come sembra. La chiave è mostrare un banner di consenso ai cookie ai visitatori prima che diventino membri, raccogliere il loro consenso e poi portare avanti quella scelta anche dopo che si sono connessi.
Se qualcuno ha accettato i cookie di analisi prima di iscriversi, quella scelta si applica anche alle sue sessioni connesse. Se li ha rifiutati, quel rifiuto rimane.
Quali cookie di appartenenza richiedono il consenso?
I siti di appartenenza WordPress utilizzano un mix di cookie essenziali e non essenziali, e ottenere le categorie corrette è più importante di quanto la maggior parte dei proprietari di siti realizzi.
I cookie essenziali sono quelli senza i quali il tuo sito di appartenenza non può funzionare letteralmente. Questi non richiedono il consenso. Alcuni esempi comuni:
- Cookie di sessione di accesso a WordPress che mantengono i membri connessi durante la navigazione
- Cookie che tracciano il livello di appartenenza per il controllo degli accessi
- Cookie del carrello durante il checkout
- Token di sicurezza per l'elaborazione dei pagamenti
I cookie non essenziali sono gli strumenti di tracciamento (statistiche) e di marketing che hai aggiunto al tuo sistema di appartenenza. Questi richiedono il consenso prima di essere attivati. Esempi comuni includono:
- Google Analytics traccia il comportamento dei membri
- Facebook Pixel per il retargeting dei membri che non rinnovano
- Pixel di tracciamento del marketing via email
- Cookie impostati dai video di YouTube incorporati nei contenuti del tuo corso
Poi c'è un'area grigia: il tracciamento dei progressi del corso. Se stai utilizzando un cookie di prima parte per ricordare dove un membro si è interrotto in una lezione, potresti sostenere ragionevolmente che sia essenziale per l'esperienza.
Ma se stai utilizzando uno strumento di analisi di terze parti per tracciare l'interazione tra i corsi, questo è chiaramente non essenziale e richiede il consenso.
Detto questo, vediamo come puoi impostare il consenso ai cookie per i siti di appartenenza in WordPress.
Come aggiungere il consenso ai cookie ai siti di appartenenza
Quando si tratta di garantire che il tuo sito di appartenenza abbia un corretto consenso ai cookie, la soluzione migliore è utilizzare WPConsent.
È il plugin di gestione del consenso ai cookie per WordPress e funziona con i principali plugin di appartenenza, tra cui MemberPress, Restrict Content Pro e WooCommerce Memberships.
È completamente self-hosted, il che significa che tutti i tuoi dati di consenso rimangono nel tuo database WordPress, non su un server di terze parti. Non c'è un abbonamento SaaS che invia i dati dei tuoi membri altrove.
WPConsent aiuta anche a coprire i requisiti di conformità che più probabilmente interessano i proprietari di siti WordPress: GDPR (Unione Europea), CCPA (California), PIPEDA (Canada) e altri framework regionali.
Inoltre, è un CMP registrato secondo l'IAB Transparency & Consent Framework v2.3, lo standard tecnico che regola come i dati di consenso vengono passati alle reti pubblicitarie e ai servizi di terze parti.
Alcune cose che lo rendono la scelta giusta specificamente per i siti di appartenenza:
- Blocco automatico degli script: WPConsent scansiona automaticamente il tuo sito e blocca il caricamento di script di terze parti prima che un visitatore dia il consenso. Nessuna codifica manuale richiesta.
- Banner cookie personalizzabile: puoi adattare il banner al tuo marchio con diverse opzioni di layout, inclusi banner, popup e modali.
- Log dei record di consenso: la scelta di consenso di ogni utente viene registrata e archiviata nel tuo database WordPress, completamente ricercabile e scaricabile se avrai mai bisogno di dimostrare la conformità.
- Geolocalizzazione intelligente: mostra il banner di consenso solo ai visitatori delle regioni che lo richiedono, come l'UE o la California, in modo da non interrompere l'esperienza degli altri.
- Traduzioni automatiche — Se la tua membership ha membri internazionali, WPConsent gestisce le traduzioni automaticamente.
Per iniziare, puoi usare la versione Lite di WPConsent, disponibile gratuitamente. Tuttavia, se desideri funzionalità più avanzate come regole di geolocalizzazione, blocco di script personalizzato, traduzioni automatiche basate sull'IA, verifiche IAB TCF e altro ancora, ti consigliamo vivamente di optare per la versione Pro di WPConsent.
Una volta installato e attivo WPConsent sul tuo sito, puoi seguire le istruzioni a schermo nella procedura guidata di configurazione per scansionare il tuo sito alla ricerca di script, configurarli automaticamente e creare un banner di consenso ai cookie.

Successivamente, vediamo come puoi gestire il consenso ai cookie per diversi elementi come video, strumenti di email marketing, strumenti di analisi e altri simili sul tuo sito di membership.
Come gestire i contenuti video nelle aree membri
La maggior parte dei siti di membership include contenuti video. È qui che molti proprietari di siti cadono accidentalmente fuori dalla conformità senza rendersene conto.
Il problema è che gli embed di YouTube standard iniziano a impostare cookie di tracciamento nel momento in cui la pagina viene caricata, prima che un visitatore abbia acconsentito a qualsiasi cosa. Vimeo, Dailymotion e la maggior parte delle altre piattaforme funzionano allo stesso modo.
Quindi, se la tua libreria di corsi è piena di video incorporati, potresti avere tracciamento in ogni visualizzazione di pagina, con o senza consenso. La buona notizia è che WPConsent gestisce questo automaticamente con la sua funzione di blocco dei contenuti.
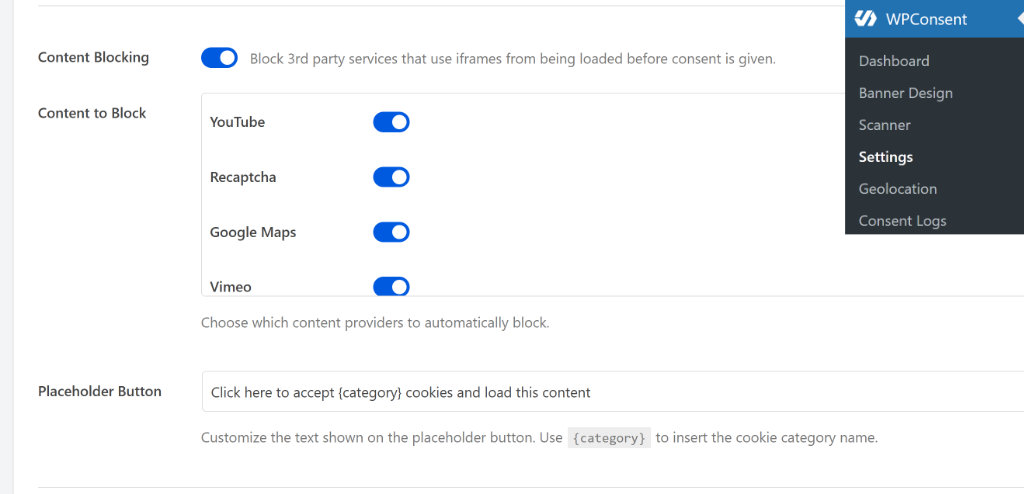
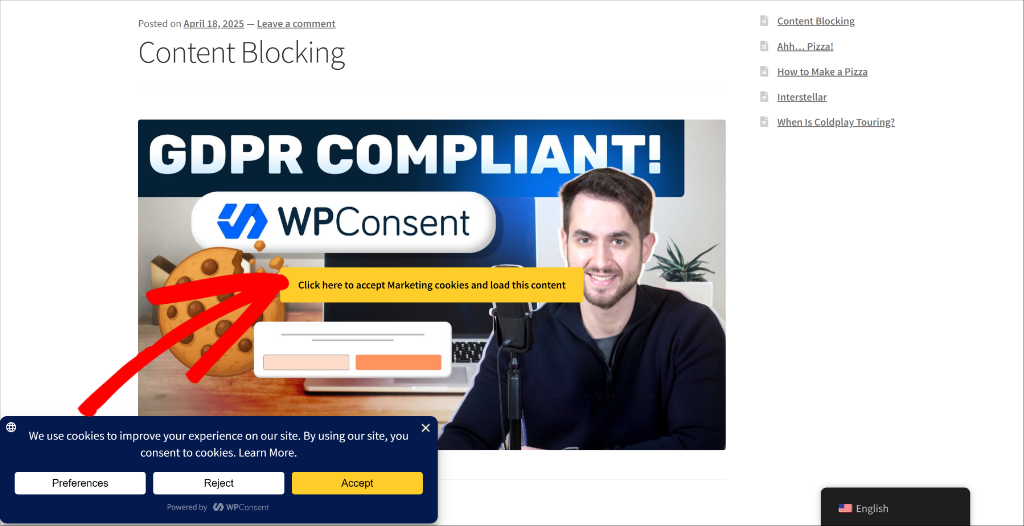
Quando un visitatore non ha acconsentito ai cookie di marketing o funzionali, WPConsent sostituisce i tuoi video incorporati con un segnaposto pulito che spiega perché il video non viene ancora mostrato.
Una volta accettato, il video viene caricato normalmente. Ad esempio, ecco come apparirà un video incorporato di YouTube con il segnaposto.
E se la privacy è una parte fondamentale della proposta di valore della tua membership, l'hosting autonomo dei tuoi video o il passaggio a una piattaforma "privacy-first" eliminano completamente il tracciamento di terze parti. Aggiunge una certa complessità di hosting, ma vale la pena considerarlo se il tuo pubblico tiene molto alla privacy dei dati.
Come aggiungere il consenso ai cookie per l'integrazione dell'email marketing
Se gestisci l'email marketing insieme alla tua membership, c'è un aspetto di conformità che è facile trascurare.
Quando i membri cliccano sui link nelle tue email, la tua piattaforma di email spesso rilascia cookie di tracciamento sul loro browser per registrare che la visita proviene dall'email e seguire ciò che fanno sul tuo sito in seguito.
Quel tracciamento richiede il consenso. Se un membro ha rifiutato i cookie di marketing, quel clic sul link non dovrebbe improvvisamente abilitare il tracciamento a cui non ha mai acconsentito.
Il blocco automatico degli script di WPConsent copre questo. Puoi eseguire lo scanner andando su WPConsent » Scanner dalla tua dashboard di WordPress. C'è anche un'opzione per includere pagine specifiche nel processo di scansione.
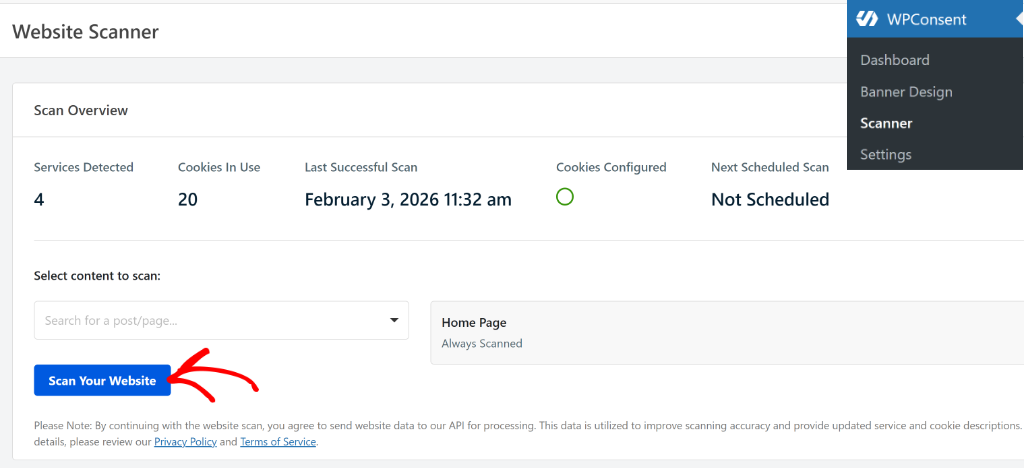
Puoi saperne di più seguendo la nostra guida su come bloccare gli script di terze parti in WordPress.
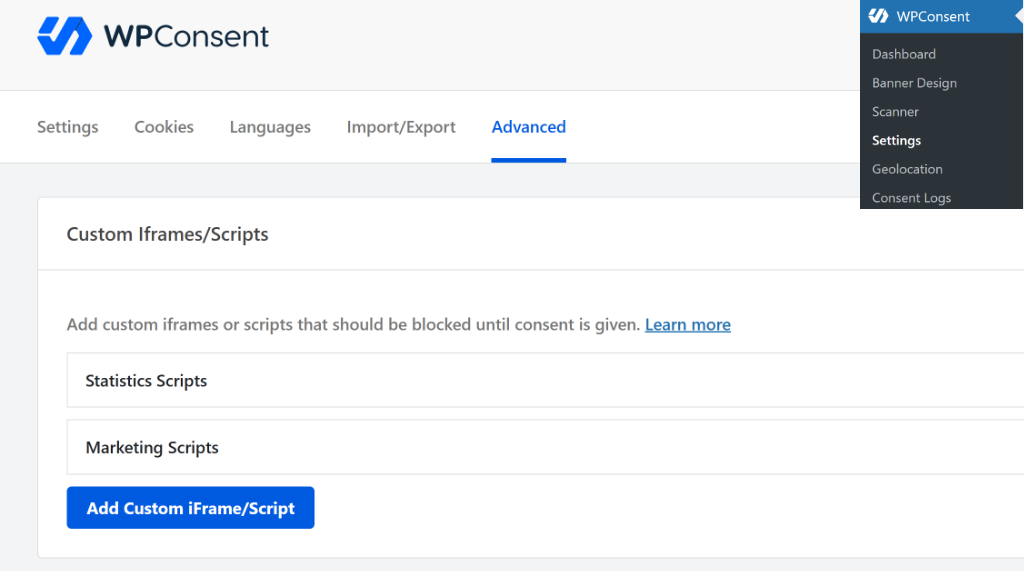
Oltre a ciò, puoi anche bloccare script personalizzati e iframe in WPConsent. Questo ti permette di rimanere conforme e di non far sì che eventuali script aggiungano cookie che lo scanner potrebbe non rilevare automaticamente.
Come gestire i cookie del processore di pagamento degli abbonamenti
Ecco un'area in cui i proprietari di siti di abbonamento di solito possono tirare un sospiro di sollievo. La maggior parte dei cookie dei processori di pagamento (come Stripe, PayPal e servizi simili) sono classificati come essenziali perché sono necessari per la prevenzione delle frodi e per mantenere intatta la sessione di pagamento. Questo li colloca nella categoria Necessari, il che significa che non richiedono il consenso.
Lo scanner di conformità di WPConsent rileva e categorizza automaticamente i cookie dei processori di pagamento durante la scansione del tuo sito, quindi non devi capire quali sono essenziali e quali no. Mantiene un database aggiornato di script e cookie noti, inclusi quelli dei principali fornitori di pagamenti.
Detto questo, vale comunque la pena controllare la documentazione del tuo processore specifico. Alcuni servizi offrono funzionalità di analisi o pubblicitarie che potrebbero spostare determinati cookie in un territorio non essenziale. Se il tuo processore effettua il tracciamento cross-site a scopo pubblicitario, questi richiederebbero il consenso e WPConsent li segnalerebbe di conseguenza.
Quali sono gli scenari comuni sui siti di abbonamento
Ogni sito di abbonamento WordPress è un po' diverso, quindi ecco come il consenso ai cookie si applica ad alcune configurazioni comuni.
Piattaforme di corsi (MemberPress): I cookie di tracciamento dei progressi dell'LMS sono generalmente essenziali. I membri hanno bisogno che i loro progressi vengano salvati per avere un'esperienza di apprendimento funzionale. Ma il tracciamento di Google Analytics, che mostra quali lezioni ottengono il maggior coinvolgimento, è un'altra storia. Quello è tracciamento analitico e richiede il consenso. WPConsent lo blocca automaticamente finché un membro non acconsente.
Siti comunitari (BuddyPress, bbPress): I cookie di sessione del forum sono essenziali e non richiedono il consenso. Ma contenuti social incorporati, pulsanti di condivisione e qualsiasi widget di terze parti impostano cookie non essenziali che lo richiedono. Lo scanner di WPConsent li rileva durante la scansione iniziale e li categorizza correttamente.
Siti di abbonamento a livelli: I cookie che verificano il livello di accesso di un membro sono essenziali; il tuo sito non può mostrargli il contenuto giusto senza di essi. Ma se stai utilizzando l'automazione del marketing per identificare i membri che stanno per abbandonare e targettizzarli con campagne di riattivazione, quegli strumenti utilizzano cookie di marketing che richiedono il consenso. WPConsent li blocca finché il membro non acconsente, quindi li lascia funzionare normalmente una volta dato il consenso.
Perché non dovresti creare un cookie wall
Questo vale la pena spiegarlo chiaramente perché è un errore che può metterti nei guai seri.
Bloccare l'accesso ai contenuti a pagamento finché un membro non acconsente ai cookie di tracciamento è chiamato cookie wall, e non è valido secondo il GDPR. Il consenso deve essere liberamente dato. Se qualcuno ha già pagato per i contenuti della tua iscrizione, richiedere loro di accettare anche il tracciamento di marketing prima che possano accedere a ciò per cui hanno pagato è un consenso forzato, che non conta.
WPConsent è costruito tenendo conto di questo. Blocca gli script non essenziali e il tracciamento senza toccare i controlli di accesso alla tua iscrizione. I membri che rifiutano i cookie ottengono comunque l'accesso completo ai loro contenuti. Semplicemente non saranno tracciati dai tuoi strumenti di analisi e marketing. È esattamente così che dovrebbe funzionare.
FAQ sul consenso ai cookie per siti di iscrizione
1. I membri con accesso effettuato devono vedere un banner per i cookie?
Devono aver dato il consenso in qualche momento, ma non necessariamente vedere un banner ogni volta che accedono. L'approccio migliore è raccogliere il consenso prima o durante la registrazione e ricordare quella scelta. Se un membro ha dato il consenso prima di creare un account, quella scelta viene mantenuta dopo l'accesso.
2. I cookie di accesso all'iscrizione sono essenziali?
Sì. I cookie di sessione e di autenticazione che mantengono lo stato di accesso sono essenziali per il funzionamento del tuo sito di iscrizione. Non richiedono il consenso.
3. Posso tracciare l'interazione dei membri senza consenso?
Il tracciamento di prima parte che è veramente essenziale per il servizio di iscrizione potrebbe non richiedere il consenso, ma questa è un'area grigia. Le analisi di terze parti come Google Analytics richiedono decisamente il consenso indipendentemente dal fatto che qualcuno sia un membro pagante.
4. Posso richiedere il consenso ai cookie per accedere ai contenuti dell'iscrizione?
No. I membri che hanno pagato per i contenuti devono poter accedervi indipendentemente dalle loro scelte sui cookie. Bloccare i contenuti finché qualcuno non accetta i cookie di tracciamento è un cookie wall e non è valido secondo il GDPR.
5. Cosa dire dei cookie del processore di pagamento?
La maggior parte dei cookie del processore di pagamento sono essenziali per la prevenzione delle frodi e il completamento delle transazioni. In genere non richiedono il consenso, ma vale la pena controllare la documentazione del tuo processore specifico per esserne sicuro.
Spero che questa guida ti abbia aiutato a conoscere il consenso ai cookie per i siti di iscrizione WordPress. Potresti anche voler consultare le nostre guide su come abilitare e configurare il supporto GPC sul tuo sito WordPress e come controllare il tuo sito WordPress per la conformità ai cookie.
Se ti è piaciuto questo articolo, seguici su X (precedentemente noto come Twitter). Puoi anche lasciare un commento qui sotto se hai bisogno di assistenza.
