
In sintesi: Le leggi sul consenso dei cookie variano da paese a paese. L'UE, il Regno Unito, il Brasile, il Canada e la Thailandia richiedono il consenso opt-in prima che i cookie vengano attivati. Gli Stati Uniti utilizzano un modello opt-out. Utilizzare un unico banner per tutti vi lascia non conformi nella maggior parte dei casi. Tutte e otto le leggi trattate in questa guida sono gestite automaticamente da una schermata in WPConsent Pro. Imposta le tue regole una volta, fatto.
La maggior parte delle aziende installa un plugin per il consenso sui cookie, imposta un banner e ritiene di aver finito.
Ma ecco il problema. Un visitatore dalla Germania e un visitatore dalla California stanno vedendo lo stesso banner in questo momento. E quei due paesi hanno regole completamente diverse.
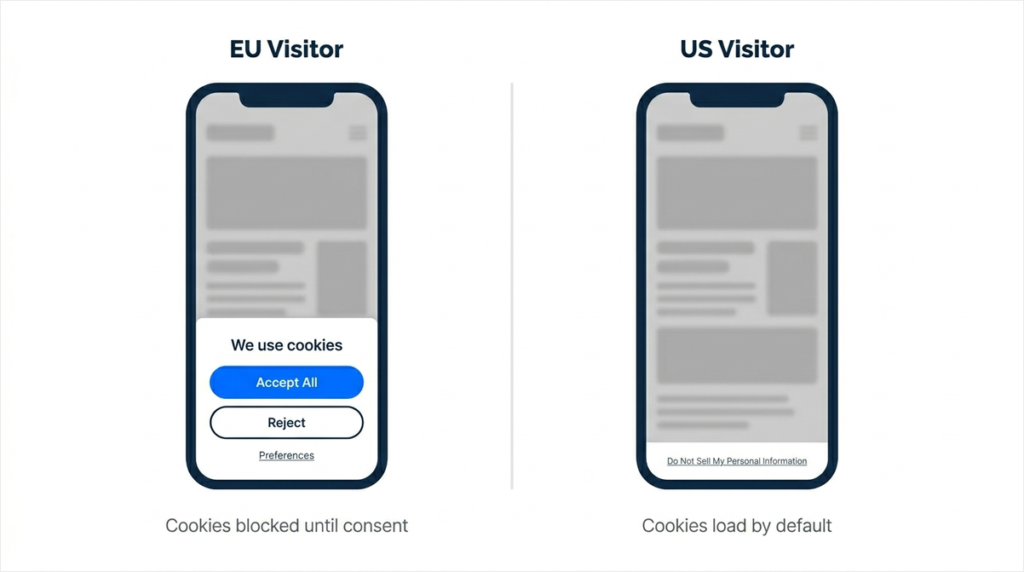
La Germania richiede il consenso opt-in prima che venga attivato un singolo cookie di tracciamento. Senza eccezioni. La California consente ai cookie di essere eseguiti per impostazione predefinita e richiede solo un link "Non vendere".
Mostra lo stesso banner a entrambi i visitatori e o blocchi gli utenti statunitensi inutilmente o lasci gli utenti dell'UE senza un consenso legalmente valido.
Ci sono ora otto giurisdizioni principali con leggi attive sul consenso dei cookie.
Ognuna ha requisiti diversi, sanzioni diverse e modelli di applicazione diversi. Tutte e otto queste leggi sono gestite da un'unica schermata in WPConsent. Impostala una volta, fatto.
Ma prima, devi sapere cosa richiede effettivamente ogni paese.
Questa guida copre esattamente ciò che ogni giurisdizione richiede, quale sia la multa in caso di errore e come configurare WPConsent in modo che il banner corretto venga attivato automaticamente per ogni visitatore.
La funzionalità Regole basate sulla posizione in questa guida, che mostra automaticamente il banner corretto per paese, richiede WPConsent Pro.
Ma puoi iniziare con la versione gratuita di WPConsent, che gestisce il consenso di base sui cookie in modo nativo.
Punti chiave
- UE/Regno Unito/Brasile/Canada/Thailandia: Richiesto opt-in. I cookie devono essere bloccati finché il visitatore non accetta attivamente.
- Stati Uniti (CCPA): Modello opt-out. I cookie vengono eseguiti per impostazione predefinita, ma è richiesto un meccanismo "Non vendere". Si applica solo alle aziende che soddisfano determinate soglie di fatturato o dati.
- Svizzera: Basato sul rischio. L'opt-out è accettabile per l'analisi di base; l'opt-in è richiesto per i cookie di tracciamento e pubblicitari.
- Australia: In transizione. L'esenzione per le piccole imprese viene rimossa; agisci prima del dicembre 2026.
- L'errore più grande: Trattare tutti i paesi allo stesso modo. Un unico banner non può soddisfare contemporaneamente i requisiti di opt-in dell'UE e il design opt-out degli Stati Uniti.
- La soluzione: Le Regole basate sulla posizione di WPConsent. Un'unica schermata, un'unica configurazione, ogni visitatore riceve il banner corretto.
Riferimento rapido: Requisiti del consenso sui cookie per paese (2026)
Espandi per visualizzare la tabella di riferimento dei requisiti del consenso sui cookie 👇
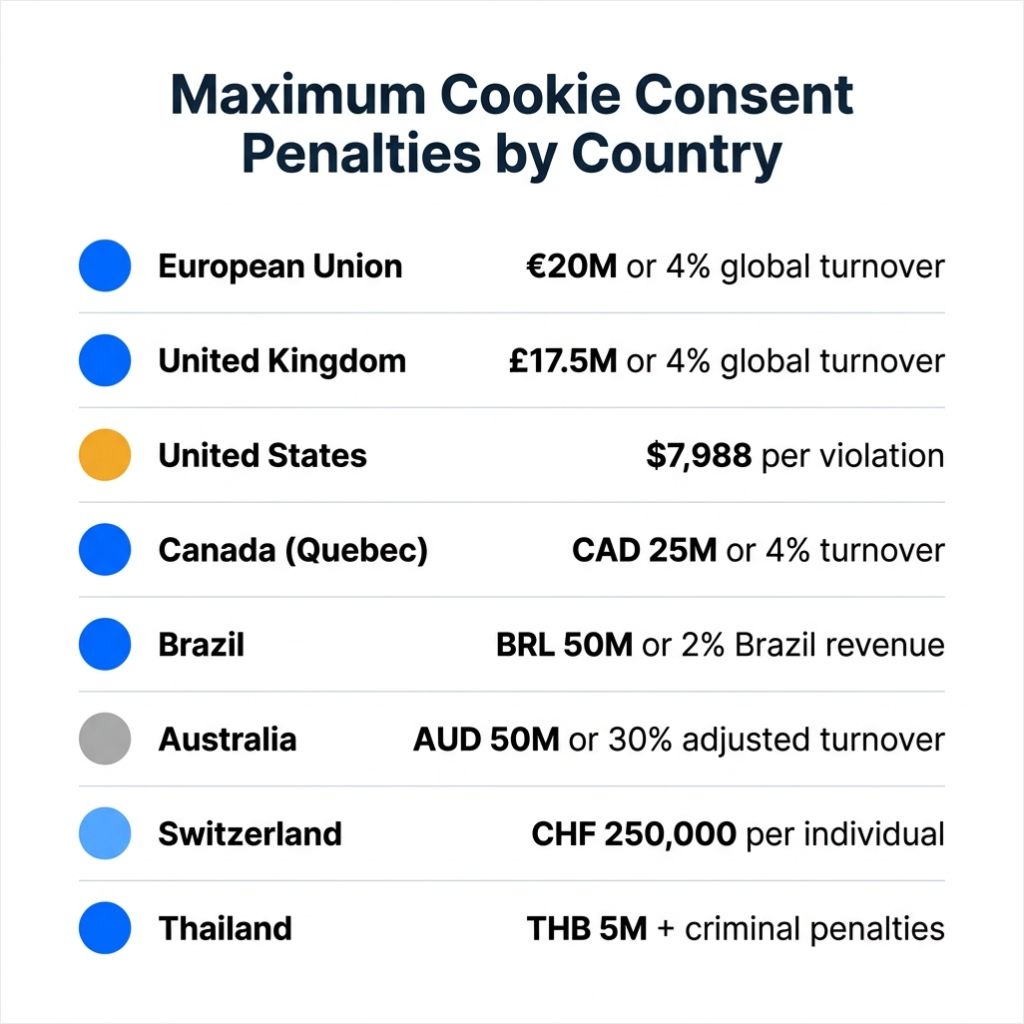
| Paese/Regione | Legge | Modello di consenso | Pulsante Rifiuta richiesto? | Penale massima |
|---|---|---|---|---|
| Unione Europea | GDPR + Direttiva ePrivacy | Opt-in | Sì, uguale prominenza | 20 milioni di euro o 4% del fatturato globale |
| Regno Unito | UK GDPR + PECR + DUAA 2025 | Opt-in* | Sì, uguale prominenza | 17,5 milioni di sterline o 4% del fatturato globale |
| Stati Uniti | CCPA/CPRA + leggi statali | Opt-out | Funzionalmente sì (Quebec) | 7.988 dollari per violazione intenzionale |
| Canada | PIPEDA + Legge 25 del Quebec | Opt-in (Quebec) / Implicito (federale) | Funzionalmente sì (Quebec) | 25 milioni di CAD o 4% del fatturato mondiale |
| Brasile | LGPD | Opt-in | Sì | 50 milioni di BRL o 2% del fatturato Brasile |
| Australia | Privacy Act 1988 (riforme 2024) | In transizione verso l'opt-in | Previsto | 50 milioni di AUD o 30% del fatturato rettificato |
| Svizzera | nDSG/FADP | Basato sul rischio | Sì (cookie ad alto rischio) | 250.000 CHF per individuo responsabile |
| Thailand | Il visitatore deve compiere un'azione positiva prima che venga caricato un singolo cookie di analisi o marketing. | Opt-in | Sì, uguale prominenza | THB 5M ammenda + sanzioni penali |
*L'esenzione per l'analisi del Regno Unito si applica in condizioni ristrette. Vedere la sezione del Regno Unito di seguito.
Analizziamo ogni giurisdizione in dettaglio. Per ognuna, troverai a chi si applica la legge, cosa deve mostrare il tuo banner e la sanzione specifica che rischi se qualcosa va storto.
Se desideri saltare rapidamente ai requisiti di conformità dei cookie che desideri leggere, utilizza l'indice qui sotto.
- 1. Unione Europea: GDPR e Direttiva ePrivacy
- 2. Regno Unito: UK GDPR, PECR e Aggiornamento DUAA 2026
- 3. Stati Uniti: CCPA, VCDPA e Leggi sulla Privacy Statali
- 4. Canada: PIPEDA e Legge 25 del Quebec
- 5. Brasile: LGPD
- 6. Australia: Privacy Act 1988 (Grandi Riforme in Corso)
- 7. Svizzera: nDSG e Approccio Basato sul Rischio
- 8. Thailandia: PDPA
- Come Impostare il Consenso sui Cookie Basato sulla Località in WPConsent
- FAQ: Requisiti del consenso sui cookie di WordPress per paese
- Conclusione: Gestisci il consenso sui cookie per ogni paese automaticamente
Prima di configurare qualsiasi cosa, scopri quali cookie sta già impostando il tuo sito. Incolla il tuo URL nello Scanner Cookie gratuito di WPConsent e scopri ogni script di tracciamento attivo sulla tua homepage in 30 secondi. Mostra esattamente cosa deve essere coperto da una regola di consenso.
Ora che hai un'idea di tutte le basi sui requisiti di consenso per paese, tuffiamoci.
1. Unione Europea: GDPR e Direttiva ePrivacy
Opt-in richiesto
La maggior parte delle persone chiama questa "la legge sui cookie del GDPR", ma in realtà sono due leggi che lavorano insieme.
La Direttiva ePrivacy è la legge specifica sui cookie. Richiede il consenso preventivo prima che qualsiasi cookie non essenziale venga attivato sul dispositivo di un visitatore.
GDPR definisce cosa significa consenso valido. Deve essere liberamente dato, specifico, informato e inequivocabile. Comprendere entrambi ti aiuta a capire perché i requisiti sono così rigorosi.
I cookie non essenziali non possono essere attivati finché il visitatore non acconsente attivamente. Ciò significa niente caselle pre-spuntate e niente linguaggio del tipo "continuando a navigare in questo sito, acconsenti".
The visitor must take a positive action before a single analytics or marketing cookie loads.
Tenendo presente ciò, il tuo banner deve mostrare un pulsante Accetta e un pulsante Rifiuta con uguale peso visivo. I pulsanti devono essere delle stesse dimensioni e richiedere lo stesso numero di clic per essere raggiunti.
Un grande pulsante blu "Accetta tutto" accanto a un piccolo link grigio "Rifiuta" non è conforme. La maggior parte delle autorità di protezione dei dati dell'UE ora considera l'assenza di un pulsante Rifiuta ugualmente prominente come una chiara violazione.
Inoltre, il consenso granulare per categoria di cookie, come analisi, marketing e preferenze, è anch'esso richiesto nella maggior parte delle interpretazioni dell'UE.
Il GDPR si applica a qualsiasi sito web con visitatori dall'UE o SEE, indipendentemente da dove ha sede l'azienda. Un'azienda statunitense con traffico dall'UE deve conformarsi.
L'autorità francese per la protezione dei dati, CNIL, ha emesso oltre 400 milioni di euro in multe relative ai cookie solo nel 2025. La sanzione massima è di 20 milioni di euro o il 4% del fatturato annuo globale, a seconda di quale sia maggiore.
WPConsent gestisce questo automaticamente. Il Modello di Posizionamento GDPR imposta la modalità opt-in, abilita il blocco degli script prima del consenso e pre-configura un banner con pulsanti Accetta, Rifiuta e Preferenze per tutti i visitatori europei.
2. Regno Unito: UK GDPR, PECR e Aggiornamento DUAA 2026
Opt-in richiesto, con una ristretta esenzione per l'analisi
Il Regno Unito ha lasciato l'UE ma ha mantenuto standard equivalenti di protezione dei dati. Pertanto, il GDPR del Regno Unito e il Regolamento sulla privacy e le comunicazioni elettroniche (PECR) disciplinano il consenso ai cookie.
Ma, nel febbraio 2026, sono entrate in vigore nuove disposizioni del Data (Use and Access) Act 2025 (DUAA) e sono state introdotte tre esenzioni limitate dal requisito del consenso.
Le esenzioni coprono:
- Cookie strettamente necessari (già esenti prima del DUAA)
- Cookie di preferenza che adattano l'aspetto o la funzionalità (lingua, tema, impostazioni di accessibilità)
- Cookie di analisi utilizzati esclusivamente per statistiche aggregate al fine di migliorare il sito web. Ma solo quando utilizzati dal gestore del sito web da solo, senza condivisione di dati con terze parti.
Tuttavia, quest'ultima esenzione viene ampiamente interpretata erroneamente.
Molti siti ora la trattano come "i cookie di analisi non richiedono più il consenso nel Regno Unito". Ciò è vero solo per i cookie di analisi puri di prima parte senza alcuna condivisione di dati esterna.
Se utilizzi Google Analytics, che invia dati a Google, l'esenzione DUAA non si applica. Hai ancora bisogno del consenso per GA4.
Lo stesso vale se utilizzi Google Consent Mode. Il requisito del consenso non scompare; cambia il modo in cui i dati vengono modellati quando il consenso viene negato.
Il tuo banner deve mostrare Accetta tutto e Rifiuta tutto con uguale prominenza visiva. Il DUAA ha aumentato la sanzione massima PECR a £17,5 milioni o al 4% del fatturato globale annuo, ora in linea con i livelli del GDPR del Regno Unito.
La legge del Regno Unito si applica a qualsiasi sito web con visitatori del Regno Unito, indipendentemente da dove ha sede l'attività.
Suggerimento WPConsent: Crea una regola personalizzata per il Regno Unito. Imposta la modalità di consenso su Opt-in e scegli il Regno Unito come località. Se utilizzi solo analisi di prima parte self-hosted senza condivisione di dati esterna, puoi annotarlo nella tua informativa sulla privacy. Ma la maggior parte dei siti WordPress che eseguono GA4 necessita ancora del banner di opt-in.
3. Stati Uniti: CCPA, VCDPA e Leggi sulla Privacy Statali
Opt-out richiesto (dati sensibili = opt-in)
Gli Stati Uniti non hanno una singola legge federale sui cookie. Invece, si applica un crescente insieme di leggi statali.
Ad esempio, in:
- California, hai CCPA/CPRA
- Virginia, hai VCDPA
- Colorado, hai CPA
Tutti e tre seguono un modello di opt-out. Ciò significa che i cookie possono essere caricati per impostazione predefinita, ma devi fornire ai visitatori un meccanismo chiaro per interrompere la raccolta e la condivisione dei loro dati.
Prima di impostare una regola per gli Stati Uniti, verifica se CCPA si applica effettivamente al tuo sito.
CCPA copre solo le aziende che raccolgono dati dai residenti della California E soddisfano almeno una di queste soglie:
- $25 milioni o più di entrate annuali
- Acquisto o vendita di dati su oltre 100.000 consumatori
- Derivazione del 50% o più delle entrate dalla vendita di dati dei consumatori
Molti piccoli siti WordPress non soddisfano nessuna di queste soglie e non sono tecnicamente tenuti a conformarsi al CCPA.
Ma Virginia e Colorado hanno soglie diverse. Controlla il tuo traffico e le tue entrate specifiche prima di presumere di essere coperto.
Se devi conformarti, il tuo sito deve fornire un link o un meccanismo "Non vendere o condividere le mie informazioni personali".
A partire dal 2025, tutte e tre le leggi statali richiedono anche di rispettare automaticamente i segnali del browser Global Privacy Control (GPC) come richieste di opt-out.
Un semplice link di opt-out manuale non è più sufficiente se i tuoi visitatori hanno abilitato GPC nel loro browser.
Dati sensibili come informazioni sanitarie, dati finanziari, geolocalizzazione e dati dei minori richiedono il consenso esplicito (opt-in) secondo la maggior parte delle leggi statali statunitensi, anche all'interno del quadro di esclusione (opt-out).
La sanzione per violazione per violazioni intenzionali del CCPA è di $7.988 (rettificata per inflazione a gennaio 2025). Ogni consumatore interessato conta come una violazione.
WPConsent gestisce questo automaticamente. Il Modello di localizzazione CCPA si rivolge solo alla California (non a tutta il Nord America), imposta la modalità di consenso su Opt-out e lascia disattivato il blocco dei contenuti. In questo modo, i cookie vengono eseguiti per impostazione predefinita mentre il banner fornisce il percorso di esclusione legalmente richiesto.
4. Canada: PIPEDA e Legge 25 del Quebec
Consenso esplicito (opt-in) richiesto per i visitatori del Quebec / consenso implicito per altri visitatori canadesi
Il Canada è spesso trattato come una singola giurisdizione di "consenso implicito" morbido e questo è stato ampiamente vero secondo il PIPEDA federale.
PIPEDA consente il consenso implicito per scopi di cookie a basso rischio e chiaramente spiegati. Un banner che spiega cosa fanno i cookie e offre un'opzione di esclusione è generalmente accettabile a livello federale.
Ma il Quebec ha cambiato il quadro. La Legge 25 del Quebec, pienamente in vigore da settembre 2023, richiede il consenso esplicito (opt-in) prima che i cookie non essenziali vengano attivati, lo stesso standard del GDPR dell'UE.
Non esiste una soglia minima di dimensioni. Qualsiasi attività che serve residenti del Quebec deve soddisfare lo standard di opt-in della Legge 25 per tali visitatori, comprese le attività internazionali.
Se hai visitatori canadesi, devi effettivamente soddisfare lo standard più rigoroso del Quebec per essere al sicuro. Ciò significa un banner di opt-in che blocca i cookie non essenziali finché il visitatore non accetta attivamente.
La sanzione massima ai sensi della Legge 25 del Quebec è di 25 milioni di dollari canadesi o il 4% del fatturato mondiale, a seconda di quale sia maggiore.
Suggerimento WPConsent: Crea una regola personalizzata per il Canada, imposta la modalità di consenso su Opt-in e scegli il Canada come località. Questo soddisfa sia la Legge 25 del Quebec che l'interpretazione più rigorosa del PIPEDA in un'unica regola.
5. Brasile: LGPD
Opt-in richiesto
La Lei Geral de Proteção de Dados (LGPD) del Brasile richiede un consenso libero, informato e inequivocabile prima che i cookie non essenziali vengano attivati.
Il consenso deve essere specifico per finalità. Una singola casella di controllo "accetta la nostra politica sui cookie" non è sufficiente. I visitatori devono anche essere in grado di revocare il consenso con la stessa facilità con cui lo hanno dato.
C'è un requisito che quasi tutti i siti WordPress internazionali trascurano: il tuo banner e l'interfaccia di consenso devono essere in portoghese per i visitatori brasiliani.
Un banner solo in inglese non è conforme per un pubblico brasiliano. WPConsent supporta banner multilingue combinati con regole di geolocalizzazione.
Ciò significa che puoi impostare traduzioni automatiche per supportare messaggi in lingua portoghese specificamente per il Brasile.
Nota anche che l'interesse legittimo non può essere utilizzato come base giuridica per i cookie di pubblicità comportamentale ai sensi della LGPD. Se esegui retargeting o tracciamento pubblicitario intersito, è richiesto il consenso esplicito.
L'autorità brasiliana per la protezione dei dati (ANPD) è diventata pienamente indipendente nel febbraio 2026 e l'applicazione sta crescendo.
La sanzione massima è di 50 milioni di BRL per infrazione o il 2% del fatturato del controllore in Brasile per l'esercizio fiscale precedente.
WPConsent ha un modello LGPD predefinito. Abilitalo con un clic per la modalità opt-in. Utilizza l'opzione Personalizza messaggio banner per aggiungere un messaggio di consenso in lingua portoghese per la piena conformità.
6. Australia: Privacy Act 1988 (Grandi Riforme in Corso)
Transizione all'opt-in. Agisci ora, non dopo la scadenza
Se hai letto che l'Australia non ha requisiti di consenso per i cookie, quelle informazioni sono obsolete.
Il Privacy and Other Legislation Amendment Act 2024 entrerà in vigore tra il 2025 e il 2026 e cambierà significativamente il quadro.
La vecchia esenzione per le piccole imprese, che escludeva le aziende con un fatturato annuo inferiore a 3 milioni di AUD dal Privacy Act, viene rimossa.
Quasi tutte le aziende australiane saranno ora soggette alla normativa.
Gli indirizzi IP, gli ID dei dispositivi e gli identificatori dei cookie sono stati esplicitamente aggiunti alla definizione di “informazioni personali”. Le caselle pre-spuntate e i modelli di consenso oscuri sono ora limitati.
Ciò significa che "Utilizzando questo sito, accetti i cookie" non è più sufficiente. Al suo posto, il consenso attivo e granulare è ora lo standard atteso.
C'è anche una scadenza specifica del 10 dicembre 2026 per la divulgazione delle decisioni automatizzate. Ciò significa che le informative sulla privacy, non solo i banner per i cookie, devono essere aggiornate quest'anno.
La sanzione massima per violazioni gravi o ripetute è di 50 milioni di AUD o il 30% del fatturato rettificato durante il periodo della violazione.
Suggerimento WPConsent: Crea una regola personalizzata per l'Australia. Imposta la modalità di consenso su Opt-in e scegli l'Oceania, oppure scendi nei dettagli fino all'Australia. Ottenere questo corretto prima della scadenza di dicembre 2026 evita affanni successivi.
7. Svizzera: nDSG e Approccio Basato sul Rischio
Basato sul rischio. Opt-in per i cookie di tracciamento, opt-out accettabile per le analisi di base
La Svizzera non è un membro dell'UE e il GDPR non si applica direttamente.
La Legge federale riveduta sulla protezione dei dati (nLPD, o FADP in inglese) è entrata in vigore il 1° settembre 2023. Rispecchia il GDPR per molti aspetti, ma la base giuridica e il meccanismo di applicazione sono diversi.
La Svizzera utilizza un approccio basato sul rischio. I cookie strettamente necessari non richiedono consenso.
I cookie di analisi a basso rischio, inclusi solo quelli di prima parte, senza tracciamento intersito e senza condivisione di dati con terze parti, sono accettabili secondo un modello di opt-out.
Mentre i cookie ad alto rischio, inclusi la pubblicità comportamentale, il tracciamento intersito e il profiling che coinvolge dati sensibili, richiedono un opt-in esplicito.
Ecco il dettaglio che molti trascurano: le multe svizzere colpiscono l'individuo responsabile, non l'azienda.
Secondo la nLPD, la persona nell'organizzazione che ha preso la decisione non conforme può essere multata personalmente fino a CHF 250.000.
Questo è unico a livello globale e cambia il calcolo del rischio per chiunque gestisca un sito con visitatori svizzeri. Un banner per i cookie è ora obbligatorio secondo le linee guida FDPIC 2025.
Il commissario federale svizzero per la protezione dei dati ha dichiarato esplicitamente che "senza un banner, non è più possibile" conformarsi.
Suggerimento WPConsent: Crea una regola personalizzata per la Svizzera. Per la maggior parte dei siti WordPress che utilizzano l'analisi standard, imposta la modalità di consenso su Opt-out per le categorie di cookie a basso rischio. Se utilizzi il retargeting o la pubblicità comportamentale, passa a Opt-in.
8. Thailandia: PDPA
Opt-in richiesto. Una delle leggi più attivamente applicate nel Sud-est asiatico
Il Thailand Personal Data Protection Act (PDPA) è entrato pienamente in vigore il 1° giugno 2022. Solo i cookie strettamente necessari possono essere utilizzati senza consenso. Tutti gli altri cookie richiedono un opt-in esplicito prima di essere attivati.
Come la maggior parte dei requisiti di consenso sui cookie in questo elenco, il tuo banner deve offrire opzioni Accetta e Rifiuta con uguale prominenza visiva.
Se il tuo sito si rivolge a visitatori thailandesi, il banner dovrebbe essere in lingua thailandese, lo stesso principio che si applica al portoghese in Brasile.
Il PDPC (Personal Data Protection Committee) è una delle autorità di vigilanza più attive nel Sud-est asiatico in questo momento. Ha emesso multe per 21,5 milioni di THB solo nell'agosto 2025.
Interessante notare che la Thailandia è una delle poche giurisdizioni a livello globale in cui le violazioni intenzionali possono comportare accuse penali.
Reati specifici comportano pene fino a un anno di reclusione o una multa di 1 milione di THB, oltre alla sanzione amministrativa fino a 5 milioni di THB.
Inoltre, i registri del consenso devono essere più dettagliati di quanto richiesto dalla maggior parte delle giurisdizioni.
Ciò significa che ogni record deve includere un timestamp, le scelte specifiche effettuate e la versione esatta dell'informativa sulla privacy mostrata al visitatore al momento del consenso.
Suggerimento WPConsent: Crea una regola personalizzata per la Thailandia sotto il continente Asia. Imposta la modalità di consenso su Opt-in. Utilizza l'opzione Personalizza messaggio banner per aggiungere un messaggio di consenso in lingua thailandese.
Questo è tutto. Questi sono i requisiti di consenso sui cookie da ogni paese e regione. Ecco una rapida visualizzazione per mostrarti come sono configurate le regole di conformità dei cookie in ogni regione.
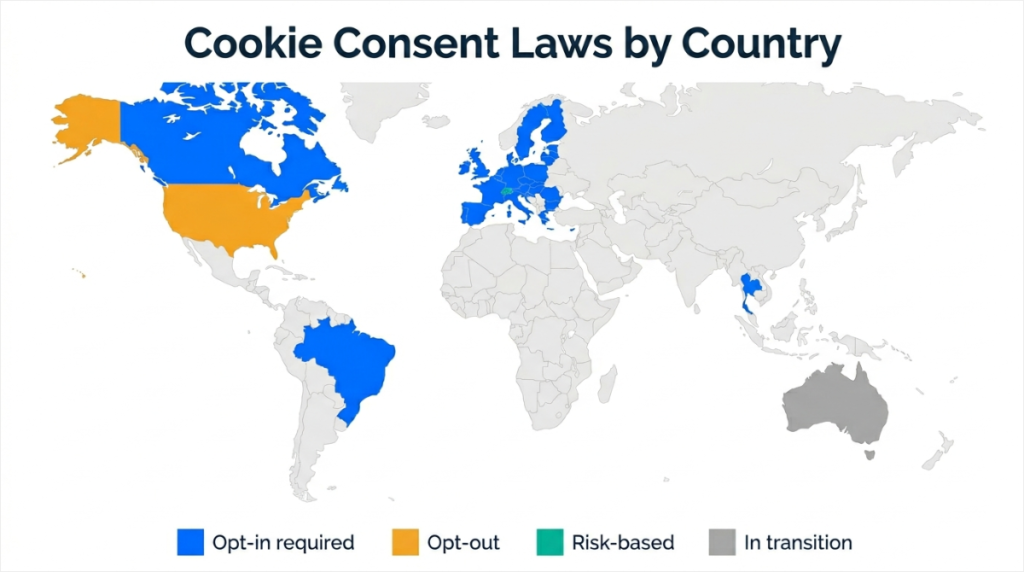
Come hai notato in tutto questo articolo, WPConsent può aiutarti ad implementarli in modo rapido e semplice.
Tenendo conto di ciò, ti guiderò attraverso la configurazione del consenso sui cookie basato sulla posizione con WPConsent.
Come Impostare il Consenso sui Cookie Basato sulla Località in WPConsent
Prima di impostare le tue regole, scopri con cosa hai a che fare. Lo scanner gratuito per cookie di WPConsent scansiona la tua homepage e mostra ogni script di tracciamento e cookie attivo in 30 secondi. Saprai esattamente cosa necessita di una regola di consenso prima di configurare qualsiasi cosa.
Innanzitutto e soprattutto, tutto ciò che è coperto sopra può essere gestito da un'unica schermata in WPConsent.
La funzionalità Regole basate sulla posizione rileva il paese di ogni visitatore utilizzando la geolocalizzazione basata su IP e serve automaticamente la regola di consenso corrispondente, senza codice.
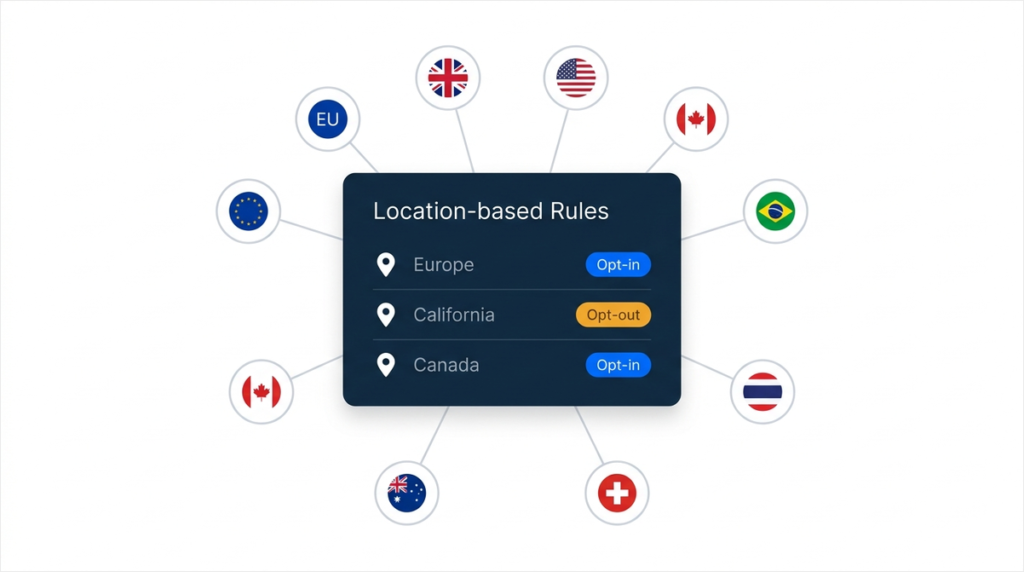
Voglio sottolineare che Regole basate sulla posizione è una funzionalità WPConsent Pro.
Ma la versione gratuita di WPConsent può aiutarti con una rapida gestione del consenso ai cookie per aiutarti a conformarti al GDPR, CCPA / CPRA, ePrivacy e altro ancora.
Quindi, se vuoi provare prima WPConsent Lite, provalo prima di effettuare l'aggiornamento.
Passaggio 1: Apri la Schermata delle Regole Basate sulla Località
Per prima cosa, devi installare e attivare WPConsent. Se hai bisogno di aiuto, consulta questa guida su come configurare WPConsent.
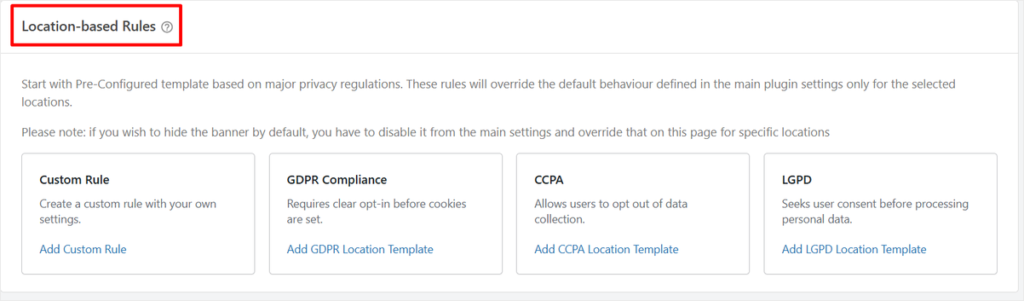
Una volta fatto, dalla tua bacheca di WordPress, vai su WPConsent e fai clic su Geolocation.
La schermata Regole basate sulla posizione mostra quattro schede: Regola personalizzata, Conformità GDPR, CCPA e LGPD. La scheda Regola personalizzata è per qualsiasi giurisdizione non coperta da un modello.
Passaggio 2: Aggiungi il Modello GDPR per i Visitatori dell'UE
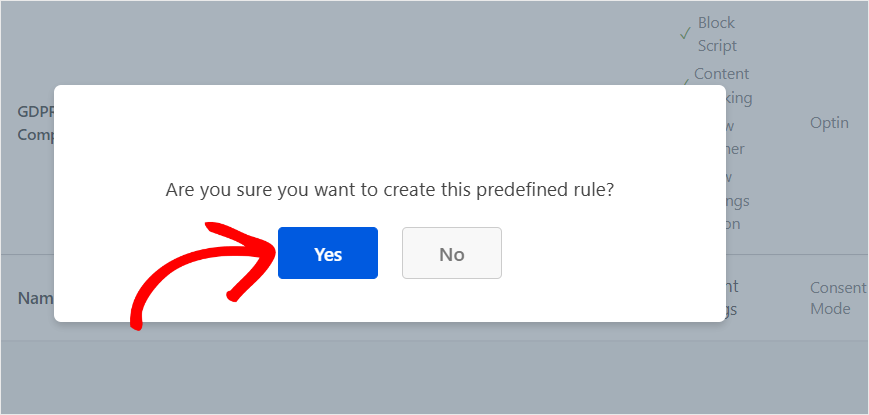
Fai clic su “Aggiungi modello di posizione GDPR” e conferma facendo clic su Sì nel prompt.
Dopo questo, dovresti vedere la scheda GDPR impostata su “Aggiunto”.
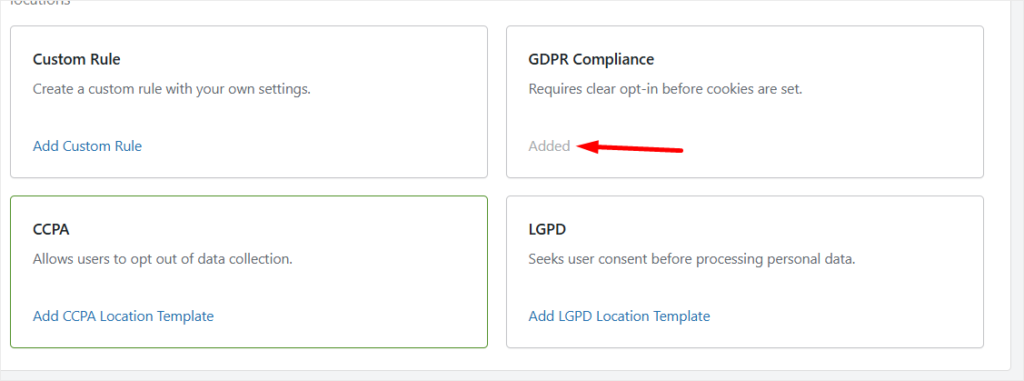
Con questo, WPConsent crea una regola che prende di mira tutta l'Europa in un clic, imposta la modalità di consenso su Opt-in e pre-abilita sia il blocco degli script che il blocco dei contenuti prima del consenso.
La sezione di blocco dei contenuti è precompilata con i servizi di terze parti più comunemente incorporati nei siti WordPress: YouTube, ReCAPTCHA, Google Maps e Vimeo.
Tutti e quattro sono bloccati finché il visitatore non dà il consenso, esattamente ciò che la legge UE richiede.
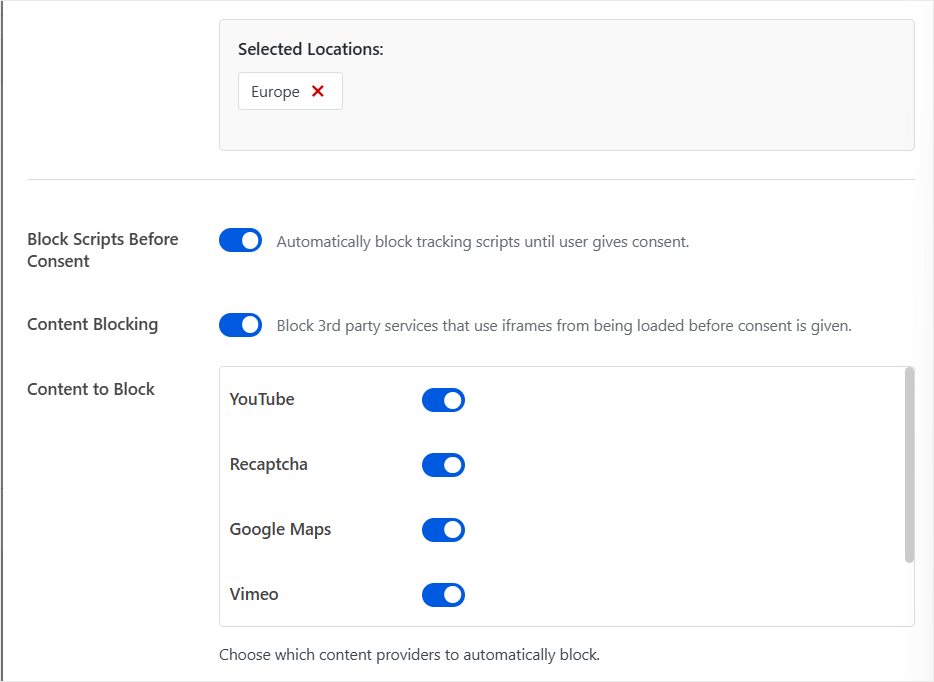
Non è necessario configurare nient'altro per la regola GDPR. Il plugin sa già cosa richiede la legge UE e ha impostato tutto di conseguenza.
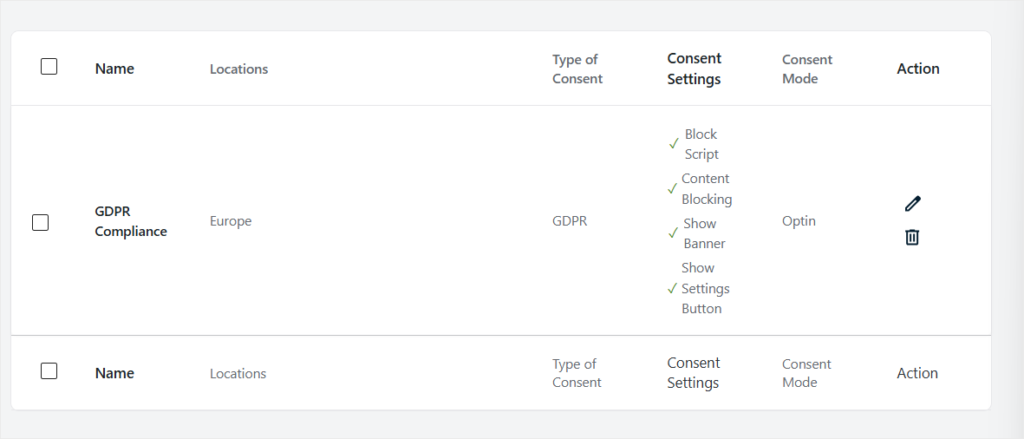
Inoltre, puoi vedere esattamente cosa è configurato nella tua bacheca di WPConsent.
Passaggio 3: Aggiungi il Modello CCPA per i Visitatori USA
Fai clic su “Aggiungi modello di posizione CCPA” e conferma. WPConsent crea una seconda regola che funziona in modo molto diverso da quella GDPR, e questa differenza è intenzionale.
Per impostazione predefinita, la regola CCPA si applica solo alla California, non a tutta l'America settentrionale. Imposta la modalità di consenso su Opt-out, il che significa che i cookie vengono eseguiti per impostazione predefinita e i visitatori possono scegliere di interromperli.
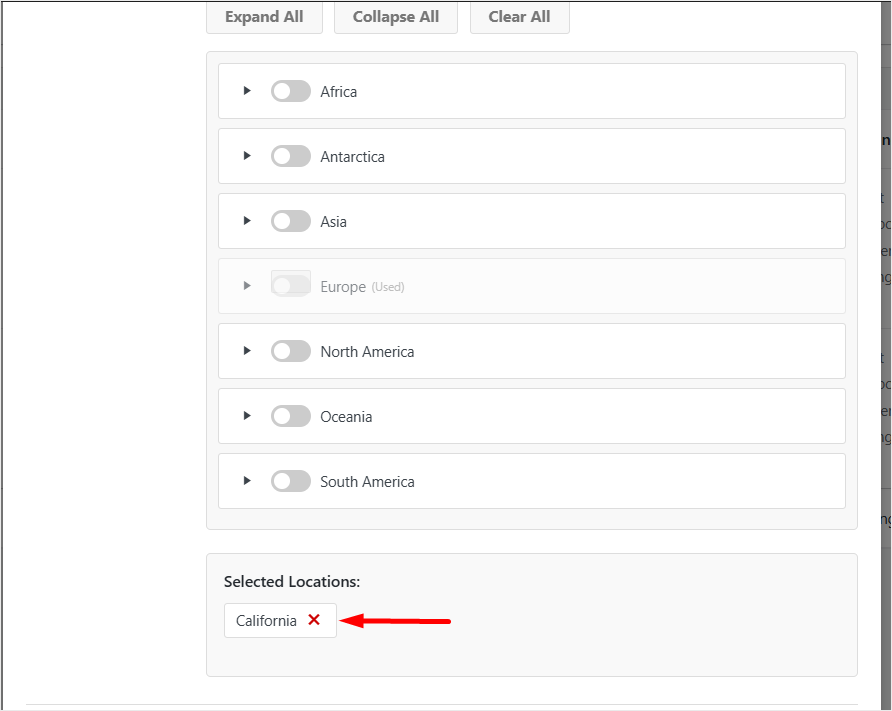
Il blocco dei contenuti è disattivato nella regola CCPA perché la legge statunitense non richiede che gli script vengano bloccati prima del consenso.
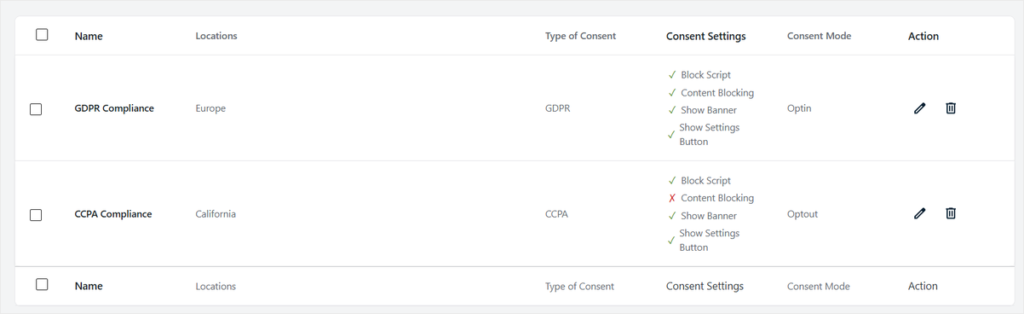
La tabella sotto i modelli mostrerà ora entrambe le regole fianco a fianco. GDPR impostato su Optin a sinistra, CCPA impostato su Optout a destra. Quel contrasto cattura esattamente ciò che la legge richiede in ciascuna regione.
Passaggio 4: Aggiungi Regole Personalizzate per Altri Paesi
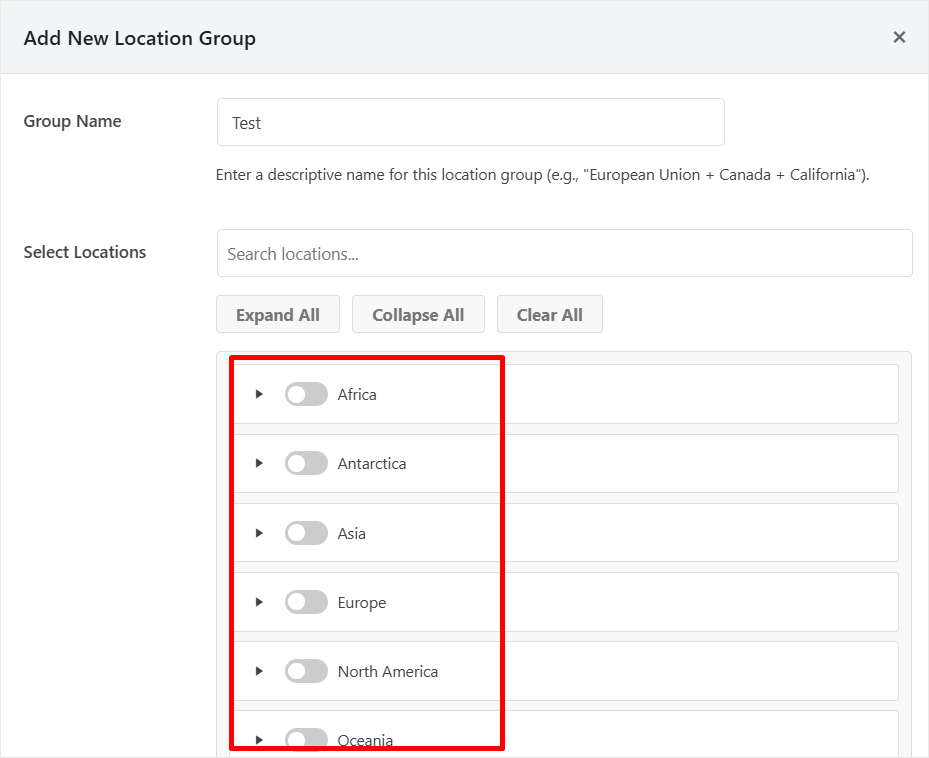
Per qualsiasi giurisdizione non coperta dai tre modelli integrati, come Regno Unito, Canada, Brasile, Svizzera, Tailandia e Australia, fai clic su “Aggiungi regola personalizzata”. Si aprirà la modale Aggiungi nuovo gruppo di posizioni.
Dai alla regola un nome descrittivo chiaro, come “Regno Unito”, “Canada” o “Tailandia”. Quindi utilizza il pannello Seleziona posizioni per scegliere dove si applica la regola.
I continenti sono elencati come interruttori. Attiva uno per selezionare contemporaneamente tutti i paesi di quel continente.
Se hai bisogno di un singolo paese, fai clic sulla freccia accanto al nome del continente per espandere l'elenco dei paesi e selezionare solo quelli di cui hai bisogno.
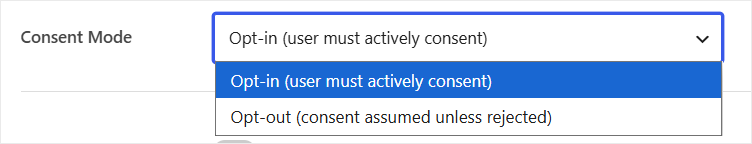
Una volta scelta la posizione, imposta la Modalità di consenso. Il menu a discesa ti offre due scelte: Opt-in (l'utente deve acconsentire attivamente) o Opt-out (consenso presunto a meno che non venga rifiutato).
Utilizza la tabella di riferimento rapido nella parte superiore di questa guida per sapere quale richiede ciascun paese.
Ripeti questa operazione per ogni giurisdizione aggiuntiva nella tua lista. Ogni regola viene eseguita in modo indipendente; WPConsent abbina la posizione del visitatore alla regola corretta all'arrivo.
Passaggio 5: Lascia le Impostazioni Predefinite del Banner a Meno che Non Ti Serva un Branding Personalizzato
Verso il fondo delle impostazioni di ogni regola, vedrai due interruttori: Personalizza pulsanti del banner e Personalizza messaggio del banner. Entrambi sono disattivati per impostazione predefinita e, per la maggior parte dei siti, dovresti lasciarli disattivati.
Quando questi interruttori sono disattivati, WPConsent utilizza automaticamente testo predefinito ed etichette dei pulsanti legalmente appropriati per ogni giurisdizione.
Il plugin sa cosa richiede ogni legge e inserisce la lingua corretta. Non è necessario scrivere un messaggio di consenso da zero.
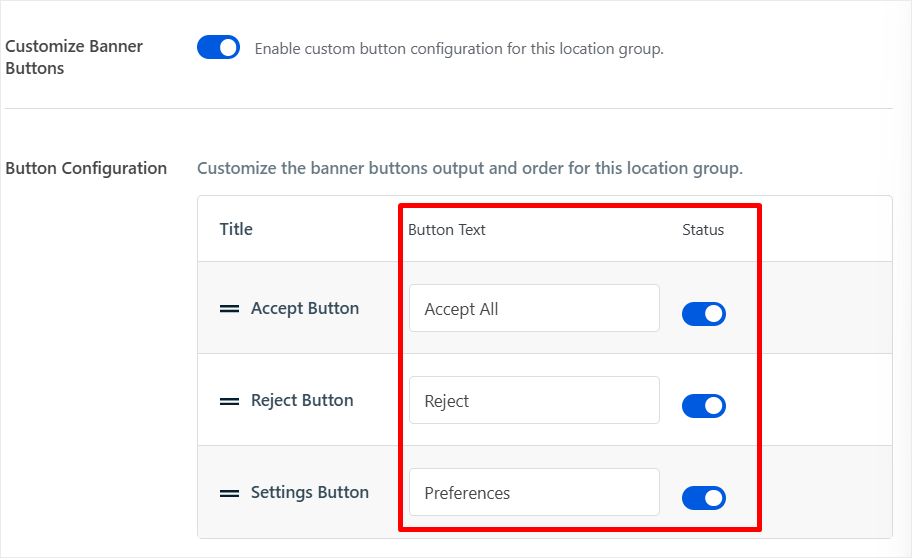
Attiva Personalizza pulsanti del banner solo se desideri modificare le etichette dei pulsanti per coerenza del marchio.
Quando lo abiliti, appare una tabella di configurazione che mostra tre righe: Pulsante Accetta, Pulsante Rifiuta e Pulsante Impostazioni. Ognuno ha un campo di testo per etichette personalizzate e un interruttore per abilitare o disabilitare quel pulsante.
Le impostazioni predefinite sono "Accetta tutto", "Rifiuta" e "Preferenze".
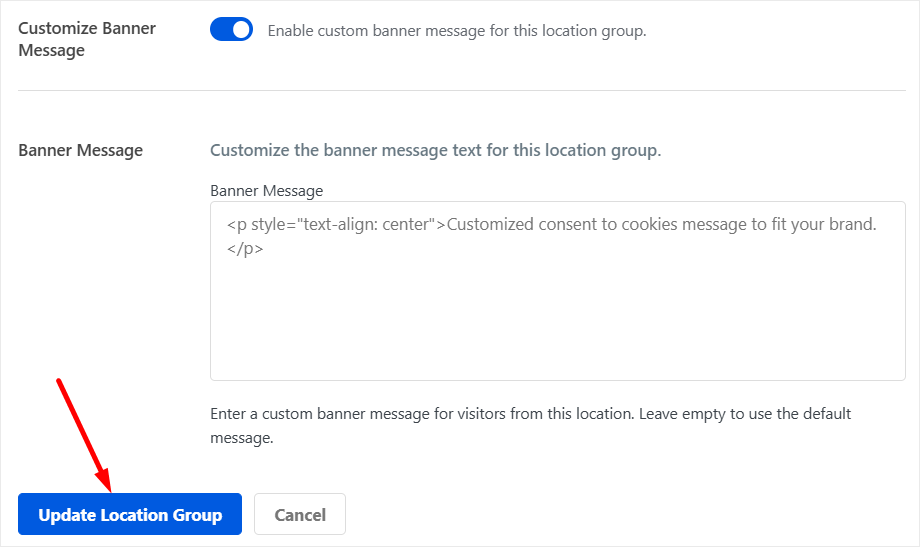
Attiva Personalizza messaggio del banner se hai bisogno di un messaggio di consenso personalizzato. Ad esempio, un messaggio in lingua portoghese per la tua regola sul Brasile.
Il campo del messaggio accetta HTML. Lascialo vuoto e WPConsent utilizzerà il messaggio predefinito appropriato per quella località.
Passaggio 6: Salva e hai finito
Fai clic su "Salva gruppo di località" per le nuove regole o su "Aggiorna gruppo di località" quando modifichi una regola esistente. Questa è l'intera configurazione.
Da questo momento in poi, ogni visitatore che arriva sul tuo sito viene controllato rispetto alle tue regole di località.
I visitatori dell'UE vedono un banner di opt-in con un pulsante Rifiuta visibile. I visitatori della California vedono un banner di opt-out con un link Non vendere. I visitatori thailandesi vedono un banner di opt-in.
Ogni regola viene attivata automaticamente; non la toccherai più a meno che le leggi non cambino.
Ottimo. Ora hai un elenco dettagliato dei requisiti di consenso sui cookie per regione e anche una guida rapida su come configurare WPConsent per la località.
Se non sei sicuro da dove iniziare, usa il Scanner Cookie gratuito di WPConsent. Ti mostra ogni script di tracciamento che il tuo sito sta eseguendo e esattamente cosa richiede la legge di ogni paese al riguardo.
Ancora insicuro? Dai un'occhiata alle domande frequenti qui sotto.
FAQ: Requisiti del consenso sui cookie di WordPress per paese
I siti web statunitensi necessitano di un banner per il consenso sui cookie?
Non sempre. La CCPA si applica solo alle aziende che soddisfano specifiche soglie di fatturato o volume di dati. $25 milioni o più di fatturato annuo, dati su 100.000 o più consumatori, o più del 50% del fatturato dalla vendita di dati dei consumatori. Molti piccoli siti WordPress non soddisfano nessuna di queste soglie e non sono tenuti a conformarsi alla CCPA. Detto questo, se il tuo sito utilizza Google Ads o Facebook Ads che si rivolgono a visitatori statunitensi, le policy di consenso delle piattaforme pubblicitarie potrebbero comunque applicarsi indipendentemente dalla CCPA.
Posso usare un unico banner per i cookie per tutti i paesi?
Puoi usare un unico design del banner, ma le regole che applica devono cambiare in base alla località. Un banner di opt-out mostrato ai visitatori dell'UE non è conforme. Un banner di opt-in mostrato ai visitatori statunitensi blocca eccessivamente per impostazione predefinita e crea attrito non necessario. Il consenso geolocalizzato, una regola per regione, servito automaticamente, è l'approccio corretto e quello su cui si basa la funzionalità Regole basate sulla località di WPConsent.
Il GDPR si applica al mio sito se la mia attività non si trova nell'UE?
Sì. Il GDPR si applica a qualsiasi sito web che abbia visitatori dall'UE o dallo SEE, indipendentemente da dove ha sede l'attività. Un'azienda statunitense, un'azienda brasiliana e un'azienda canadese devono tutte conformarsi al GDPR se i loro siti hanno visitatori dall'UE. La legge segue il visitatore, non la sede dell'attività.
Qual è la differenza tra consenso ai cookie opt-in e opt-out?
Opt-in significa che i cookie non possono essere attivati finché il visitatore non li accetta attivamente. Nulla viene caricato finché non clicca su Accetta. Opt-out significa che i cookie vengono attivati per impostazione predefinita e i visitatori possono scegliere di bloccarli in qualsiasi momento. L'UE, il Regno Unito, il Brasile, il Canada (Quebec) e la Thailandia richiedono l'opt-in. Gli Stati Uniti richiedono l'opt-out. La Svizzera richiede l'opt-in per i cookie ad alto rischio e consente l'opt-out per l'analisi di base.
Cos'è il consenso ai cookie geo-targettizzato?
Il consenso geo-targettizzato significa che il tuo sito web rileva dove si trova ogni visitatore e mostra il banner di consenso che corrisponde alla legge del loro paese. Un visitatore del Regno Unito vede un banner di opt-in in stile GDPR. Un visitatore della California vede un banner di opt-out in stile CCPA. WPConsent gestisce questo automaticamente utilizzando il rilevamento della posizione basato su IP. Nessun codice, nessun cambio manuale, nessun banner separato da gestire.
Conclusione: Gestisci il consenso sui cookie per ogni paese automaticamente
Gestire manualmente otto diverse leggi sul consenso non è realistico per la maggior parte dei proprietari di siti WordPress.
Le regole cambiano, l'applicazione aumenta e un banner generico ti lascia esposto in almeno la metà delle giurisdizioni in questa guida.
La funzionalità Regole basate sulla posizione di WPConsent gestisce ogni giurisdizione coperta sopra da un unico schermo nella tua bacheca WordPress.
Imposta le tue regole una volta e il banner giusto viene attivato per ogni visitatore automaticamente in base alla loro posizione, all'arrivo, ogni volta.
Ottieni WPConsent Pro e imposta oggi stesso il consenso ai cookie basato sulla posizione. Nuovo su WPConsent? Inizia con la versione gratuita di WPConsent e aggiorna quando sei pronto.
Per una guida completa all'impostazione, consulta la nostra guida per impostare il consenso ai cookie basato sulla posizione in WordPress.

Sono confuso riguardo alle regole e all'impostazione del consenso. Il sito web che ho è per un'organizzazione no-profit e non vendiamo nulla. Il sito serve principalmente ad attrarre nuovi membri e a fornire informazioni ai nostri membri. Potete per favore chiarire cosa dobbiamo fare?
Ciao Rodney, grazie per averci contattato. Per un sito come il tuo, ti consigliamo di esaminare specificamente qualsiasi tipo di tracciamento (analytics, pixel pubblicitari) che stai facendo sul tuo sito web. Questa è solitamente la fonte più grande di cookie che devono essere divulgati al tuo utente. Un buon punto di partenza è utilizzare il scanner gratuito di WPConsent. Puoi usarlo senza installare il plugin per iniziare. Potrebbe essere sufficiente divulgare i cookie utilizzati per funzionalità essenziali come i login, ecc. Se hai bisogno di ulteriori informazioni, non esitare a contattarci tramite la pagina dei contatti.