Il proprietario di un negozio con cui lavoro è rimasto scioccato nello scoprire che il suo sito WordPress stava tecnicamente “vendendo” i dati dei visitatori. Non gestiva un losco intermediario di dati. Aveva semplicemente installato Google Analytics e un Pixel di Facebook.
Tuttavia, ai sensi del California Consumer Privacy Act (CCPA), la condivisione dei dati degli utenti con questi servizi di terze parti conta spesso come vendita di informazioni personali.
Se il tuo sito WordPress riceve traffico dalla California e utilizza qualsiasi forma di tracciamento o pubblicità, probabilmente hai bisogno di una pagina "Non vendere o condividere le mie informazioni personali". Questa pagina è un requisito legale che offre ai tuoi visitatori un modo chiaro per rifiutare la condivisione dei loro dati con terze parti.
In questa guida, ti spiegherò come creare una pagina "Non vendere" conforme alla CCPA utilizzando WPConsent. Ecco una rapida panoramica di tutto ciò che è trattato in questa guida. Fai clic sui collegamenti per passare alla sezione preferita:
Disclaimer: Questo articolo fornisce informazioni generali sulla conformità alla CCPA e non costituisce consulenza legale. Per una consulenza legale specifica, ti consigliamo di consultare un avvocato specializzato in privacy.
Cos'è una pagina Non Vendere (E perché il CCPA ne richiede una)?
La maggior parte dei proprietari di siti WordPress pensa che "vendere dati" significhi cedere un database in cambio di denaro. Non è così che la legge della California la vede.
Ai sensi della CCPA e della sua versione aggiornata, il California Privacy Rights Act (CPRA), la "vendita" di informazioni personali include la divulgazione, la condivisione o il trasferimento di dati utente a una terza parte per corrispettivo monetario o altro valore.
Questa è una definizione molto più ampia di quanto la maggior parte delle persone si aspetti e riguarda molte configurazioni comuni di WordPress. Ad esempio, se utilizzi Google Analytics sul tuo sito, stai inviando dati sul comportamento dei visitatori a Google. Se hai installato il Pixel di Facebook, stai condividendo l'attività di navigazione con Meta in modo che possano indirizzare gli annunci.
Da gennaio 2023, il CPRA ha ampliato ulteriormente il requisito. La legge ora copre la "condivisione" di dati per la pubblicità comportamentale cross-context, anche se non viene scambiato denaro. Quindi il linguaggio ufficiale ora è "Non vendere o condividere le mie informazioni personali".
Quindi, chi ha effettivamente bisogno di una pagina CCPA Non vendere?
Ai sensi della CCPA, devi conformarti se la tua attività soddisfa uno qualsiasi di questi requisiti. Il tuo fatturato lordo annuo supera i 25 milioni di dollari, acquisti, vendi o condividi informazioni personali di 100.000 o più consumatori o famiglie californiane all'anno, oppure derivi il 50% o più del fatturato annuo dalla vendita o condivisione di dati personali.
Ora, potresti pensare che il tuo piccolo blog o negozio online non raggiunga queste cifre. Potrebbe essere vero. Ma ecco qualcosa che vale la pena considerare: se il tuo sito è pubblicamente accessibile (e la maggior parte dei siti WordPress lo sono), i residenti della California possono visitarlo. Diversi altri stati, tra cui Colorado, Connecticut e Virginia, hanno approvato leggi sulla privacy simili con requisiti di opt-out.
Impostare ora una pagina Non vendere è un modo intelligente per rendere il tuo sito a prova di futuro e proteggere i diritti dei consumatori dei tuoi visitatori.
Inoltre, le sanzioni per la non conformità sono reali. Il Procuratore Generale della California o l'Agenzia per la Protezione della Privacy della California possono imporre multe di $ 2.500 per violazione involontaria e $ 7.500 per violazione intenzionale. Queste si accumulano rapidamente quando ogni consumatore interessato conta come una violazione separata.
Cosa deve includere una pagina Non Vendere del CCPA?
Prima di iniziare l'impostazione, diamo un'occhiata a ciò che la CCPA richiede effettivamente dalla tua pagina Non vendere. In questo modo, saprai esattamente verso cosa stiamo lavorando.
La tua pagina CCPA Non vendere deve includere questi elementi per essere legalmente conforme:
Una chiara spiegazione dell'opt-out in cima alla pagina, che spieghi ai visitatori perché possono scegliere di non partecipare e quali passaggi seguire
Una descrizione dei tipi di informazioni personali che il tuo sito vende o condivide con terze parti
Un modulo web per l'invio delle richieste di opt-out (questo è obbligatorio come un metodo)
Almeno un metodo di opt-out aggiuntivo oltre al modulo web, come un indirizzo email, un numero di telefono o un indirizzo postale
Un link alla tua informativa sulla privacy in modo che i visitatori possano rivedere le tue pratiche complete sui dati
Informazioni sugli agenti autorizzati, spiegando che i consumatori possono designare qualcuno per presentare una richiesta per loro conto
Ci sono anche alcune regole importanti su come funziona la pagina. Non puoi richiedere ai visitatori di creare un account solo per rinunciare. Non puoi chiedere loro di verificare la propria identità per le richieste di opt-out (questo è diverso dalle richieste di cancellazione dei dati, che possono richiedere la verifica).
E a partire dal 2026, nuove normative CCPA richiederanno di visualizzare un messaggio di conferma chiaro quando qualcuno invia la propria richiesta di opt-out.
La tua pagina Non vendere deve anche essere facile da trovare. La legge richiede un link chiaro e visibile sulla tua homepage, tipicamente nel footer.
Il link dovrebbe apparire anche nella tua informativa sulla privacy e su tutte le pagine in cui raccogli informazioni personali. Il testo del link dovrebbe essere "Non vendere o condividere le mie informazioni personali."
Tenendo conto di questi requisiti, impostiamo tutto.
Crea una pagina Non Vendere in WordPress
Il modo più semplice per impostare una pagina non vendere è utilizzare WPConsent. Lo consiglio perché gestisce l'intero flusso di lavoro: il modulo di opt-out, la gestione delle richieste, l'archiviazione dei dati e persino il supporto per il Global Privacy Control.
WPConsent è costruito dallo stesso team dietro WPBeginner (il più grande sito di risorse WordPress gratuito), fidato da oltre 100.000 siti web ed è verificato IAB TCF. La parte migliore del plugin per il consenso dei cookie è che tutto rimane self-hosted sul tuo sito WordPress, il che è importante per la conformità alla privacy.
Il suo componente aggiuntivo Non vendere ti offre un modulo di opt-out dedicato con gestione delle richieste integrata, il tutto senza toccare una riga di codice. Invece di mettere insieme più plugin, moduli personalizzati e processi manuali, il componente aggiuntivo ti offre:
Un modulo di opt-out pronto all'uso (nessuna codifica richiesta)
Dashboard di gestione delle richieste integrata
Esportazione CSV per i registri di controllo della conformità
Supporto Global Privacy Control (GPC)
Tutto è self-hosted sul tuo sito WordPress
Ora, esaminiamo tutti i passaggi che devi seguire per impostare una pagina "Non vendere i miei dati".
Passaggio 1: Installa e configura WPConsent
Puoi iniziare visitando il sito web di WPConsent e registrandoti per un account. Avrai bisogno del piano Plus o superiore per accedere al componente aggiuntivo "Non vendere i miei dati".
Una volta effettuato l'accesso, vai alla scheda "Download" e fai clic sul pulsante Scarica WPConsent per salvare il file ZIP del plugin sul tuo computer.
Successivamente, dovrai caricare i file del plugin sul tuo sito e installarli. Se hai bisogno di aiuto, consulta questa guida su come installare un plugin di WordPress.
Una volta attivato, WPConsent avvierà la sua procedura guidata di configurazione. La procedura guidata ti guiderà attraverso una rapida scansione dei cookie e una configurazione di base. Procedi e completala, poiché imposta il tuo banner di consenso ai cookie e il blocco degli script, che funzionano insieme alla tua pagina "Non vendere i miei dati" per una completa conformità alla privacy.
Passaggio 2: Installa l'Addon Non Vendere
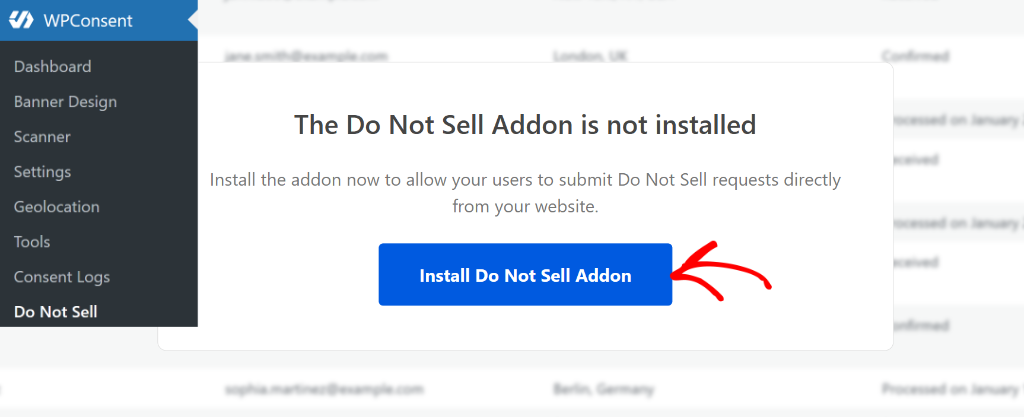
Con WPConsent attivo, noterai una voce "Non vendere i miei dati" nel menu WPConsent sul lato sinistro della tua dashboard di WordPress. Procedi e fai clic su di essa.
Vedrai una schermata con un'opzione per installare il componente aggiuntivo "Non vendere i miei dati". Fai semplicemente clic sul pulsante Installa componente aggiuntivo "Non vendere i miei dati" e il componente aggiuntivo verrà scaricato e attivato automaticamente in pochi secondi.
Questo componente aggiuntivo è ciò che crea la funzionalità del modulo di opt-out. Gestisce l'invio dei moduli, memorizza le richieste nel tuo database locale e ti fornisce una dashboard di gestione per elaborarle. Tutti i dati rimangono sul tuo server, quindi nulla viene inviato a servizi di terze parti.
Passaggio 3: Crea la tua pagina Non Vendere
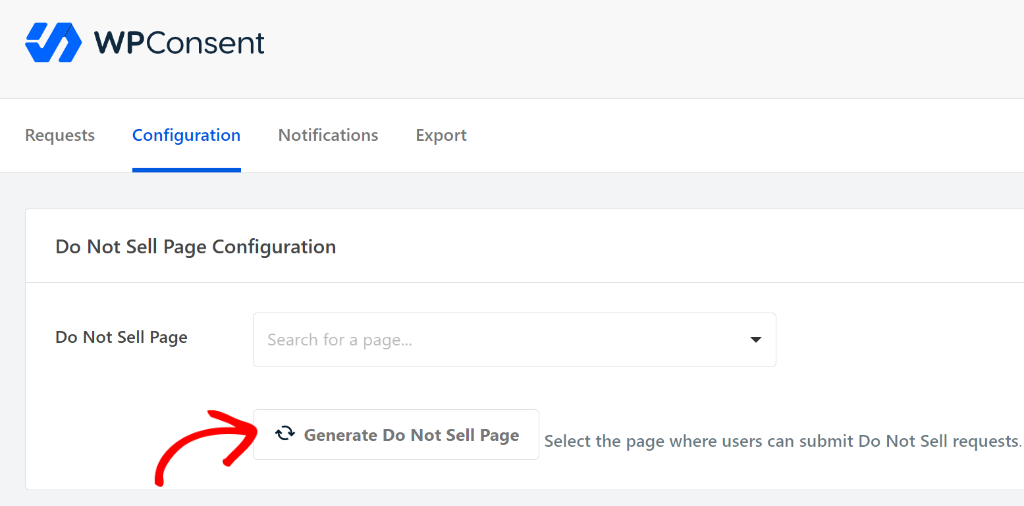
Ora creiamo la pagina effettiva. Dopo l'installazione del componente aggiuntivo, fai clic sulla scheda Configurazione. Vedrai un'opzione per selezionare una pagina esistente o generarne una nuova.
Raccomando di fare clic su Genera pagina "Non vendere i miei dati". Questo crea una nuova pagina di WordPress con lo shortcode [wpconsent_do_not_sell_form] già incorporato, offrendoti una pagina di opt-out pronta all'uso in WordPress. Ti risparmia il passaggio di creazione manuale di una pagina e di aggiunta dello shortcode.
Se preferisci utilizzare una pagina esistente, puoi selezionarla dal menu a discesa. Assicurati solo di aggiungere lo shortcode [wpconsent_do_not_sell_form] al contenuto della pagina, ovunque tu voglia che appaia il modulo.
Passaggio 4: Configura i campi del modulo di rinuncia
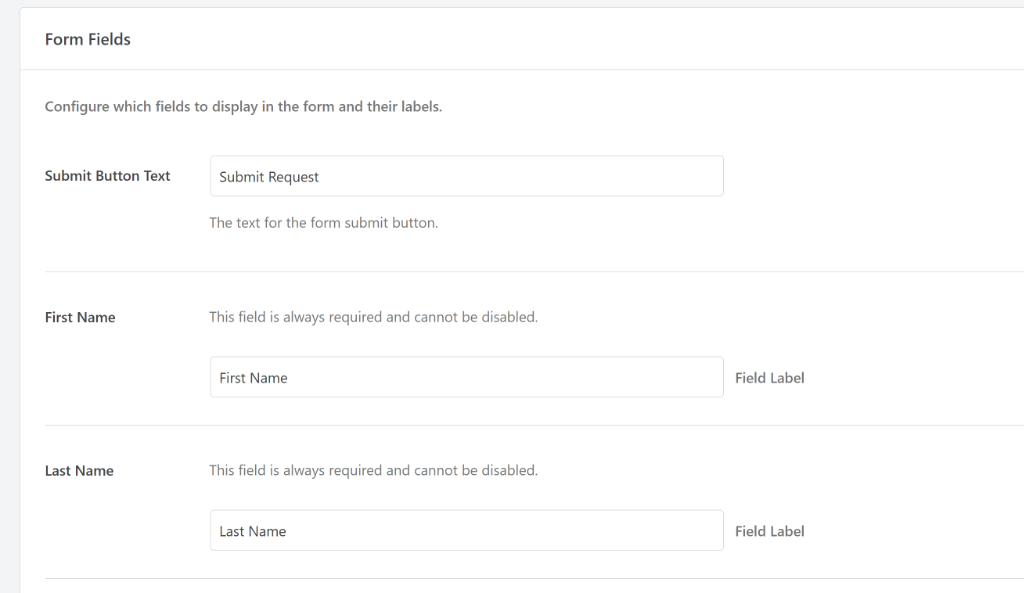
Successivamente, puoi rimanere nella scheda Configurazione e scorrere verso il basso fino alle impostazioni dei campi del modulo. Qui è dove scegli quali informazioni raccogliere dai visitatori che inviano una richiesta di opt-out.
WPConsent richiede nome, cognome e indirizzo email per ogni invio. Questi tre campi sono sempre abilitati e non possono essere disabilitati, poiché ti serviranno per identificare ed elaborare la richiesta.
Noterai anche un campo Testo del pulsante di invio in cui puoi personalizzare il testo del pulsante del modulo. L'impostazione predefinita è "Invia richiesta", che funziona bene per la maggior parte dei siti.
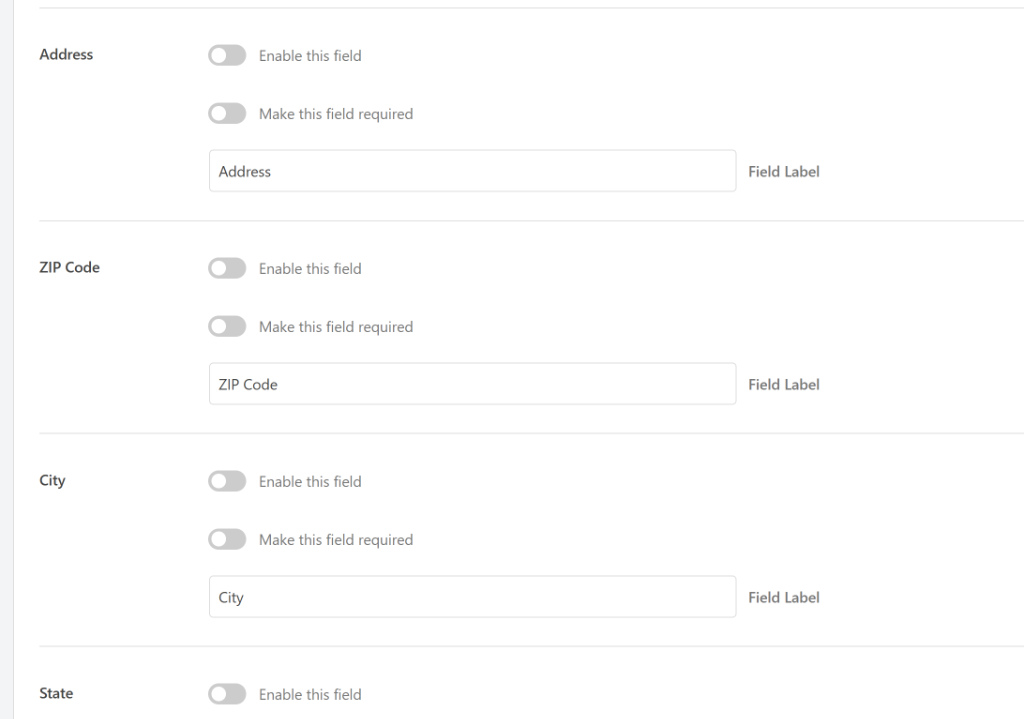
Puoi anche abilitare campi opzionali aggiuntivi come indirizzo, CAP, città, stato, paese e numero di telefono. La necessità di questi dipende dalla tua attività.
Se vendi prodotti fisici e hai bisogno di un indirizzo postale per far corrispondere i record dei clienti, abilita questi campi. Per la maggior parte dei siti, i campi predefiniti per nome ed email sono sufficienti.
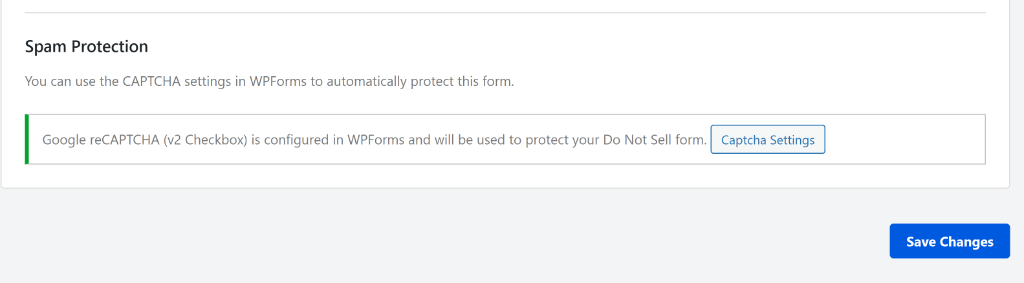
Per la protezione dallo spam, WPConsent offre integrazione tramite WPForms.
Se hai WPForms installato sul tuo sito e hai configurato reCAPTCHA, puoi abilitare la protezione dallo spam per il modulo di opt-out per impedire ai bot di inondarlo di richieste false.
Passaggio 5: Aggiungi il contenuto della pagina richiesto
Con il modulo configurato, è ora di aggiungere i contenuti legalmente richiesti alla tua pagina "Non vendere". Vai su Pagine nella tua bacheca di WordPress e trova la pagina generata da WPConsent (o la pagina esistente che hai selezionato).
Aprila nell'editor. Vedrai già lo shortcode del modulo al suo posto. Sopra di esso, devi aggiungere diversi elementi per soddisfare i requisiti del CCPA.
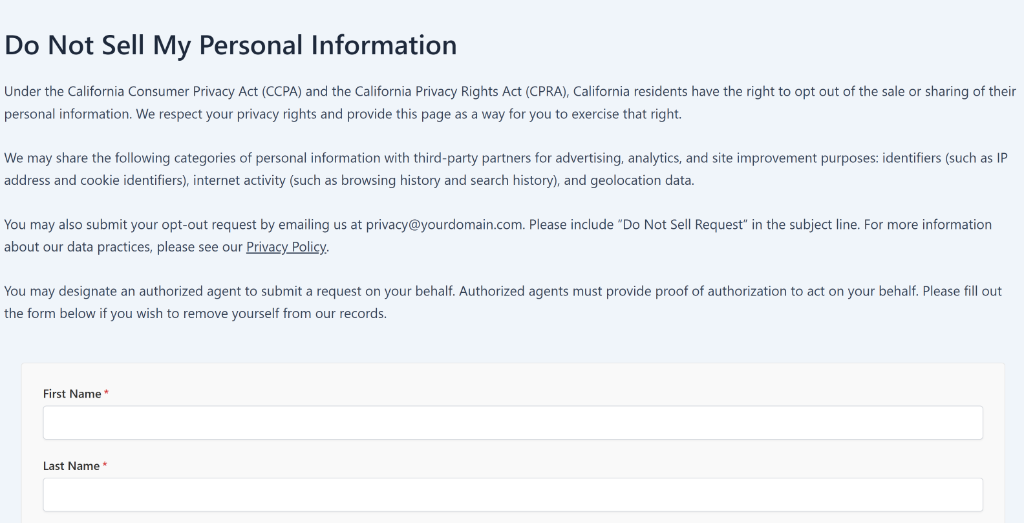
Ecco una struttura di esempio che puoi personalizzare per il tuo sito:
Spiegazione del Diritto di Opt-Out (aggiungere in cima alla pagina):
Ai sensi del California Consumer Privacy Act (CCPA) e del California Privacy Rights Act (CPRA), i residenti della California hanno il diritto di rinunciare alla vendita o alla condivisione delle loro informazioni personali. Rispettiamo i tuoi diritti alla privacy e forniamo questa pagina come modo per esercitare tale diritto.
Tipi di Informazioni Personali:
Potremmo condividere le seguenti categorie di informazioni personali con partner terzi per scopi pubblicitari, analitici e di miglioramento del sito: identificatori (come indirizzo IP e identificatori cookie), attività su Internet (come cronologia di navigazione e cronologia di ricerca) e dati di geolocalizzazione.
Metodo Alternativo di Opt-Out:
Puoi anche inviare la tua richiesta di opt-out inviandoci un'email a [email protected]. Includi "Richiesta Non Vendere" nell'oggetto.
Link all'Informativa sulla Privacy:
Per ulteriori informazioni sulle nostre pratiche di gestione dei dati, consulta la nostra Informativa sulla Privacy.
Informazioni sull'Agente Autorizzato:
Puoi designare un agente autorizzato a presentare una richiesta per tuo conto. Gli agenti autorizzati devono fornire la prova dell'autorizzazione ad agire per tuo conto.
Sentiti libero di modificare questo linguaggio per adattarlo alle tue specifiche pratiche sui dati. La chiave è che tutti e sei gli elementi richiesti siano presenti nella pagina.
Passaggio 6: Collega la pagina nelle posizioni chiave
La tua pagina "Non vendere" deve essere facile da trovare per i visitatori. Il CCPA richiede un link chiaro e visibile, quindi aggiungiamolo nei posti giusti.
Ad esempio, puoi aggiungerlo alla navigazione nel footer del tuo sito. In questo modo, gli utenti possono scorrere fino in fondo a una pagina o a un post e visualizzare il modulo.
Dovresti anche aggiungere un link a questa pagina nella tua informativa sulla privacy. In questo modo, gli utenti che consultano l'informativa hanno la possibilità di rinunciare utilizzando il modulo. Aggiungi una frase come: "Per rinunciare alla vendita o alla condivisione delle tue informazioni personali, visita la nostra pagina Non vendere o condividere le mie informazioni personali."
Infine, se hai attivo il banner per il consenso ai cookie di WPConsent, puoi aggiungere un link alla pagina Non vendere i miei dati all'interno del banner stesso. Questo è particolarmente utile per i visitatori della California che vedono il banner.
Passaggio 7: Abilita il supporto per il Global Privacy Control (GPC)
Questo passaggio è uno di quelli che la maggior parte delle guide concorrenti salta completamente, ma è sempre più importante.
Global Privacy Control (GPC) è un segnale basato sul browser che comunica automaticamente ai siti web che il visitatore desidera rinunciare alla vendita e alla condivisione dei dati. Secondo le ultime normative CCPA, le aziende devono rispettare il GPC come segnale di opt-out valido.
La grande notizia è che WPConsent supporta il GPC fin da subito e questa funzionalità è disponibile anche nella versione gratuita.
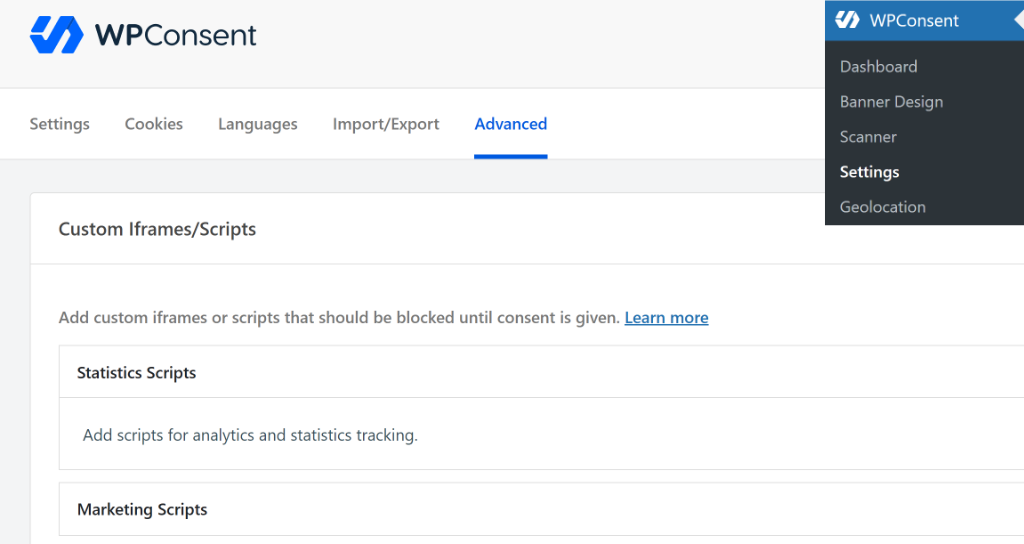
Per abilitarlo, puoi andare su WPConsent » Impostazioni dal pannello di amministrazione e quindi fare clic sulla scheda Avanzate.
Successivamente, puoi scorrere verso il basso fino alla sezione Impostazioni avanzate.
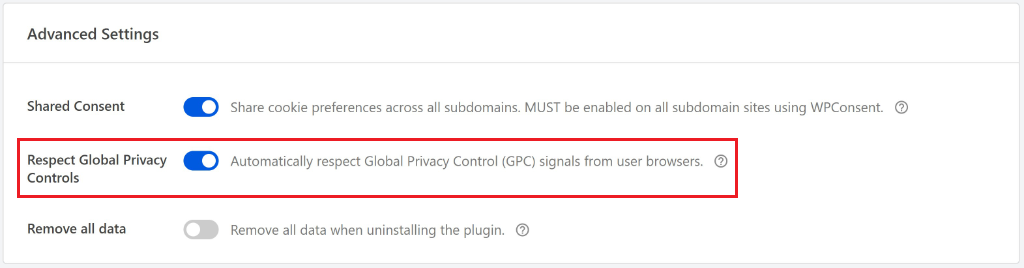
Ora, cerca l'interruttore Rispetta i controlli globali sulla privacy e assicurati che sia attivato.
Quando il GPC è abilitato, WPConsent blocca automaticamente i cookie non essenziali (le categorie statistiche e di marketing rimangono bloccate), il banner del consenso viene soppresso poiché il visitatore ha già comunicato le proprie preferenze e una notifica toast appare brevemente confermando che il segnale GPC viene rispettato.
Questo funziona insieme alla tua pagina Non vendere i miei dati, non al posto suo. Il GPC gestisce l'opt-out automatico a livello di browser. La pagina Non vendere i miei dati gestisce le richieste di opt-out manuali con l'invio di un modulo. Insieme, coprono entrambi gli scenari.
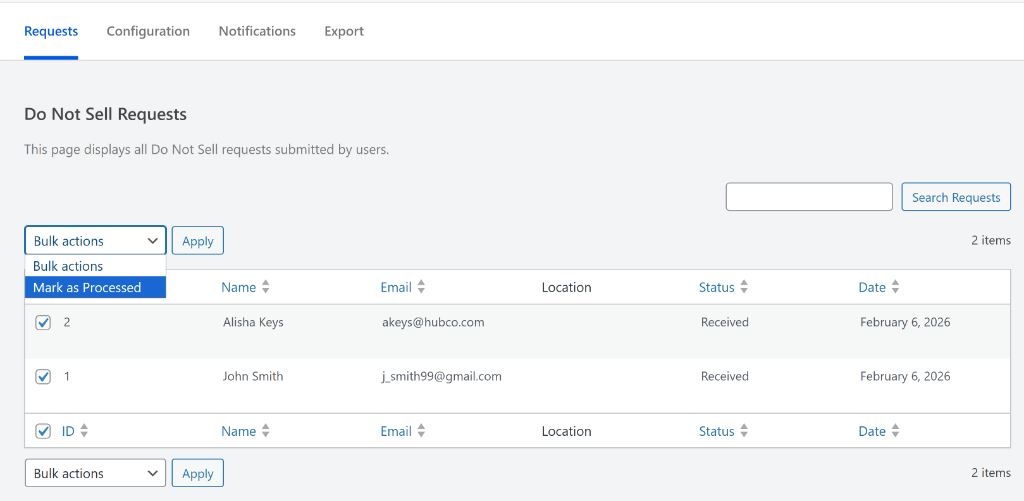
Basta andare su WPConsent, quindi su Non vendere i miei dati nella tua bacheca di WordPress. Vedrai un elenco di tutte le richieste inviate, con ogni voce che mostra l'ID della richiesta, il nome della persona, l'indirizzo email, la posizione, la data di invio e lo stato corrente.
Per elaborare una richiesta, esamina i dettagli e intraprendi le azioni necessarie da parte tua. Quindi contrassegna la richiesta come elaborata. Puoi farlo individualmente o utilizzare l'azione di massa per contrassegnare più richieste contemporaneamente, il che è utile se stai elaborando un lotto.
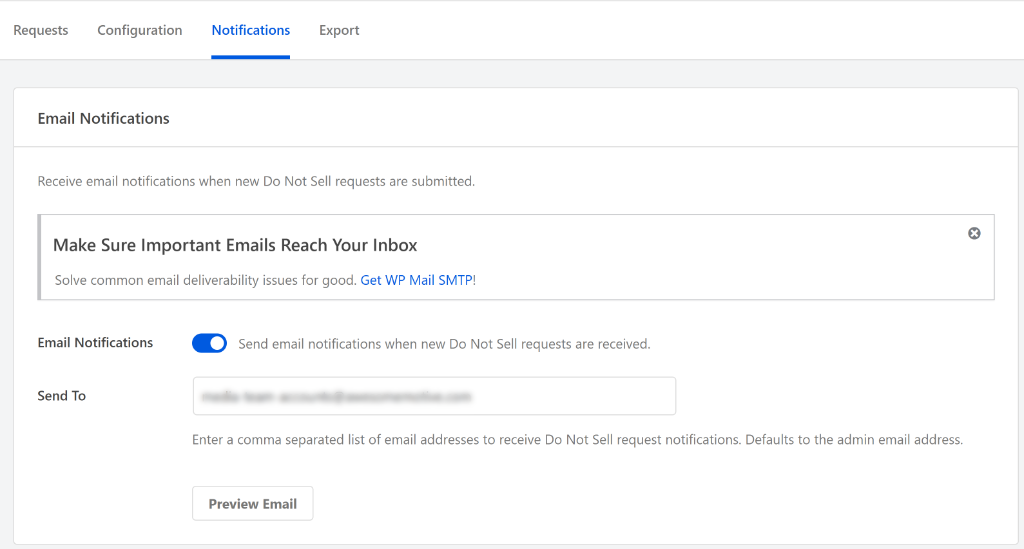
Vorrai anche impostare le notifiche via email, in modo da sapere subito quando qualcuno invia una richiesta. Vai semplicemente alla scheda Notifiche nelle impostazioni di Non vendere i miei dati.
Da qui, attiva le notifiche via email e aggiungi gli indirizzi email che dovrebbero ricevere avvisi quando arrivano nuove richieste. In questo modo, non perderai nessuna richiesta di opt-out in arrivo.
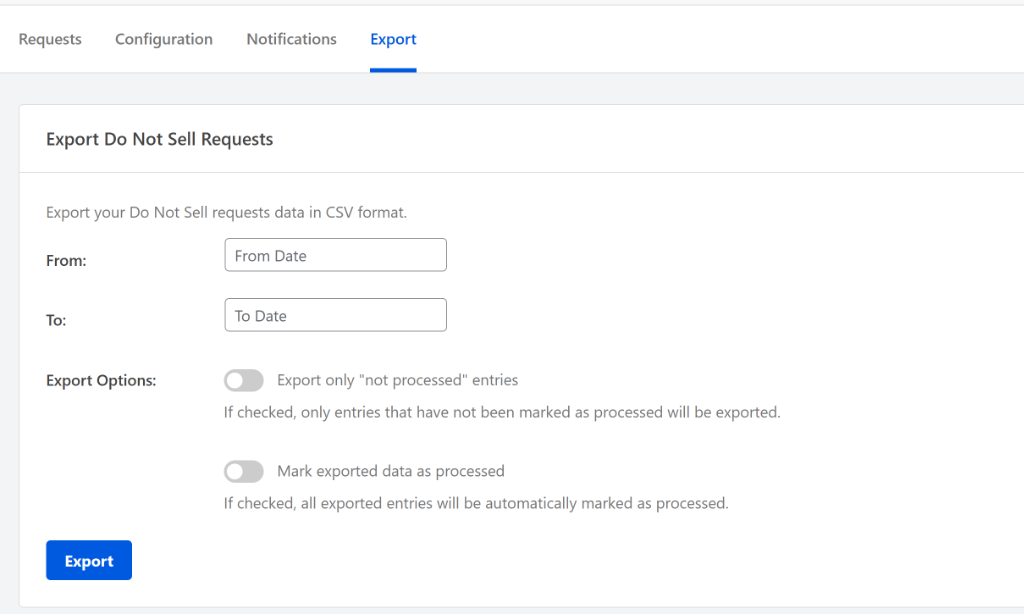
WPConsent include anche una funzionalità di esportazione. Puoi fare clic sulla scheda Esporta per accedervi.
Puoi impostare un intervallo di date ed esportare tutte le richieste come file CSV. C'è un'opzione per esportare solo le voci non elaborate e un'altra per contrassegnare automaticamente le voci esportate come elaborate, il che mantiene pulita la tua bacheca.
Consiglio di esportare regolarmente e conservare i file CSV come documentazione, poiché fungono da registro di controllo se fosse necessario dimostrare la conformità. Questa funzionalità integrata di registro di controllo è qualcosa per cui normalmente avresti bisogno di uno strumento separato di gestione della conformità.
Tutti i dati delle richieste vengono archiviati localmente nel tuo database di WordPress. Nulla viene inviato a server esterni, che è esattamente ciò che desideri dal punto di vista della privacy.
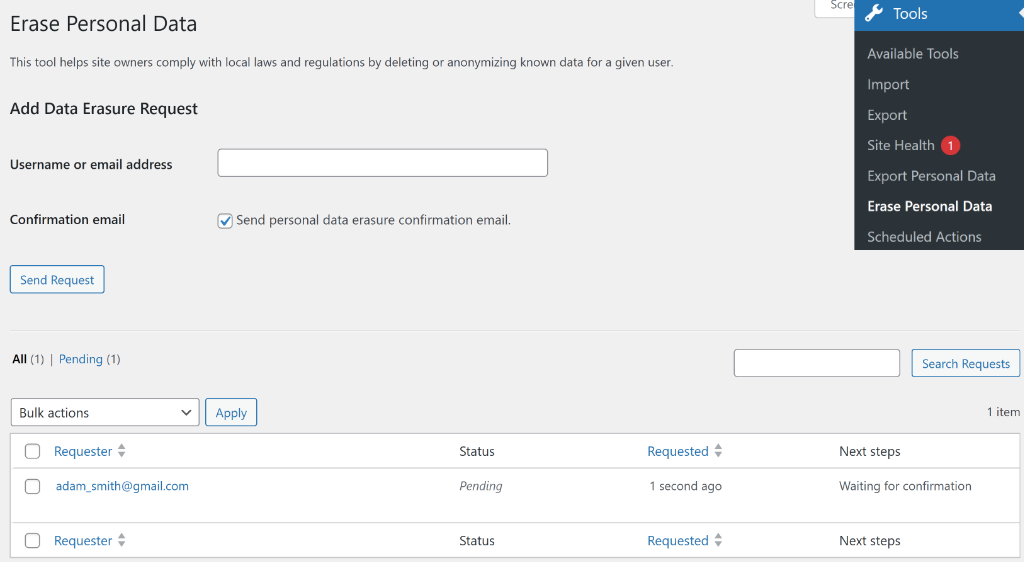
Suggerimento Pro: WordPress ha anche uno strumento integrato per la cancellazione dei dati personali in Strumenti » Cancella dati personali. Se un consumatore richiede la cancellazione completa dei dati (che è un diritto separato ai sensi del CCPA), puoi usarlo insieme alla gestione delle richieste di WPConsent.
Cosa fare dopo aver ricevuto una richiesta di rinuncia
Ricevere la richiesta è solo il primo passo. Ecco il flusso di lavoro che dovresti seguire per rimanere conforme:
1. Conferma la ricezione immediatamente. Invia una notifica al consumatore informandolo che hai ricevuto la sua richiesta. Può essere un'e-mail automatizzata o una risposta manuale.
2. Elabora entro 15 giorni lavorativi. Il CCPA ti concede 15 giorni lavorativi per interrompere la vendita o la condivisione delle informazioni personali del consumatore. Ciò significa disabilitare qualsiasi tracciamento o condivisione di dati associati a quell'individuo.
3. Notifica le terze parti. Se hai condiviso i dati del consumatore con terze parti (inclusi i broker di dati) negli ultimi 90 giorni, devi notificare a tali parti l'opt-out. Ciò potrebbe includere i tuoi partner pubblicitari, fornitori di analisi o broker di dati.
4. Aggiorna i tuoi registri. Documenta l'opt-out nei tuoi registri di conformità. La funzione di esportazione di WPConsent lo rende facile. Tieni un registro di quando la richiesta è stata ricevuta, quando è stata elaborata e quali azioni hai intrapreso.
5. Rispetta l'opt-out per almeno 12 mesi. Non puoi chiedere al consumatore di riautorizzare la vendita di dati per almeno 12 mesi dalla data della sua richiesta.
Una nota importante: a differenza delle richieste di accesso o cancellazione dei dati, il CCPA afferma specificamente che non è possibile richiedere la verifica dell'identità per le richieste di opt-out. Se qualcuno compila il modulo, lo elabori. Inoltre, non puoi richiedere loro di creare un account.
Checklist di conformità per la pagina Non vendere
Prima di eseguire questo controllo, potresti voler controllare il tuo sito WordPress per la conformità dei cookie per identificare tutti i cookie e gli script che il tuo sito utilizza attualmente.
Ecco una rapida checklist che puoi utilizzare per assicurarti che tutto sia in ordine:
Pagina Non Vendere creata con un modulo web di opt-out
Spiegazione del diritto di opt-out inclusa in cima alla pagina
Tipi di informazioni personali soggetti a vendita/condivisione sono descritti
Almeno un metodo di opt-out alternativo è elencato (e-mail, telefono o posta)
Link alla tua informativa sulla privacy sulla pagina
Informazioni sull'agente autorizzato incluse
Link "Non vendere o condividere le mie informazioni personali" nel footer del tuo sito
Link aggiunto alla tua informativa sulla privacy
Link inserito in tutte le pagine che raccolgono informazioni personali
Global Privacy Control (GPC) abilitato in WPConsent
Messaggio di conferma visualizzato quando l'opt-out viene inviato (requisito 2026)
Protezione antispam abilitata sul modulo
Le notifiche via email sono configurate per le nuove richieste
Flusso di lavoro di gestione delle richieste documentato
Processo di notifica a terzi stabilito
Processo di esportazione e archiviazione in atto
Domande frequenti sulle pagine Non vendere in WordPress
1. Cos'è una pagina "Non vendere le mie informazioni personali"?
È una pagina richiesta dal California Consumer Privacy Act (CCPA) che offre ai visitatori un modo per rinunciare alla vendita o alla condivisione dei propri dati personali con terze parti. La pagina deve includere un modulo web, un metodo di rinuncia alternativo e collegamenti alla tua informativa sulla privacy.
2. Il mio sito WordPress ha bisogno di una pagina "Non vendere"?
Ne hai bisogno se vendi o condividi informazioni personali di residenti in California e soddisfi almeno una soglia del CCPA: 25 milioni di dollari o più di entrate annuali, dati di 100.000 o più consumatori californiani, o il 50% o più delle tue entrate dalla vendita di dati. Se utilizzi Google Analytics, Facebook Pixel o reti pubblicitarie, potresti "vendere" dati senza rendertene conto.
3. "Vendere" dati significa solo venderli per denaro?
No. Secondo il CCPA e il CPRA, "vendere" include la condivisione di dati per qualsiasi corrispettivo di valore, non solo denaro contante. L'esecuzione di pubblicità mirata, la condivisione di dati di navigazione con piattaforme di analisi o la fornitura di dati utente a reti pubblicitarie sono tutte considerate vendite, anche quando non viene scambiato denaro direttamente.
4. Cos'è il Global Privacy Control (GPC) e ho ancora bisogno di una pagina "Non vendere"?
GPC è un segnale basato sul browser che comunica automaticamente la preferenza di rinuncia di un visitatore ai siti web. Secondo il CCPA, le aziende devono rispettarlo come una rinuncia valida. Tuttavia, GPC non sostituisce la necessità di una pagina "Non vendere" perché non tutti i browser lo supportano e alcuni visitatori preferiscono inviare una richiesta manuale.
5. Quali sono le sanzioni per non avere una pagina "Non vendere"?
Il Procuratore Generale della California e la California Privacy Protection Agency possono imporre multe di 2.500 dollari per violazione non intenzionale e 7.500 dollari per violazione intenzionale. Ogni consumatore interessato può contare come una violazione separata, quindi le multe possono sommarsi rapidamente.
6. Quanto tempo ho per elaborare una richiesta "Non vendere"?
Devi confermare la ricezione immediatamente e completare l'elaborazione entro 15 giorni lavorativi. La rinuncia deve essere rispettata per almeno 12 mesi prima di poter chiedere al consumatore di riconsiderare.
7. Ho bisogno di una pagina "Non vendere" se la mia attività non si trova in California?
La posizione della tua attività non ha importanza. Se servi residenti in California e soddisfi le soglie del CCPA, devi conformarti. Poiché la maggior parte dei siti web è accessibile a chiunque negli Stati Uniti, ciò si applica di fatto a molti proprietari di siti WordPress a livello nazionale.
8. In che modo una pagina "Non vendere" è diversa da un banner di consenso ai cookie?
Un banner di consenso ai cookie chiede il permesso prima di impostare i cookie, cosa richiesta principalmente dal GDPR per i visitatori europei. Una pagina "Non vendere" fornisce un meccanismo di rinuncia per la vendita e la condivisione dei dati, richiesta dal CCPA per i visitatori californiani. Affrontano requisiti legali diversi, ma molti siti necessitano di entrambi. WPConsent gestisce entrambi gli scenari da un unico plugin. Se sei nuovo a questo argomento, inizia con la nostra guida su cos'è il consenso ai cookie e perché è importante.
Creare la tua pagina "Non vendere" è un passo importante verso la completa conformità alla privacy.
Se ti è piaciuto questo articolo, seguici su X (precedentemente noto come Twitter). Puoi anche lasciare un commento qui sotto se hai bisogno di assistenza.
Websites store cookies to enhance functionality and personalise your experience. You can manage your preferences, but blocking some cookies may impact site performance and services.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Name
Description
Duration
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
360 days
free-pricing
Used to update the pricing page URL based on the visitor's landing for consistency.
Session
CloudFlare provides web performance and security solutions, enhancing site speed and protecting against threats.
Used by the content network, Cloudflare, to identify trusted web traffic.
session
__cf_bm
Cloudflare's bot products identify and mitigate automated traffic to protect your site from bad bots. Cloudflare places the __cf_bm cookie on End User devices that access Customer sites that are protected by Bot Management or Bot Fight Mode. The __cf_bm cookie is necessary for the proper functioning of these bot solutions.
session
__cflb
When enabling session affinity with Cloudflare Load Balancer, Cloudflare sets a __cflb cookie with a unique value on the first response to the requesting client. Cloudflare routes future requests to the same origin, optimizing network resource usage. In the event of a failover, Cloudflare sets a new __cflb cookie to direct future requests to the failover pool.
session
_cfuvid
The _cfuvid cookie is only set when a site uses this option in a Rate Limiting Rule, and is only used to allow the Cloudflare WAF to distinguish individual users who share the same IP address.
session
cf_clearance
Whether a CAPTCHA or Javascript challenge has been solved.
session
__cfseq
Sequence rules uses cookies to track the order of requests a user has made and the time between requests and makes them available via Cloudflare Rules. This allows you to write rules that match valid or invalid sequences. The specific cookies used to validate sequences are called sequence cookies.
session
cf_ob_info
The cf_ob_info cookie provides information on: The HTTP Status Code returned by the origin web server. The Ray ID of the original failed request. The data center serving the traffic
session
cf_use_ob
The cf_use_ob cookie informs Cloudflare to fetch the requested resource from the Always Online cache on the designated port. Applicable values are: 0, 80, and 443. The cf_ob_info and cf_use_ob cookies are persistent cookies that expire after 30 seconds.
session
__cfwaitingroom
The __cfwaitingroom cookie is only used to track visitors that access a waiting room enabled host and path combination for a zone. Visitors using a browser that does not accept cookies cannot visit the host and path combination while the waiting room is active.
session
cf_chl_rc_i
These cookies are for internal use which allows Cloudflare to identify production issues on clients.
session
cf_chl_rc_ni
These cookies are for internal use which allows Cloudflare to identify production issues on clients.
session
cf_chl_rc_m
These cookies are for internal use which allows Cloudflare to identify production issues on clients.
session
These cookies are needed for adding comments on this website.
Name
Description
Duration
comment_author
Used to track the user across multiple sessions.
Session
comment_author_email
Used to track the user across multiple sessions.
Session
comment_author_url
Used to track the user across multiple sessions.
Session
Easy Digital Downloads is a complete eCommerce solution for WordPress.
Name
Description
Duration
edd_items_in_cart
Stores information about the cart.
Session
edd_session_
Stores information about the current user session.
Session
These cookies are used for managing login functionality on this website.
Name
Description
Duration
wordpress_test_cookie
Used to determine if cookies are enabled.
Session
wordpress_logged_in
Used to store logged-in users.
Persistent
wordpress_sec
Used to track the user across multiple sessions.
15 days
Stripe is a payment processing platform that enables businesses to accept online payments securely and efficiently.
This cookie is used as a referral-cookie that stores the visitor’s profile – the cookie is overwritten when the visitor re-enters the website and new information on the visitor is collected and stored.
Session
_conv_s
This cookie contains an ID string on the current session. This contains non-personal information on what subpages the visitor enters – this information is used to optimize the visitor's experience.
1 day
_conv_v
This cookie is used to identify the frequency of visits and how long the visitor is on the website. The cookie is also used to determine how many and which subpages the visitor visits on a website – this information can be used by the website to optimize the domain and its subpages.
6 months
Google Analytics is a web analytics service offered by Google that tracks and reports website traffic.
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.
90 days
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga_
ID used to identify users
2 years
_ga
Used to distinguish users.
2 years
_gat
Used to throttle request rate.
1 minute
_gid
Used to distinguish users.
24 hours
__utma
Used to distinguish users.
Persistent
__utmb
Used to determine new sessions/visits.
30 minutes
__utmc
Used to determine if the user is in a new session/visit.
Session
__utmt
Used to throttle request rate.
10 minutes
__utmv
Used to store visitor-level custom variable data.
2 years
__utmz
Stores the traffic source or campaign that explains how the user reached your site.
6 months
Clarity is a web analytics service that tracks and reports website traffic.
Indicates whether MUID is transferred to ANID, a cookie used for advertising. Clarity doesn't use ANID and so this is always set to 0.
Session
CLID
Identifies the first-time Clarity saw this user on any site using Clarity.
12 months
_clsk
Connects multiple page views by a user into a single Clarity session recording.
12 months
_clck
Persists the Clarity User ID and preferences, unique to that site is attributed to the same user ID.
12 months
Track user interactions on your site with to optimize engagement and conversions.
Name
Description
Duration
_monsterinsights_uj
Stores anonymized user navigation history on the website, including visited URLs, page titles, and referrer information. It helps site owners analyze user journeys for improved site experience and analytics.
365 days
Marketing cookies are used to follow visitors to websites. The intention is to show ads that are relevant and engaging to the individual user.
Name
Description
Duration
affwp_ref
Stores the referring affiliate ID for commission attribution.
1 day
affwp_ref_visit_id
Stores the visit ID linked to the referring affiliate.
1 day
affwp_campaign
Stores the affiliate campaign name for tracking purposes.
1 day
Lindris is an email marketing platform for building subscriber lists, sending campaigns, and automating follow-up emails.