
Si vous gérez un site Web WordPress et traitez des données personnelles de visiteurs en Arabie Saoudite, vous avez probablement entendu parler de la conformité PDPL.
La loi sur la protection des données personnelles, ou PDPL, est la manière dont l'Arabie Saoudite s'assure que les informations personnelles sont traitées de manière sûre et respectueuse. En tant que propriétaire de site Web, vous devez être prudent et vous assurer que votre WordPress est conforme aux réglementations sur la confidentialité.
Quand j'ai entendu parler du PDPL pour la première fois, je dois admettre que je me suis senti un peu dépassé. Gérant mon site Web WordPress, je savais que je collectais des informations personnelles comme des e-mails et des noms, mais je n'étais pas tout à fait sûr de la manière de les gérer correctement. Mais en utilisant différents plugins et outils, la conformité PDPL est plus facile que vous ne le pensez.
Dans cet article, je vais vous guider à travers la conformité PDPL pour les sites WordPress et détailler toutes les informations. Vous pouvez cliquer sur les liens ci-dessous pour accéder à n'importe quelle section :
- Qu'est-ce que le PDPL ?
- Impact du PDPL sur les sites WordPress
- Rendre le site WordPress conforme au PDPL
- Utilisez un plugin de gestion des cookies conçu pour la PDPL
- Effectuer un audit des données du site Web
- Bloquer les cookies jusqu'à ce que les visiteurs consentent
- Configurer une bannière de consentement aux cookies
- Publiez vos politiques de confidentialité et de cookies
- Enregistrer et gérer le consentement des utilisateurs
- Implémentez les demandes de ne pas vendre
- Permettre aux utilisateurs d'effacer leurs données
- FAQ sur la conformité PDPL pour WordPress
Avis de non-responsabilité : Veuillez noter que ce guide est fourni à titre informatif uniquement. Rien sur ce site Web ne doit être considéré comme un avis juridique.
Qu'est-ce que le PDPL ?
Considérez la loi saoudienne sur la protection des données personnelles (PDPL) comme un ensemble de règles de base pour la manière dont vous collectez, stockez et utilisez les données de vos visiteurs.
Qu'il s'agisse de noms, d'e-mails ou de tout autre détail personnel, le PDPL garantit que ces informations sont protégées et que les utilisateurs en ont le contrôle. Si vous ne respectez pas ces règles, non seulement vous pourriez perdre la confiance de vos visiteurs, mais vous pourriez également faire face à de lourdes amendes.
Une autre chose à retenir est que le PDPL s'applique non seulement aux entreprises en Arabie Saoudite, mais aussi à toute personne traitant des données de résidents saoudiens. Ainsi, même si vous gérez votre site Web WordPress depuis un autre endroit, si vous avez des visiteurs d'Arabie Saoudite, ces règles sont importantes.
Se conformer au PDPL peut sembler intimidant, mais il s'agit avant tout de respecter la vie privée de vos visiteurs et d'établir la confiance. De plus, cela vous évite des amendes potentielles à l'avenir.
Impact du PDPL sur les sites WordPress
Si quelqu'un ne respecte pas la PDPL en Arabie Saoudite, il peut s'exposer à des amendes et des sanctions importantes.
Les amendes administratives maximales peuvent atteindre 5 millions de riyals saoudiens (environ 1,3 million de dollars US) par infraction.
Outre les sanctions financières, il existe également des conséquences pénales potentielles, y compris des peines d'emprisonnement pouvant aller jusqu'à deux ans pour des violations graves telles que la divulgation illégale ou l'utilisation abusive de données personnelles sensibles. Les récidives peuvent entraîner le doublement des amendes, et dans les cas graves, les tribunaux peuvent confisquer les fonds obtenus par des violations.
Vous pourriez également encourir jusqu'à deux ans de prison et des amendes de 3 millions de riyals saoudiens (environ 800 000 dollars US) pour des infractions pénales spécifiques, telles que la divulgation ou la publication de données personnelles sensibles dans le but de nuire à la personne concernée ou pour un gain personnel.
Maintenant, qu'est-ce que cela signifie pour votre site WordPress ? Voici la répartition :
- Premièrement, vous devez savoir exactement quelles données personnelles vous collectez. Est-ce via les formulaires de contact, les inscriptions à la newsletter ou les commentaires ?
- Ensuite, obtenez le consentement clair de vos visiteurs. Cela signifie que votre site doit disposer d'un moyen simple d'obtenir leur permission avant de collecter des données.
- Il est également très important de garder ces données en sécurité. Cela signifie utiliser des plugins de sécurité, HTTPS et limiter l'accès aux données sur votre site.
- Soyez prêt à l'imprévu. En cas de violation de données, la PDPL vous oblige à agir rapidement, à notifier les parties concernées et à résoudre les problèmes rapidement.
- Enfin, soyez toujours transparent. Indiquez à vos visiteurs comment leurs données sont utilisées et donnez-leur la possibilité de gérer leurs informations s'ils le souhaitent.
Cela dit, examinons comment vous pouvez rendre votre site WordPress conforme à la PDPL.
Rendre le site WordPress conforme au PDPL
Rendre votre site WordPress conforme à la loi sur la protection des données personnelles (PDPL) ne doit pas être compliqué une fois que vous connaissez les bons outils et les bonnes étapes à suivre.
Voici un guide simple pour vous aider à répondre aux exigences de la PDPL et à mettre en œuvre la conformité efficacement sur votre site Web WordPress.
Commençons...
1. Utilisez un plugin de gestion des cookies conçu pour le PDPL
Pour se conformer aux règles de la PDPL, vous avez besoin d'un plugin fiable qui gère automatiquement le consentement aux cookies, mais vous permet de tout personnaliser pour qu'il corresponde à votre site.
La gestion manuelle des cookies et des consentements est longue et technique, donc un plugin comme WPConsent est un excellent choix. C'est un puissant gestionnaire de consentement aux cookies pour WordPress qui s'occupe du blocage des cookies, des bannières de consentement, des journaux de consentement, et plus encore.
Ce qui rend WPConsent si génial, c'est qu'il est auto-hébergé. Cela signifie que vos données restent toujours sous votre contrôle. De plus, il fonctionne sur un nombre illimité de pages, contrairement à certains services qui facturent en fonction du trafic ou du nombre de vues de pages.
De plus, le plugin offre un assistant d'installation facile pour vous guider étape par étape. Il prend également en charge la géolocalisation, ce qui signifie que vous pouvez définir des règles de conformité PDPL spécifiques pour les visiteurs d'Arabie Saoudite en quelques clics.
2. Effectuez un audit des données du site Web
Avant d'ajouter des consentements, vous devez savoir quels cookies et scripts de suivi votre site utilise. Cela permet de s'assurer que vous obtenez la permission des visiteurs avant de stocker ou de traiter leurs données, comme l'exige la PDPL.
WPConsent simplifie cet audit grâce à son scanner intégré. Allez simplement dans WPConsent » Scanner dans votre tableau de bord et cliquez sur « Scanner votre site web » pour trouver tous les cookies et scripts, même sur des pages spécifiques comme les pages de paiement ou de contact.
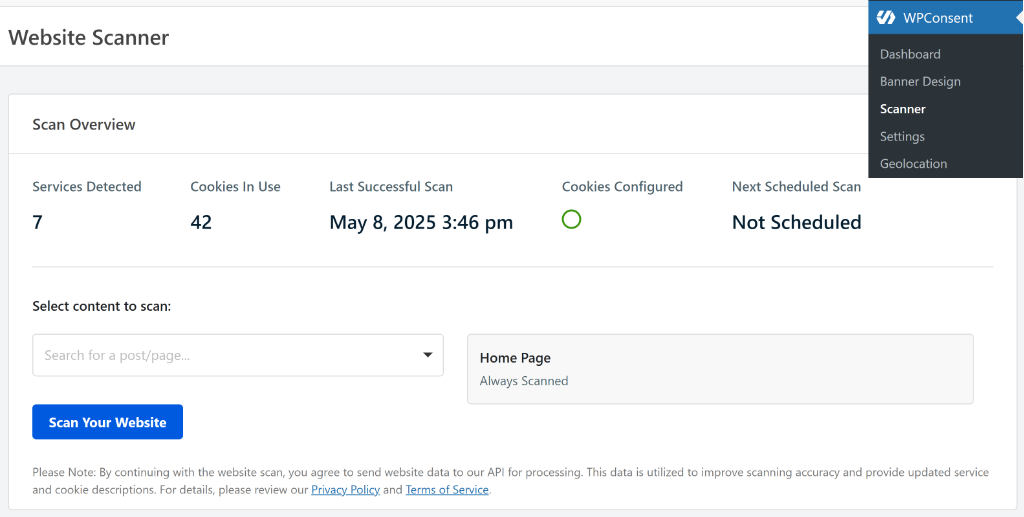
Le plugin organise les cookies détectés en catégories telles que Essentiels, Analytiques et Marketing pour vous aider à comprendre clairement leurs objectifs.
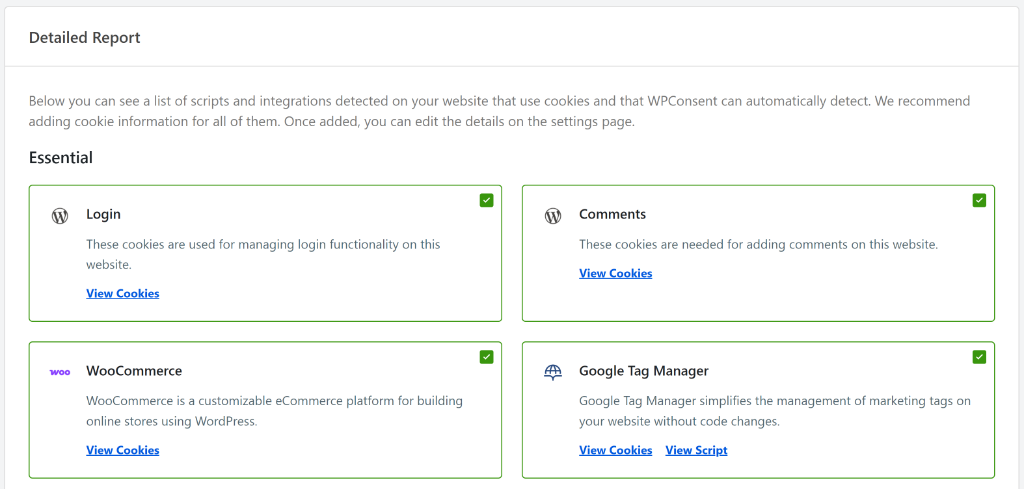
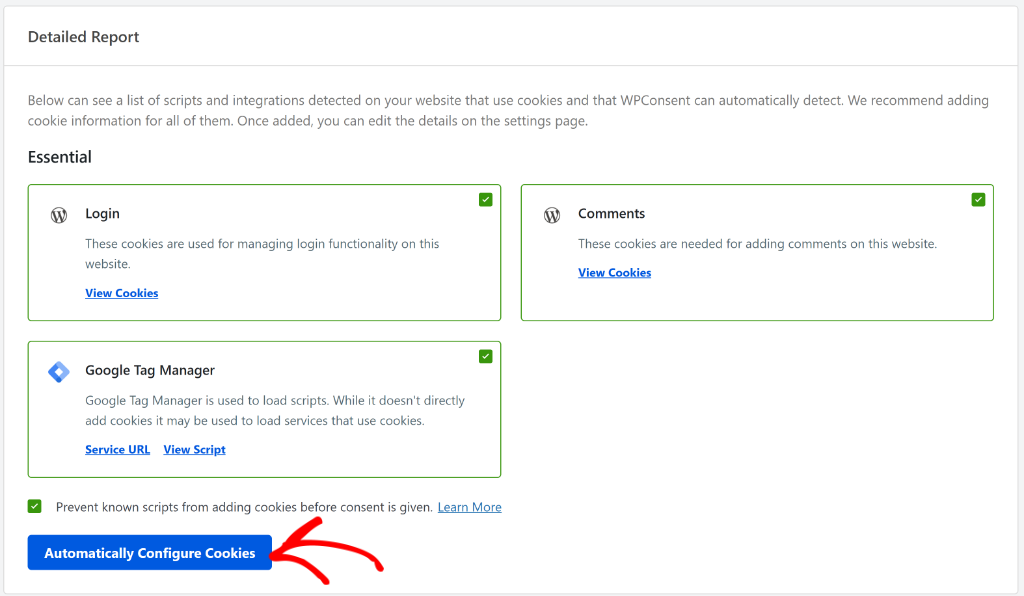
Faites simplement défiler vers le bas jusqu'à la section Rapport détaillé et voyez tous les services qui ajoutent des cookies à votre site.
Si vous souhaitez en savoir plus, consultez notre guide sur comment trouver les cookies utilisés par votre site WordPress.
3. Bloquez les cookies jusqu'à ce que les visiteurs consentent
Une fois la liste des cookies prête, l'étape suivante consiste à empêcher le chargement de tout cookie ou script avant que les utilisateurs n'aient donné leur consentement.
WPConsent automatise ce processus grâce à sa fonction de blocage de scripts, sans intervention manuelle. Activez simplement l'option « Empêcher les scripts connus d'ajouter des cookies avant que le consentement ne soit donné » pour bloquer les cookies de scripts connus avant leur exécution et cliquez sur Configurer automatiquement les cookies.
Pour plus de détails, vous pouvez consulter notre guide sur comment bloquer les cookies tiers dans WordPress.
Vous pouvez également ajouter manuellement les cookies manquants depuis la bibliothèque de WPConsent et bloquer les scripts personnalisés.
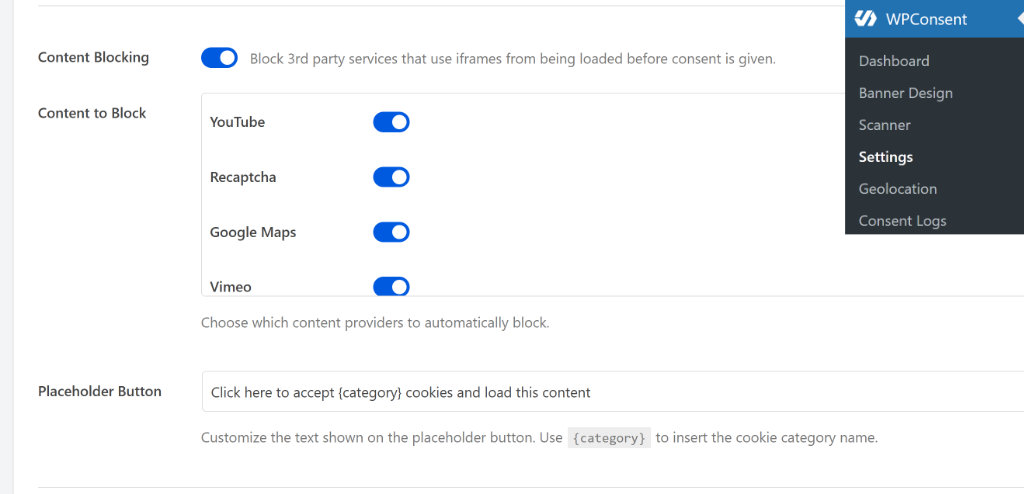
WPConsent offre également une fonctionnalité de blocage de contenu qui empêche le chargement de contenu intégré comme les vidéos YouTube, les Google Maps ou reCAPTCHA jusqu'à ce qu'un visiteur donne son consentement.
4. Configurez une bannière de consentement aux cookies
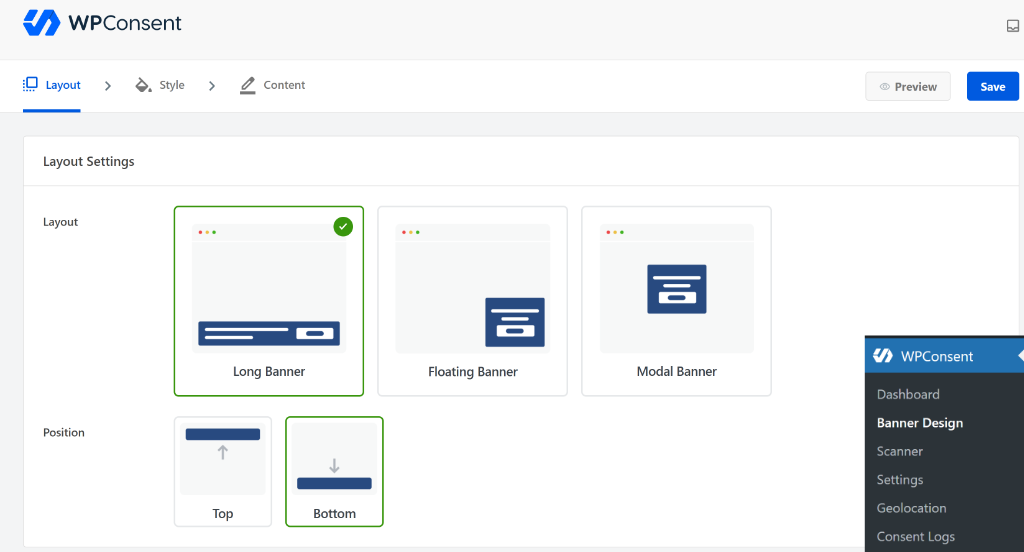
Ensuite, vous avez besoin d'une bannière de consentement aux cookies claire et attrayante que les visiteurs voient immédiatement.
WPConsent propose des modèles de bannières personnalisables qui correspondent à l'apparence de votre site. Vous pouvez ajuster les couleurs, les polices, les styles de boutons et le texte pour maintenir une image de marque cohérente.
Pour des instructions étape par étape, veuillez consulter notre guide sur comment créer une bannière de consentement aux cookies dans WordPress.
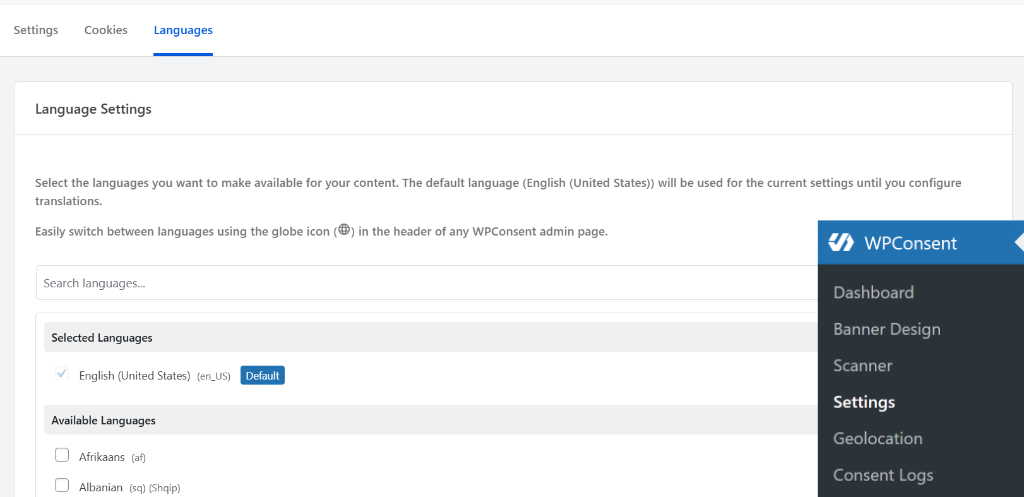
Le meilleur avantage de l'utilisation de WPConsent est qu'il prend en charge plusieurs langues. Ainsi, vous pouvez afficher le message de consentement en arabe ou en anglais. De cette façon, vos visiteurs peuvent voir la bannière de consentement aux cookies dans la langue de leur choix.
Vous pouvez suivre notre guide sur comment configurer des bannières de consentement aux cookies multilingues pour plus de détails.
5. Publiez vos politiques de confidentialité et de cookies
Le RGPD exige la transparence, votre site doit donc expliquer clairement quelles données vous collectez, comment elles sont utilisées et comment vous les protégez.
Une excellente façon de procéder est de créer une politique de confidentialité et une politique de cookies, et de les ajouter à votre site où tout le monde peut y accéder. Cela permet de renforcer la confiance et de maintenir votre site entièrement conforme au RGPD.
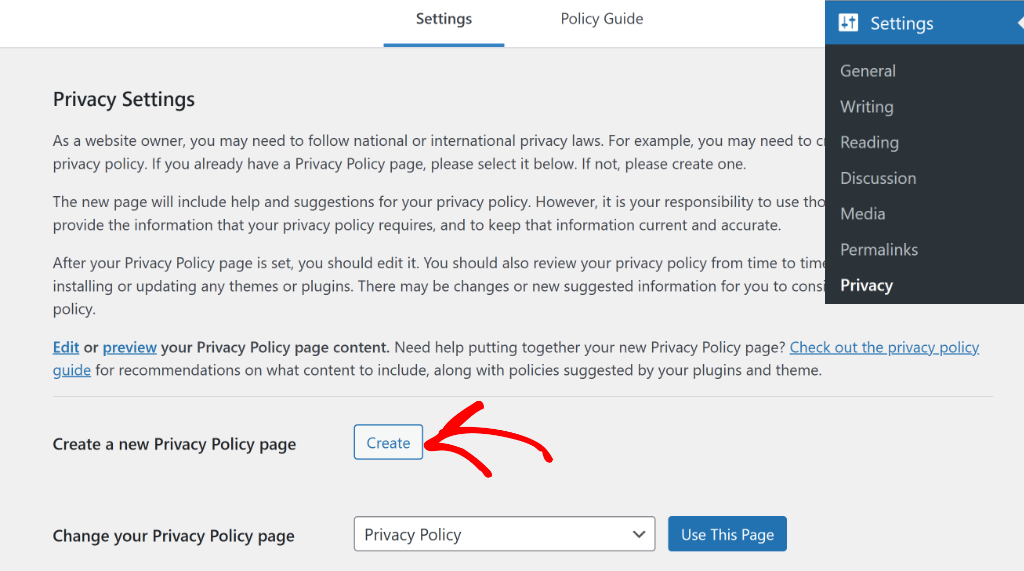
Pour commencer, vous pouvez utiliser l'outil intégré de politique de confidentialité de WordPress. Accédez simplement à Paramètres » Confidentialité depuis le tableau de bord WordPress et cliquez sur le bouton « Créer » pour configurer une déclaration de confidentialité adaptée à votre site.
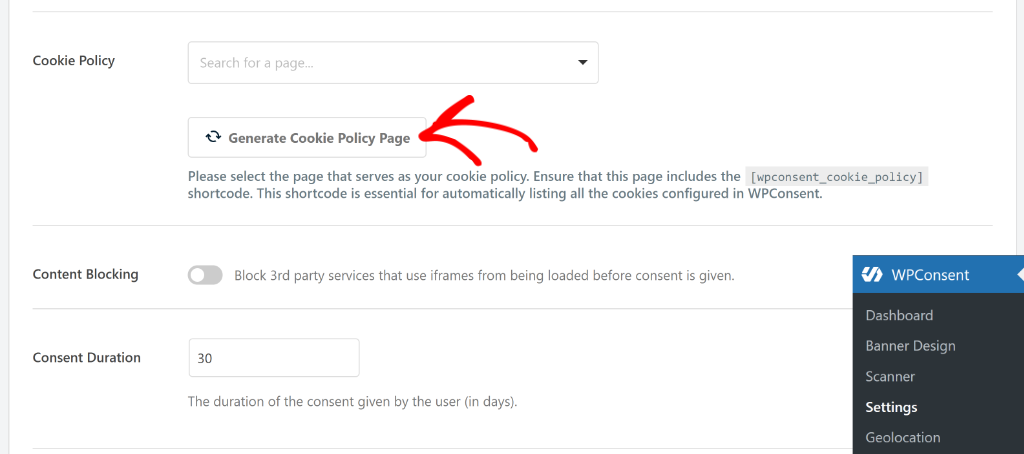
En plus de cela, vous devriez également ajouter une page de politique de cookies qui liste tous les cookies utilisés et leurs objectifs. WPConsent peut générer automatiquement cette page pour vous en analysant les cookies de votre site.
Rendez-vous simplement sur WPConsent » Paramètres depuis le tableau de bord WordPress et trouvez la section Politique de cookies. De là, vous pouvez cliquer sur le bouton « Générer la page de politique de cookies ». Le plugin analysera votre site pour identifier les cookies et créera automatiquement une page les répertoriant.
Vous trouverez plus de détails dans notre guide sur comment créer une politique de cookies dans WordPress.
6. Enregistrez et gérez le consentement des utilisateurs
La LDPD exige que vous conserviez des enregistrements sur quand et comment les utilisateurs donnent leur consentement.
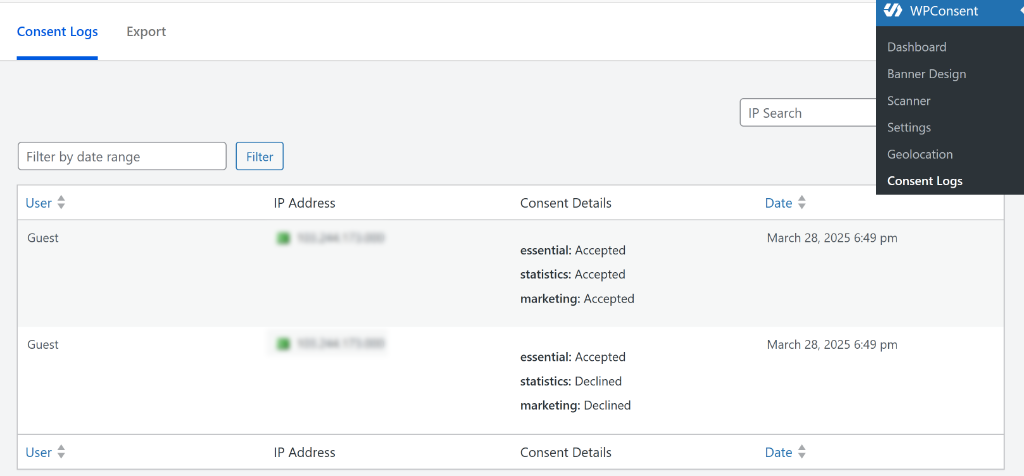
WPConsent enregistre ces informations automatiquement. Vous pouvez examiner tous les consentements des utilisateurs dans votre tableau de bord WordPress et exporter les données sous forme de fichiers CSV pour vos dossiers ou pour fournir une preuve si nécessaire.
Pour commencer, vous pouvez aller sur WPConsent » Journaux de consentement depuis votre tableau de bord WordPress. Ensuite, vous verrez l'historique complet des données de consentement collectées depuis l'activation du plugin.
Pour en savoir plus, vous voudrez peut-être consulter notre guide sur comment gérer les données de consentement aux cookies dans WordPress.
7. Implémentez les demandes de ne pas vendre
La Loi sur la protection des données personnelles (LDPD) accorde aux utilisateurs le droit de retirer leur consentement au traitement de leurs données personnelles à tout moment.
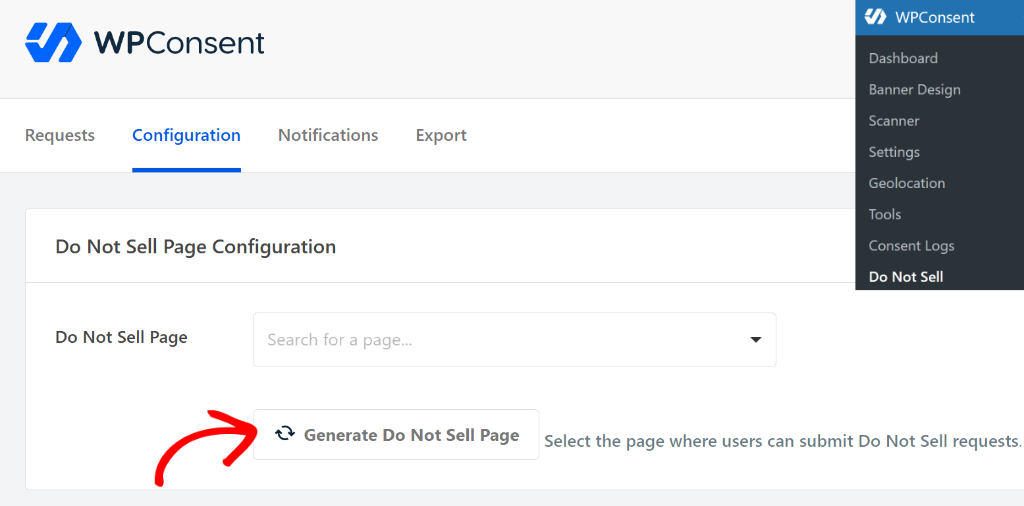
C'est là que le module complémentaire Ne pas vendre de WPConsent s'avère utile. Il permet à vos visiteurs de soumettre facilement leurs demandes à l'aide d'un formulaire. De plus, vous pouvez visualiser et gérer ces demandes directement depuis votre backend WordPress sans tracas.
Pour plus de détails, veuillez consulter notre guide sur comment gérer les demandes de ne pas vendre dans WordPress.
8. Permettez aux utilisateurs d'effacer leurs données
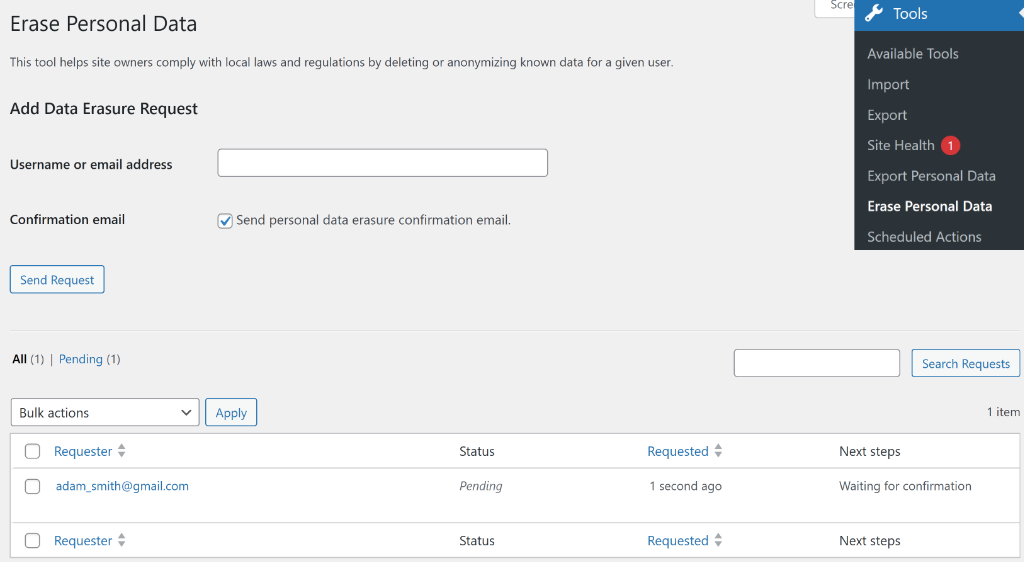
En vertu de la LDPD, les utilisateurs ont le droit de demander la suppression de leurs données personnelles. En tant que propriétaire d'un site Web WordPress, vous devrez satisfaire à ces demandes si un visiteur demande la suppression de ses données.
Le mieux est que WordPress prend cela en charge nativement. Allez simplement dans Outils » Effacer les données personnelles dans votre tableau de bord pour traiter rapidement les demandes de suppression de données et rester en conformité.
FAQ sur la conformité PDPL pour WordPress
1. Qu'est-ce que la LDPD et pourquoi dois-je m'y conformer ?
La PDPL est la loi sur la protection des données personnelles applicable en Arabie saoudite qui régit la manière dont les données personnelles doivent être collectées, traitées et protégées. Si votre site WordPress collecte des données auprès d'utilisateurs en Arabie saoudite, vous devez vous conformer à la PDPL pour éviter les sanctions légales et établir une relation de confiance avec votre public.
2. Quels types de données personnelles sont protégés par la LDPD ?
La PDPL protège toute information permettant d'identifier un individu, y compris les noms, les adresses e-mail, les adresses IP, les adresses physiques, les informations sur la santé et même le comportement de navigation via les cookies.
3. Quels sont les droits clés des utilisateurs en vertu de la LDPD ?
Les utilisateurs ont le droit d'être informés de la collecte de données, d'accéder à leurs données, de demander des corrections, de s'opposer au traitement, de retirer leur consentement et de demander la suppression ou la portabilité de leurs données personnelles.
4. Comment rendre mon site Web WordPress conforme à la LDPD ?
Commencez par effectuer un audit des données, créez des politiques de confidentialité et de cookies claires, mettez en œuvre des bannières de consentement aux cookies qui obtiennent un consentement explicite, bloquez les traqueurs tiers jusqu'au consentement, conservez des journaux des consentements des utilisateurs et fournissez des mécanismes permettant aux utilisateurs de gérer leurs droits sur les données. L'utilisation de plugins comme WPConsent simplifie bon nombre de ces étapes.
J'espère que cet article vous a aidé à en apprendre davantage sur la conformité LDPD pour les sites Web WordPress. Vous voudrez peut-être également consulter notre guide sur la conformité LGPD WordPress et un guide pour débutants sur le consentement aux cookies de Google Analytics.
Si cet article vous a plu, suivez-nous sur X (anciennement Twitter). Vous pouvez également laisser un commentaire ci-dessous si vous avez besoin d'aide.
