
Au cours des derniers mois, notre équipe a reçu des e-mails d'utilisateurs WordPress posant des questions sur la directive ePrivacy.
La plupart des gens connaissent le RGPD à ce stade, mais la directive ePrivacy est le règlement qui vous indique spécifiquement quoi faire concernant les cookies.
La confusion est compréhensible. Il existe plusieurs lois européennes sur la protection de la vie privée qui semblent se chevaucher, et les noms n'aident pas.
Mais voici ce que vous devez savoir : si vous avez des visiteurs européens et que vous utilisez une forme de suivi sur votre site, la directive ePrivacy s'applique à vous. Et comprendre ce qu'elle exige n'est pas aussi compliqué que le jargon juridique le fait paraître.
Dans cet article, je vais vous montrer ce qu'est la directive ePrivacy et ce que les propriétaires de WordPress doivent savoir. Vous pouvez utiliser les liens ci-dessous pour accéder à la section de votre choix.
- Qu'est-ce que la directive ePrivacy ?
- En quoi la directive ePrivacy diffère-t-elle du RGPD
- Ce que la directive ePrivacy exige pour votre site Web
- Rendez votre site conforme à la directive ePrivacy
- Utiliser un plugin de gestion des cookies WordPress
- Analysez votre site pour les cookies et les scripts de suivi
- Bloquez les cookies non essentiels avant le consentement
- Configurer une bannière de consentement aux cookies
- Ajouter une page de politique de cookies
- Conservez les enregistrements du consentement des utilisateurs
- Cookies courants nécessitant un consentement
- Le règlement ePrivacy : ce qui arrive
- FAQ sur la directive ePrivacy
Avis de non-responsabilité : Veuillez noter que ce guide est fourni à titre informatif uniquement. Rien sur ce site Web ne doit être considéré comme un avis juridique.
Qu'est-ce que la directive ePrivacy ?
La directive ePrivacy est une loi européenne de 2002, mise à jour en 2009, qui régit spécifiquement les communications électroniques. Alors que le RGPD couvre les données personnelles de manière générale, l'ePrivacy se concentre sur des éléments tels que les cookies, le marketing par e-mail et la confidentialité des communications.
Quand les gens parlent de « la loi sur les cookies », c'est à cela qu'ils font référence. La directive ePrivacy est le règlement qui stipule que vous ne pouvez pas simplement déposer des cookies de suivi sur le navigateur de quelqu'un sans demander d'abord. C'est pourquoi chaque site Web que vous visitez affiche désormais une bannière de cookies.
La raison pour laquelle le RGPD et l'ePrivacy s'appliquent aux cookies est qu'ils abordent le même problème sous des angles différents. Le RGPD stipule que vous avez besoin d'une base juridique pour traiter des données personnelles, et les cookies de suivi collectent des données personnelles.
L'ePrivacy stipule que vous avez besoin du consentement avant de stocker ou d'accéder à des informations sur l'appareil de quelqu'un, ce que font exactement les cookies. Les deux lois s'appliquent donc, et la conformité à l'une ne signifie pas automatiquement que vous êtes conforme à l'autre.
Maintenant, examinons la différence entre la directive ePrivacy et le RGPD.
En quoi la directive ePrivacy diffère-t-elle du RGPD
La relation entre ces deux lois est confuse pour beaucoup de gens, alors clarifions.
Le RGPD est un règlement, ce qui signifie qu'il s'applique directement dans tous les États membres de l'UE de la même manière. L'ePrivacy est une directive, ce qui signifie que chaque pays de l'UE la met en œuvre par le biais de sa propre loi nationale.
C'est pourquoi vous pouvez entendre parler de la CNIL en France, du TTDSG en Allemagne ou du Garante en Italie. Ils mettent tous en œuvre la directive ePrivacy, mais avec quelques variations locales.
Le résultat pratique est que si l'exigence principale, le consentement avant les cookies non essentiels, est la même partout, la mise en application et les interprétations spécifiques varient selon les pays.
La France a été particulièrement agressive dans l'application des règles relatives aux cookies. L'Allemagne exige un consentement très explicite. Les Pays-Bas ont une application stricte. Si votre site a des visiteurs de plusieurs pays de l'UE, viser l'interprétation la plus stricte vous protège partout.
Ce que la directive ePrivacy exige pour votre site Web
L'exigence principale est simple : avant de placer des cookies non essentiels sur l'appareil d'un visiteur, vous avez besoin de son consentement.
Et le consentement selon la directive ePrivacy signifie la même chose que selon le RGPD. Quelqu'un doit accepter activement. Il doit savoir à quoi il consent. Et il doit pouvoir changer d'avis plus tard.
Cela signifie quelques éléments dont vous aurez besoin sur votre site :
- Votre site utilise-t-il des cookies ? Vous devez montrer aux visiteurs une explication claire des cookies que vous utilisez et pourquoi. C'est là qu'afficher une politique de cookies est utile.
- Les utilisateurs peuvent-ils accepter/refuser les cookies ? Vous devez leur donner un choix réel, où accepter et refuser sont également faciles.
- Pouvez-vous bloquer les cookies non essentiels avant le consentement ? C'est la partie que de nombreux sites font mal. Vous devez réellement bloquer l'exécution des cookies non essentiels jusqu'à ce que quelqu'un consente. Le simple fait d'afficher une bannière pendant que vos outils d'analyse et de marketing suivent déjà n'est pas conforme.
D'un autre côté, il y a des exceptions. Les cookies strictement nécessaires ne nécessitent pas de consentement car votre site ne peut pas fonctionner sans eux. Si quelqu'un met quelque chose dans un panier, vous avez besoin d'un cookie pour s'en souvenir.
De même, si quelqu'un se connecte, vous avez besoin d'un cookie pour le maintenir connecté. Ces cookies essentiels sont acceptables sans consentement. Mais dès que vous ajoutez Google Analytics, le Pixel Facebook, ou tout suivi tiers, ceux-ci nécessitent un consentement avant de pouvoir s'exécuter.
Maintenant, regardons comment vous pouvez vous conformer à la directive ePrivacy dans WordPress.
Rendez votre site conforme à la directive ePrivacy
Si vous gérez un site WordPress avec des visiteurs de l'UE, voici ce que vous devez faire.
Vous avez besoin d'un système de consentement aux cookies. Cela signifie une bannière ou une fenêtre contextuelle qui apparaît lorsque quelqu'un visite pour la première fois, expliquant que vous utilisez des cookies et lui donnant un choix réel d'accepter ou de refuser. Vous devez également bloquer vos scripts de suivi jusqu'à ce que le consentement soit donné.
Ensuite, vous devez permettre aux visiteurs de changer d'avis. Habituellement, cela signifie un lien dans votre pied de page pour accéder aux préférences des cookies. Si quelqu'un a accepté les cookies la semaine dernière et souhaite maintenant retirer ce consentement, il devrait pouvoir le faire facilement.
Et vous devriez conserver des enregistrements du consentement. Si un régulateur vous demande comment vous gérez le consentement, avoir une documentation aide. La plupart des outils de consentement gèrent cela automatiquement.
Voici comment vous pouvez implémenter tout cela sur votre site Web WordPress.
1. Utilisez un plugin de gestion des cookies WordPress
La directive ePrivacy exige que vous donniez aux visiteurs des informations claires sur les cookies et obteniez leur consentement avant que tout cookie non essentiel ne soit placé. La gestion manuelle est sujette aux erreurs, vous voudrez donc un plugin qui gère automatiquement l'aspect technique.
C'est pourquoi je recommande d'utiliser WPConsent pour ce processus. C'est le meilleur plugin de gestion du consentement aux cookies pour WordPress, gérant la gestion du consentement, le blocage des cookies, les bannières de consentement, les journaux de consentement, et plus encore, qui correspondent tous directement aux exigences de la directive ePrivacy.
Ce qui différencie WPConsent des autres solutions SaaS de notification de cookies, c'est qu'il s'agit d'un plugin de consentement aux cookies WordPress auto-hébergé. Cela signifie que vous gardez le contrôle total de vos données et pouvez l'exécuter sur un nombre illimité de pages ou de vues de pages, contrairement à d'autres logiciels de cookies qui facturent en fonction du volume de trafic.
Le plugin est très facile à configurer et à utiliser, offrant un assistant d'installation qui vous guide à travers chaque étape de la configuration.
Vous pouvez commencer avec WPConsent Pro, qui comprend des fonctionnalités avancées telles qu'une bibliothèque de services pré-construite, une prise en charge multilingue, des règles de géolocalisation et un module complémentaire Do Not Sell. Il existe également une version gratuite WPConsent Lite disponible.
2. Analysez votre site à la recherche de cookies et de scripts de suivi
Avant de pouvoir vous conformer à la directive ePrivacy, vous devez savoir exactement quels cookies votre site utilise. La directive exige que vous divulguiez ces informations aux utilisateurs avant qu'ils ne consentent, de sorte qu'un audit précis des cookies est une première étape essentielle.
WPConsent comprend un scanner intégré qui détecte automatiquement les cookies et les scripts de suivi sur votre site. Pendant l'assistant d'installation, WPConsent effectuera un scan initial. Vous pouvez également l'exécuter manuellement en allant dans WPConsent » Scanner dans votre tableau de bord WordPress et en cliquant sur Scanner votre site web.
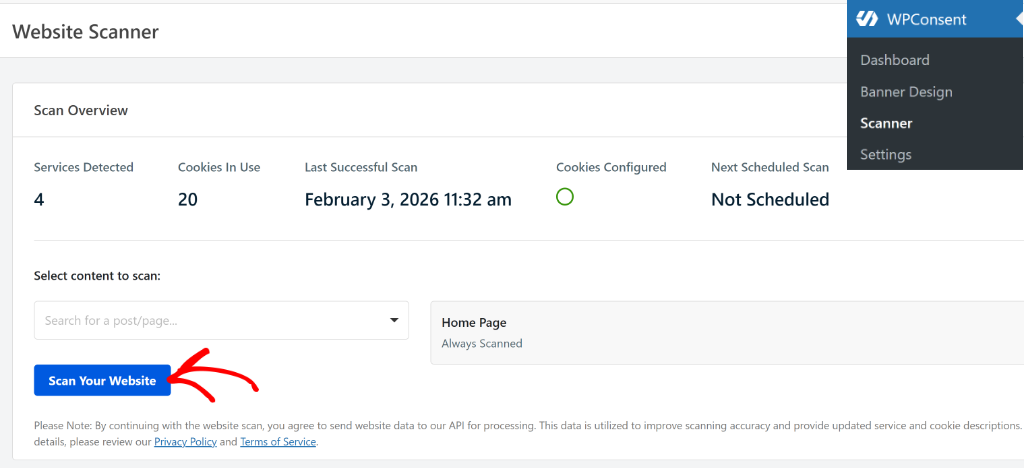
Par défaut, le plugin scanne votre page d'accueil, mais vous pouvez sélectionner des pages supplémentaires, telles que votre page de paiement, votre page de contact ou votre panier, pour vous assurer qu'aucun cookie n'est manqué.
Une fois le scan terminé, vous verrez un rapport détaillé avec les cookies organisés par catégorie. En vertu de la directive ePrivacy, cette catégorisation est particulièrement importante :
- Cookies essentiels — ceux-ci sont exemptés des exigences de consentement, car ils sont essentiels au fonctionnement du site (comme les cookies de session, les cookies du panier d'achat).
- Cookies statistiques — ceux-ci nécessitent un consentement préalable avant d'être placés (comme Google Analytics).
- Cookies marketing — ceux-ci nécessitent un consentement préalable et explicite avant d'être placés (comme Facebook Pixel).
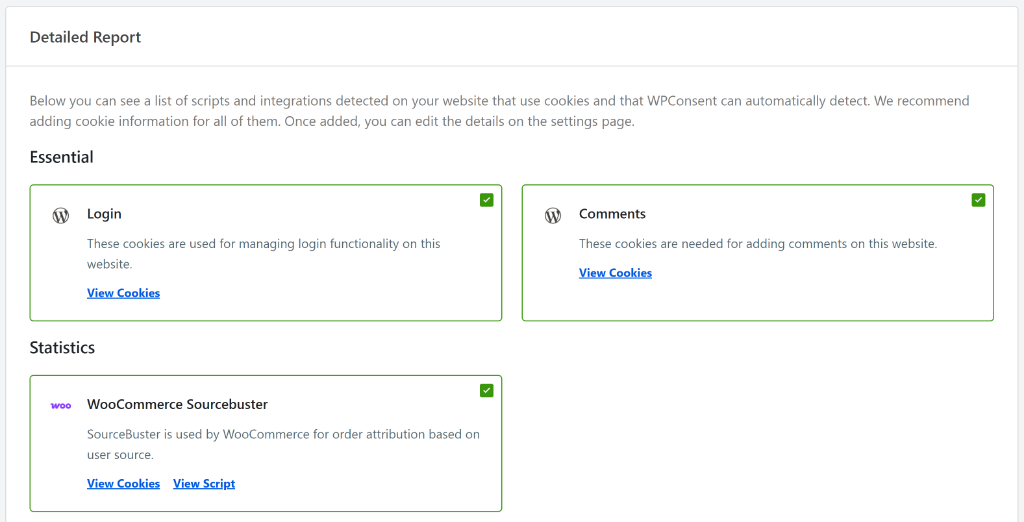
WPConsent catégorise automatiquement les cookies détectés dans ces groupes, ce qui permet de voir facilement en un coup d'œil ce qui nécessite un consentement.
3. Bloquez le chargement des cookies non essentiels avant le consentement
C'est l'exigence technique la plus critique de la directive ePrivacy : les cookies non essentiels ne doivent pas être placés sur l'appareil d'un visiteur tant qu'il n'a pas donné son consentement actif.
Les cases pré-cochées ou le consentement implicite ne suffisent pas. Le consentement de l'utilisateur doit être une action claire et affirmative. WPConsent gère cela automatiquement grâce à sa fonctionnalité de blocage de scripts, qui empêche le chargement des scripts non essentiels jusqu'à ce que le visiteur ait explicitement consenti.
Configurer automatiquement le blocage des cookies
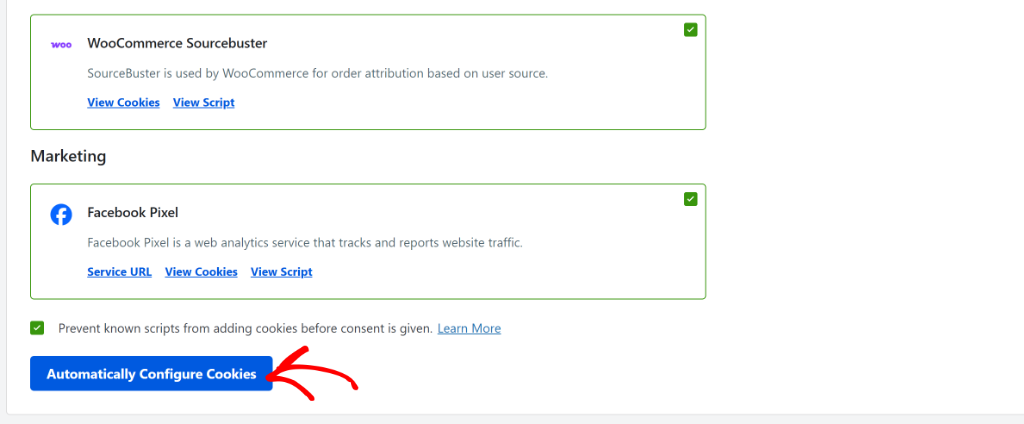
Dans la section Rapport détaillé, faites défiler jusqu'en bas et assurez-vous que la case « Empêcher les scripts connus d'ajouter des cookies avant que le consentement ne soit donné » est cochée.
Cliquez ensuite sur le bouton Configurer automatiquement les cookies. Cela garantit que les scripts d'analyse, de publicité et autres scripts non essentiels sont retenus jusqu'à ce que le consentement soit accordé.
Pour plus de détails, veuillez consulter notre guide sur comment bloquer les cookies tiers dans WordPress.
Bloquer le contenu intégré avant le consentement
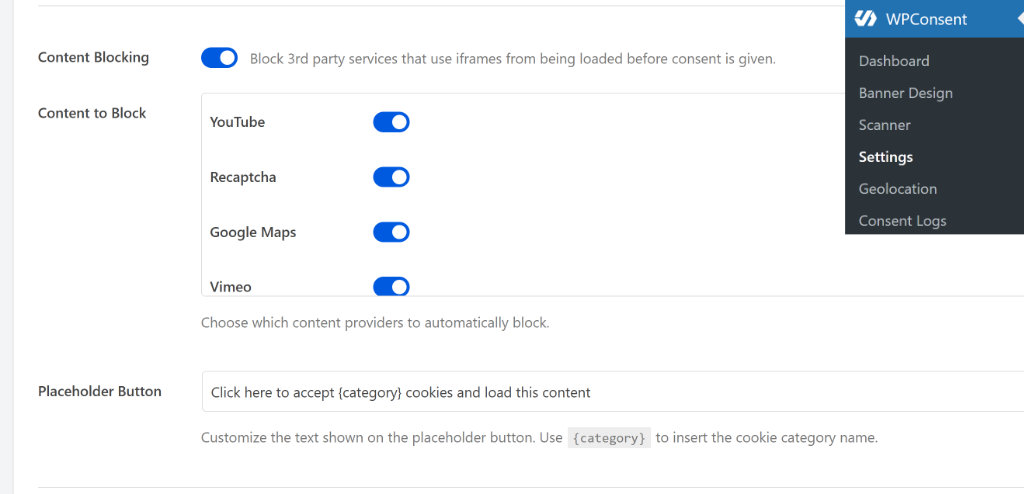
La directive ePrivacy s'applique également au contenu tiers intégré tel que les vidéos YouTube, Google Maps et reCAPTCHA, qui peuvent tous définir des cookies dès leur chargement.
La fonctionnalité de blocage de contenu de WPConsent empêche le chargement de ces iframes jusqu'à ce qu'un visiteur donne son consentement. Par exemple, une vidéo YouTube affichera un espace réservé au lieu de se charger, et ne sera lue qu'une fois que le visiteur aura cliqué pour accepter ou aura consenti via la bannière de cookies.
4. Configurez une bannière de consentement aux cookies
En vertu de la directive ePrivacy, votre bannière de consentement doit répondre à des exigences spécifiques pour être valide :
- Le consentement doit être librement donné — refuser les cookies doit être aussi facile que de les accepter.
- Le consentement doit être éclairé — les visiteurs doivent savoir à quoi ils consentent avant d'accepter.
- Le consentement doit être spécifique — les utilisateurs doivent pouvoir accepter ou refuser différentes catégories de cookies séparément.
- Le consentement doit être une action affirmative claire — les cases pré-cochées ou le « consentement par défilement » ne sont pas valides.
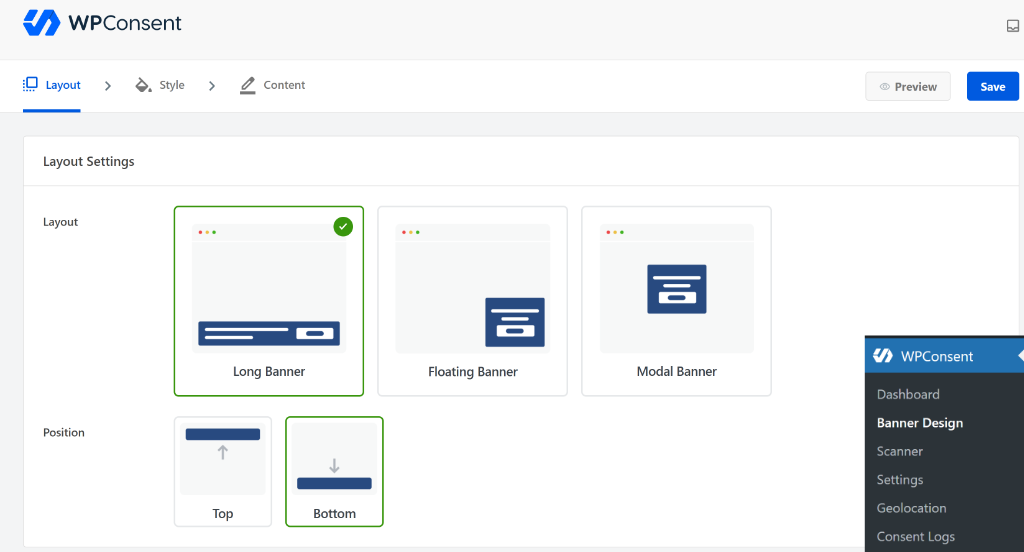
WPConsent permet de créer facilement une bannière qui satisfait à toutes ces exigences. Il propose plusieurs modèles prédéfinis (bannière longue, bannière flottante et bannière modale) que vous pouvez positionner en haut ou en bas de la page.
De manière critique, assurez-vous que votre bannière inclut :
- Un bouton clair Accepter pour tous les cookies non essentiels.
- Un bouton Refuser ou Rejeter tout aussi proéminent. C'est une exigence clé de la directive ePrivacy que de nombreux sites ne respectent pas.
- Une option Gérer les préférences pour que les visiteurs puissent consentir à certaines catégories de cookies mais pas à d'autres.
Vous pouvez personnaliser la couleur d'arrière-plan, la couleur du texte, le style des boutons et les messages de la bannière pour qu'ils correspondent à l'image de marque de votre site.
Pour en savoir plus, veuillez consulter notre guide détaillé sur comment créer une bannière de consentement aux cookies dans WordPress.
WPConsent prend également en charge les bannières multilingues, particulièrement utiles si votre site s'adresse à des visiteurs de plusieurs pays. Vous pouvez utiliser la fonctionnalité de traduction automatique alimentée par l'IA pour afficher la bannière de cookies et les paramètres dans la langue maternelle de vos visiteurs.
5. Ajoutez une page de politique de cookies
La directive ePrivacy exige que vous fournissiez aux utilisateurs des informations claires et accessibles sur les cookies utilisés par votre site avant qu'ils ne donnent leur consentement. Une page dédiée de politique de cookies répond à cette exigence.
Votre politique de cookies doit couvrir :
- Quels cookies votre site utilise et leurs noms.
- Le but de chaque cookie (strictement nécessaire, analytique, marketing, etc.).
- Si les cookies sont des cookies propriétaires ou tiers.
- La durée de vie de chaque cookie (session vs persistant).
- Comment les utilisateurs peuvent retirer leur consentement à tout moment.
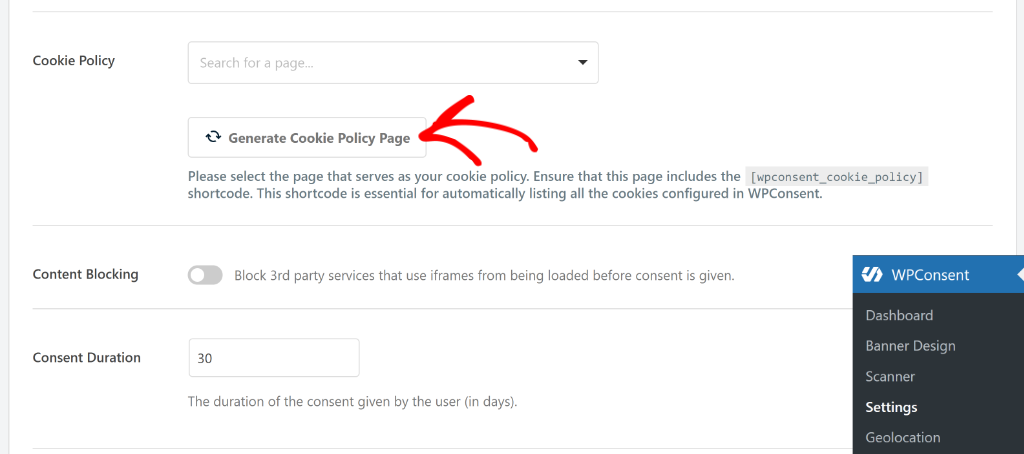
WPConsent rend cela facile. Allez dans WPConsent » Paramètres, faites défiler jusqu'à la section Politique de cookies, et cliquez sur Générer une page de politique de cookies. Le plugin créera automatiquement une page listant tous les cookies détectés lors du scan, vous faisant gagner un temps considérable.
Vous devriez également vous assurer que votre Politique de confidentialité existante mentionne votre utilisation des cookies et renvoie à la politique de cookies.
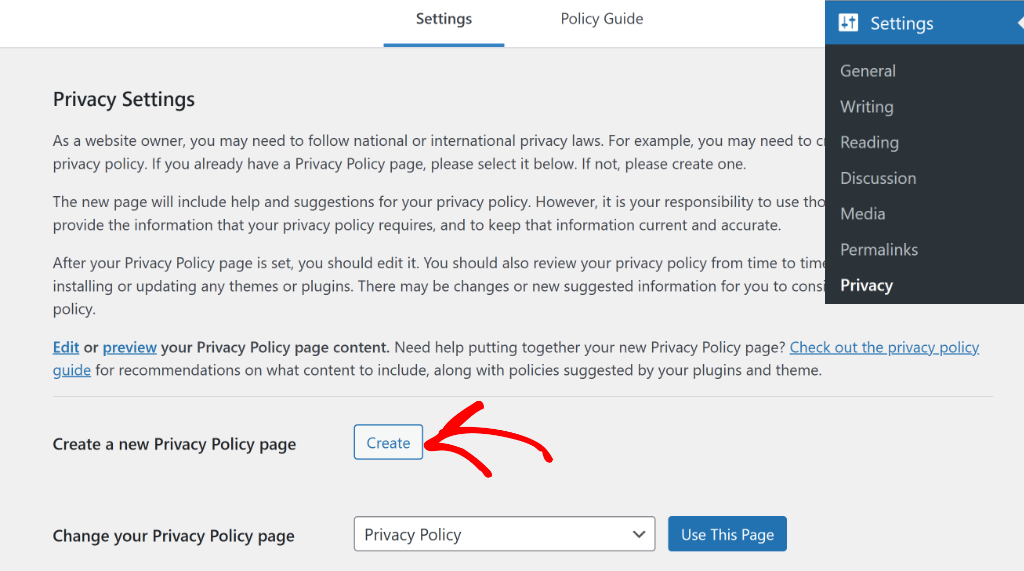
WordPress inclut un outil de politique de confidentialité intégré sous Paramètres » Confidentialité qui fournit un modèle de départ que vous pouvez personnaliser.
6. Tenez des registres du consentement des utilisateurs
Bien que la tenue de registres du consentement soit plus explicitement soulignée dans le RGPD, elle est également considérée comme une meilleure pratique dans le cadre de la directive ePrivacy. Et dans de nombreuses juridictions, les régulateurs s'attendent à ce que vous puissiez démontrer qu'un consentement valide a été recueilli en cas de contestation.
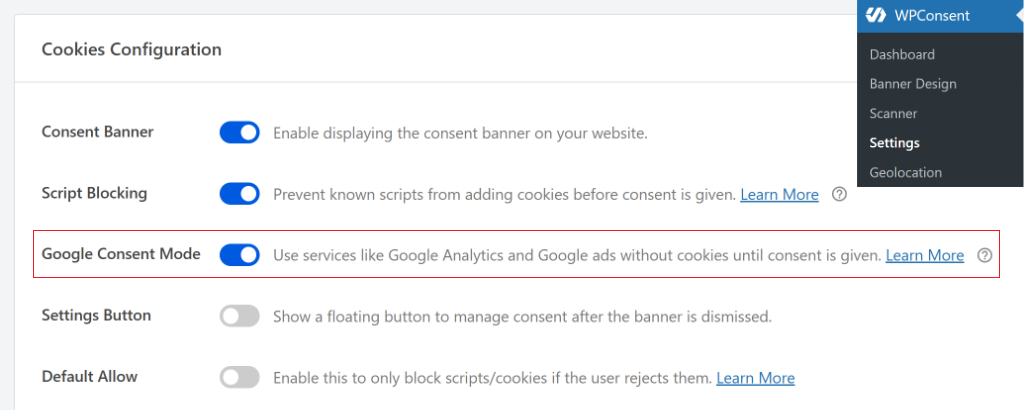
WPConsent gère cela automatiquement grâce à son système de journalisation du consentement. Vous devrez d'abord l'activer en allant sur la page des paramètres.
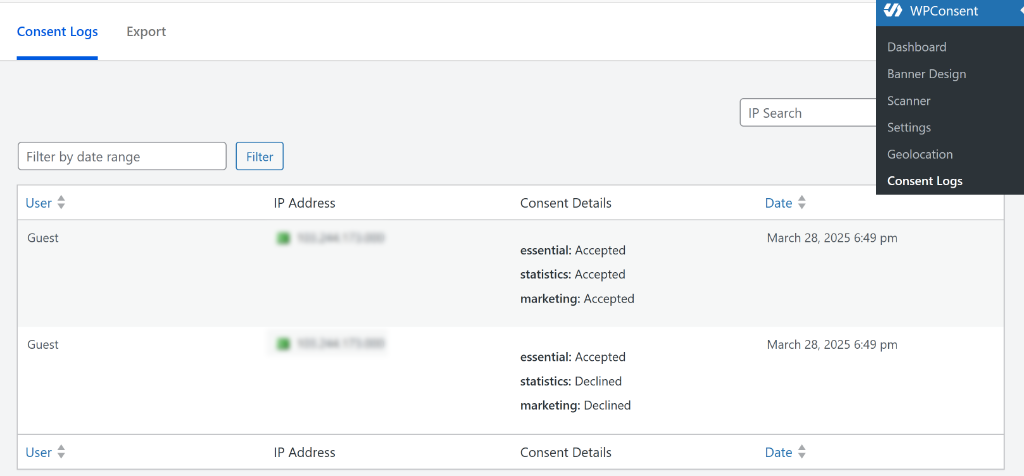
Une fois cela fait, allez dans WPConsent » Journaux de consentement dans votre tableau de bord WordPress pour afficher toutes les données de consentement collectées depuis l'activation, y compris les horodatages et les choix spécifiques faits par chaque visiteur.
Vous pouvez également exporter les enregistrements de consentement sous forme de fichiers CSV pour le reporting de conformité ou en réponse à toute demande réglementaire. Cela vous donne une piste d'audit fiable montrant que les cookies non essentiels n'ont pas été placés sans consentement préalable — l'obligation principale de la directive ePrivacy.
Cookies courants nécessitant un consentement
Google Analytics est probablement le plus courant. Les cookies _ga et _gid qu'il définit suivent le comportement des visiteurs, et cela nécessite un consentement en vertu de la directive ePrivacy. Il en va de même pour le Pixel Facebook avec son cookie _fbp, le suivi Google Ads, et tout autre outil d'analyse ou de publicité.
Les intégrations tierces définissent souvent aussi des cookies. Si vous avez intégré une vidéo YouTube, Dailymotion ou Vimeo sur votre site, elles peuvent suivre ce visiteur.
Il en va de même pour les boutons de réseaux sociaux, les widgets de chat et les cartes intégrées. Ceux-ci nécessitent généralement un consentement car ils proviennent de tiers et ne sont pas strictement nécessaires au fonctionnement de votre site.
Les cookies qui ne nécessitent pas de consentement sont ceux qui sont vraiment essentiels au bon fonctionnement de votre site. Les cookies du panier d'achat dans WooCommerce, les cookies de session de connexion, les cookies de sécurité et les cookies propriétaires qui mémorisent les préférences de l'utilisateur comme les paramètres de langue. Ceux-ci sont considérés comme strictement nécessaires et peuvent être définis sans consentement.
Le règlement ePrivacy : ce qui arrive
L'UE travaille sur un règlement ePrivacy pour remplacer la directive. S'il est adopté, il serait directement applicable dans tous les pays de l'UE comme le RGPD, avec des exigences plus strictes et des sanctions de niveau RGPD. Il a été retardé pendant des années et pourrait continuer à l'être, mais la tendance est à un renforcement des contrôles, pas à un assouplissement.
Concrètement, cela signifie que si vous êtes actuellement en conformité avec un consentement opt-in approprié, vous êtes en bonne voie. Si vous prenez des raccourcis, les futures réglementations vous rattraperont probablement.
FAQ sur la directive ePrivacy
Voici quelques questions courantes sur la directive ePrivacy.
1. L'ePrivacy est-elle la même chose que le RGPD ?
Non, ce sont des lois différentes. Le RGPD couvre le traitement de toutes les données personnelles. L'ePrivacy couvre spécifiquement les communications électroniques, y compris les cookies. Les deux s'appliquent aux cookies, mais sous des angles différents. Se conformer à l'une ne signifie pas automatiquement que vous êtes conforme à l'autre.
2. Ai-je besoin d'un consentement pour tous les cookies ?
Non. Les cookies strictement nécessaires, essentiels au fonctionnement de votre site web, ne nécessitent pas de consentement. Les cookies d'analyse et de marketing nécessitent un consentement.
3. Que se passe-t-il si je ne me conforme pas ?
Vous risquez des amendes de l'autorité de protection des données du pays de l'UE qui agit. Les violations d'ePrivacy comptent souvent aussi comme des violations du RGPD, ce qui peut entraîner des sanctions allant jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial.
4. L'ePrivacy s'applique-t-elle si je ne suis pas dans l'UE ?
L'ePrivacy s'applique si vous ciblez des visiteurs de l'UE ou si vous êtes établi dans l'UE. Si votre site a des visiteurs européens, vous devriez vous y conformer, où que vous soyez situé.
5. Quelle est la différence entre la directive ePrivacy et le règlement ePrivacy ?
La Directive est la loi actuelle, mise en œuvre par la législation nationale dans chaque pays de l'UE. Le Règlement est une proposition de remplacement qui s'appliquerait directement dans tous les pays de l'UE avec des exigences plus strictes. Le Règlement a été retardé, mais il est toujours attendu à terme.
J'espère que cet article vous a aidé à en apprendre davantage sur la directive ePrivacy et ce que les propriétaires de sites WordPress doivent savoir. Vous voudrez peut-être aussi consulter nos guides sur la conformité CCPA avec WordPress et la conformité LGPD pour les sites WordPress.
Si cet article vous a plu, suivez-nous sur X (anciennement Twitter). Vous pouvez également laisser un commentaire ci-dessous si vous avez besoin d'aide.
