Resumen:
El RGPD y la CCPA apuntan en direcciones opuestas sobre el consentimiento, no solo diferentes niveles de estricción. El RGPD requiere opt-in antes de que se cargue el seguimiento no esencial. La CCPA permite el seguimiento por defecto, pero requiere un opt-out funcional. Aplicar el opt-in al estilo RGPD a todos es legal, pero silenciosamente le cuesta visibilidad analítica, ya que los visitantes de EE. UU. que ignoran el banner se cuentan como un no. La CCPA también añade requisitos que ningún modelo de consentimiento cubre: honrar las señales del Control de Privacidad Global y gestionar las solicitudes de No Vender.
Dos compradores llegan a la página de pago de su WooCommerce. Uno está en París y el otro en Los Ángeles. Ambos ven el mismo banner de cookies.
¿Es eso un problema?
No legalmente. Pero las dos leyes los tratan de manera diferente:
- RGPD cubre a su visitante de París. Las cookies no esenciales permanecen bloqueadas hasta que aceptan.
- CCPA cubre a su visitante de Los Ángeles. Las cookies pueden cargarse y se les da una forma de decir que no.
Su ubicación determina qué reglas de privacidad se aplican a ellos.
Si les muestra a ambos el mismo banner de opt-in, puede renunciar a datos que tenía permiso para recopilar de su visitante de Los Ángeles.
Aquí se explica lo que pide cada ley, dónde falla el atajo popular y cómo ejecutar ambos comportamientos en un solo sitio.
Puntos clave
- Aplicar el opt-in al estilo RGPD a todos es legal. Simplemente cuenta a cada visitante silencioso de EE. UU. como una negativa.
- Cumplir con el Control de Privacidad Global ahora es obligatorio en doce estados, no solo en California.
- Ninguna de las leyes se aplica a los visitantes de otros lugares. Otros países tienen sus propias reglas.
- WPConsent respeta el GPC en el plugin gratuito. Pro ejecuta el opt-in de la UE y el opt-out de EE. UU. en el mismo sitio.
Este artículo es detallado, por lo que lo hemos dividido en secciones. Utiliza los enlaces en la Tabla de Contenidos a continuación para navegar.
- Lo que exige el GDPR
- Lo que exige la CCPA
- La superposición: por qué "simplemente usa la más estricta" no es suficiente
- Lo que realmente necesita un sitio con visitantes de ambos
- Cómo WPConsent maneja ambos
- Preguntas frecuentes: GDPR vs CCPA. Lo que necesitas saber
- Trata a cada visitante como se espera en su región
Lo que exige el GDPR
El RGPD requiere consentimiento antes de que se cargue cualquier cookie no esencial. Ese consentimiento debe registrarse.
Los análisis, los píxeles de marketing y el vídeo incrustado que rastrean, deben permanecer bloqueados hasta que el visitante acepte.
Informar a los visitantes de que estas herramientas están en uso no es suficiente según el RGPD. Debe obtener su consentimiento antes de que puedan ejecutarse los scripts que las utilizan.
Hay una estrecha excepción.
Las cookies que son estrictamente necesarias para que el sitio funcione, como un carrito de compras o una cookie de sesión, no necesitan consentimiento.
Otras cookies pueden requerir consentimiento dependiendo de lo que hagan.
Para obtener la guía completa sobre cómo configurar el consentimiento conforme al RGPD en WordPress, consulte la guía completa de cumplimiento del RGPD para WordPress.
A quién se aplica el GDPR
El RGPD se aplica a las empresas de la UE y a las empresas fuera de la UE que ofrecen bienes o servicios a personas en la UE o supervisan su comportamiento.
Por ejemplo, una tienda de EE. UU. puede estar sujeta al RGPD si vende a clientes en la UE o rastrea lo que hacen en su sitio.
Eso significa que no estar basado en Europa no pone automáticamente su sitio fuera del alcance del RGPD.
Sanciones del GDPR
Las multas ascienden hasta 20 millones de euros o el 4% de la facturación anual mundial por las infracciones más graves.
Lo que exige la CCPA
La CCPA requiere notificación y una opción de exclusión funcional, en lugar de permiso previo.
Un sitio web sujeto a la ley puede permitir que las cookies se ejecuten por defecto. En su lugar, debe explicar qué recopila y ofrecer a los visitantes una forma clara de optar por no vender o compartir su información personal.
Si un visitante opta por no participar, la empresa debe respetar esa elección.
Dos de esas obligaciones quedan completamente fuera del modelo de consentimiento de su banner, por lo que un banner de cookies por sí solo no puede cubrir todo lo que exige la CCPA.
1. Control Global de Privacidad (GPC)
El Control Global de Privacidad (GPC) es una señal que el navegador o la extensión de privacidad de un visitante envía a los sitios web para indicar que desean optar por no vender o compartir su información personal.
Una vez activada, la señal se envía automáticamente, por lo que el visitante no tiene que enviar una solicitud de exclusión en cada sitio.
Si su empresa está sujeta a la CCPA y vende o comparte información personal, debe tratar esa señal como una exclusión válida. Un enlace de exclusión manual por sí solo no es suficiente.
El GPC ahora se aplica más allá de California
California introdujo primero el respeto al GPC, pero ya no es el único estado que lo exige.
Veinte estados tienen ahora leyes integrales de privacidad en vigor.
Doce de ellos exigen que los sitios detecten y respeten la señal GPC a partir de enero de 2026.
Y California, Colorado y Connecticut están llevando a cabo actualmente una campaña de aplicación coordinada sobre esto.
La CCPA sigue siendo la más estricta del grupo, y varios otros estados han adoptado derechos de exclusión similares.
2. No vender
Una solicitud de "No vender" permite a un consumidor indicar directamente a una empresa que no venda ni comparta su información personal, en lugar de depender de una señal del navegador como el GPC.
Esto se aplica si su empresa cumple los umbrales de la CCPA (que se detallan a continuación) y también vende o comparte información personal. Compartir incluye pasar datos de visitantes a otras empresas para publicidad dirigida, incluso cuando no hay intercambio de dinero, lo que puede incluir píxeles publicitarios como el Píxel de Meta.
Si ambas se aplican, necesita al menos dos formas para que las personas puedan optar por no participar. Una debe ser respetar el GPC. La otra puede ser un formulario de "No vender ni compartir" enlazado desde su sitio. Si no vende ni comparte información personal, no necesita ninguna de las dos.
A quién se aplica la CCPA
La CCPA no se aplica a todos los sitios con visitantes de EE. UU.
Se aplica a empresas con fines de lucro que operan en California y cumplen al menos uno de estos requisitos:
- Más de 26,625 millones de dólares en ingresos anuales
- Comprar, vender o compartir la información personal de 100.000 o más consumidores o hogares al año
- Obtener el 50% o más de sus ingresos de la venta o el intercambio de información personal
Nuestra guía completa de cumplimiento de la CCPA cubre las obligaciones que surgen una vez que una empresa alcanza un tamaño suficiente, que van mucho más allá del consentimiento de las cookies.
Sanciones de la CCPA
Las sanciones son menores por infracción que las del RGPD. Sin embargo, cada infracción cuenta por separado, por lo que los totales pueden acumularse.
A partir de 2026, las infracciones no intencionadas costarán 2.663 dólares cada una, y las intencionadas, o cualquier infracción que involucre datos de menores, costarán 7.988 dólares.
Estas cantidades se ajustan por inflación cada dos años.
Pon el RGPD y la CCPA uno al lado del otro, y empiezan a parecerse más de lo que realmente son. Por eso algunas empresas recurren al atajo de "simplemente usa el más estricto".
La Superposición: Por qué "Simplemente usa el más estricto" se queda corto
Así es como se superponen. Ambas leyes:
- Te exigen que digas a los visitantes qué recopilas y por qué
- Dan a las personas una vía para que sus datos sean eliminados
- Llevan consigo sanciones que significan eso
Usar el más estricto se queda corto por dos razones.
1. No es ilegal, pero renuncias a datos útiles.
Ejecutar una opción de exclusión voluntaria al estilo RGPD para cada visitante no es una violación de nada en EE. UU., ni siquiera pedirle a un californiano un consentimiento que no necesitabas estrictamente.
Pero significa:
- Bajo exclusión voluntaria, un visitante que no hace nada cuenta como un sí.
- Bajo exclusión voluntaria, ese mismo visitante cuenta como un no.
La mayoría de la gente ignora un banner de cookies, por lo que aplicar la exclusión voluntaria en todas partes significa que no recopilarás datos de análisis de visitantes que nunca tomaron una decisión.
💡 Novedad en WPConsent: Análisis de banners
Algunos visitantes aceptan tu banner. Algunos lo rechazan. Muchos simplemente lo ignoran, y ese tercer grupo es invisible en tus análisis.
Análisis de banners te muestra cuántos, para que sepas lo que realmente te estás perdiendo. Está incluido en todos los planes de pago, y Pro añade rangos de fechas y un desglose por ubicación. Lee el anuncio.
2. Algunos requisitos de la CCPA quedan fuera del consentimiento de cookies.
Cumplir con GPC y manejar las solicitudes de No Vender no son opciones del modelo de consentimiento, por lo que ningún comportamiento del banner las proporciona. La exclusión voluntaria para todos no cubre ninguno de los requisitos.
Aquí es donde las dos leyes todavía difieren:
| RGPD | CCPA | |
|---|---|---|
| Modelo de consentimiento | Exclusión voluntaria antes de que se carguen las cookies no esenciales | Exclusión voluntaria: las cookies pueden cargarse, el visitante puede objetar |
| A quién cubre | Visitantes de la UE y el EEE, incluidos los de empresas no pertenecientes a la UE | Empresas cubiertas que manejan datos de residentes de California |
| Cookies no esenciales | Bloqueadas hasta que el visitante acepta | Generalmente permitidas, con una exclusión voluntaria funcional |
| Señal de exclusión voluntaria | No es el mecanismo que utiliza el RGPD | Debe honrar GPC si vende o comparte, y confirmar que fue procesado |
| No Vender | No existe un equivalente directo | Requerido si vendes o compartes información personal |
| Sanciones (2026) | Hasta 20 millones de euros o el 4% de la facturación | 2.663 $ no intencional, 7.988 $ intencional |
| Tu configuración de WordPress | Bloquear scripts, luego preguntar | Permitir scripts, ofrecer una forma clara de salir |
Así que la pregunta no es qué ley seguir. Es cómo tratar a cada visitante de la manera que su propia región espera.
Lo que realmente necesita un sitio con visitantes de ambos
De vuelta al proceso de pago, y los dos compradores.
Para París, Google Analytics y el Meta Pixel permanecen bloqueados hasta que ese visitante dé su consentimiento.
Para Los Ángeles, los mismos scripts pueden cargarse, siempre que haya una forma clara de darse de baja y se respete la señal GPC del navegador si llega.
Para poner esto en perspectiva, cuando esos dos visitantes llegan a tu sitio, uno se encuentra con un muro (RGPD), mientras que el otro se encuentra con una puerta (CCPA).
¿Qué pasa con los demás?
Estas leyes siguen al visitante, no a ti.
Si un visitante navega desde un país sin una ley de privacidad integral, ninguna regla específica le sigue a tu sitio.
Otras regiones tienen las suyas, como la LGPD de Brasil, la PIPEDA de Canadá y la versión del Reino Unido del RGPD post-Brexit.
Cada vez más países también están introduciendo normas de privacidad similares.
Para todos los que estén fuera de estas normas, utiliza una configuración predeterminada sensata y luego añade reglas basadas en la ubicación para las regiones que importan a tu tráfico.
Nuestra guía sobre los requisitos de consentimiento de cookies por país va región por región.
⚠️ Una advertencia
Un plugin de consentimiento controla las cookies, los scripts y el registro de lo que eligió un visitante. No termina el trabajo por sí solo. Tu política de privacidad, los proveedores que utilizas y lo que tus formularios hacen con los datos enviados siguen siendo importantes.
Cómo WPConsent maneja ambos
WPConsent es uno de los mejores plugins de consentimiento para WordPress.
Este bloquea automáticamente los scripts de seguimiento hasta que un visitante da su consentimiento, y puede aplicar una regla diferente según dónde se encuentre ese visitante.
Te explicamos cómo usarlo para gestionar el CCPA y el RGPD al mismo tiempo.
Instala WPConsent primero
WPConsent tiene una versión gratuita del repositorio de WordPress y una versión de pago de WPConsent.
Consulta nuestra comparación entre WPConsent Free y Pro para ver lo que ofrece cada uno. Una vez que tomes tu decisión, nuestra guía de instalación te guiará a través de ambas.
Una vez instalado, así es como se gestionan los requisitos clave del RGPD y CCPA que cubrimos anteriormente:
Respeta las señales de GPC (gratis)
WPConsent puede detectar automáticamente las señales GPC y rechazar las cookies no esenciales para los visitantes que envían una. Esto está incluido también en la versión gratuita.
Ve a WPConsent » Ajustes y abre la pestaña Avanzado. Activa Respetar los Controles Globales de Privacidad.
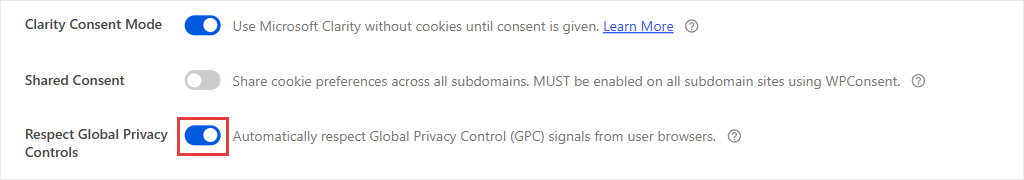
Viene desactivado, porque no todas las empresas tienen que cumplir con el GPC. Bajo el CCPA, solo las empresas que venden o comparten información personal deben hacerlo.
Una vez activado, los visitantes que lleguen con GPC activado tendrán las cookies no esenciales rechazadas automáticamente y nunca verán el banner.
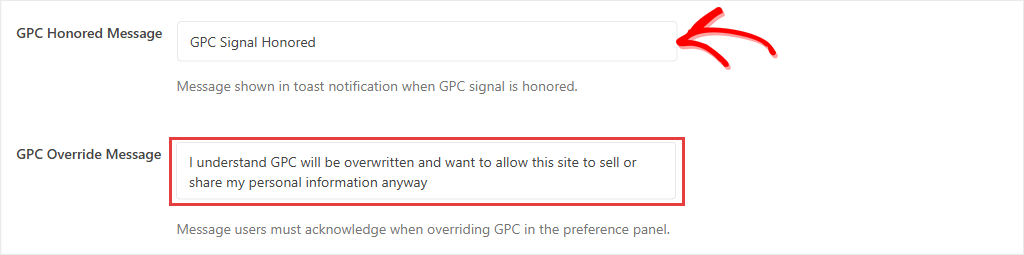
También puedes configurar lo que se les dice a esos visitantes.
WPConsent muestra a esos visitantes un mensaje en la parte inferior de la página, que dice "Se respeta la señal GPC" por defecto.
Si alguien quiere anular la señal, primero tiene que reconocerla.
Desde enero de 2026, California también exige a las empresas cubiertas que demuestren a los consumidores que su exclusión de GPC ha sido procesada.
Una vez que actives GPC, WPConsent se encarga de eso por ti.
Para un tutorial paso a paso, consulta nuestra guía sobre cómo implementar el soporte de Global Privacy Control en WordPress.
Ejecuta la opción de inclusión y exclusión en el mismo sitio (Plan Básico y superior)
WPConsent te permite ejecutar el comportamiento de consentimiento de opción de inclusión y opción de exclusión en el mismo sitio al mismo tiempo.
Sus reglas de ubicación emparejan una región con el comportamiento de consentimiento que los visitantes de esa región deben recibir.
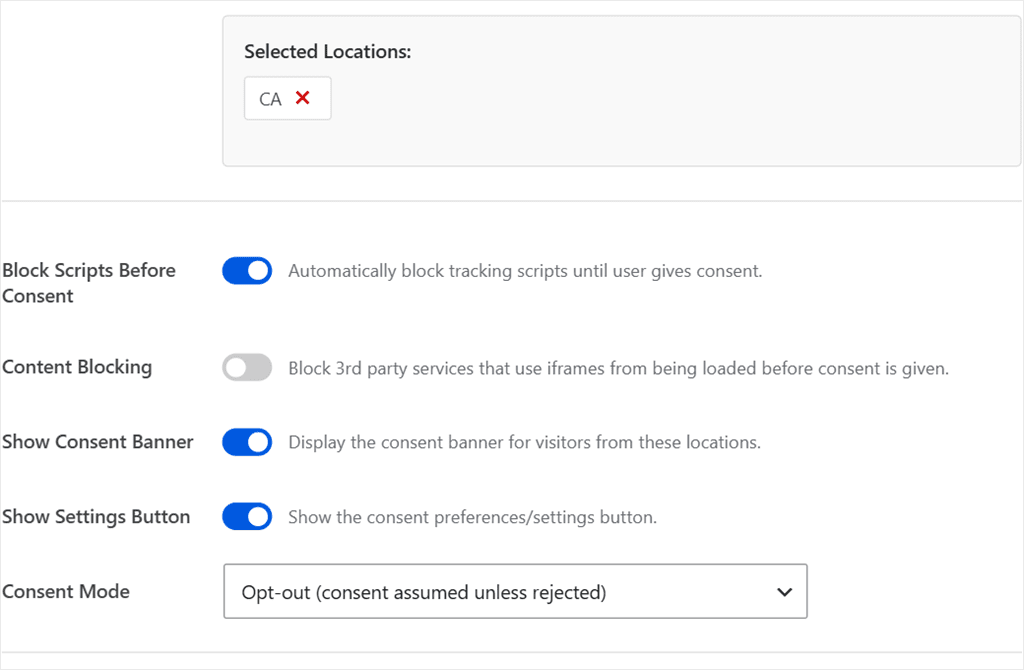
Las plantillas de CCPA y GDPR configuran las opciones de bloqueo para que coincidan con el enfoque de esa región, por lo que no tienes que configurarlas desde cero.
Ve a WPConsent » Geolocalización.
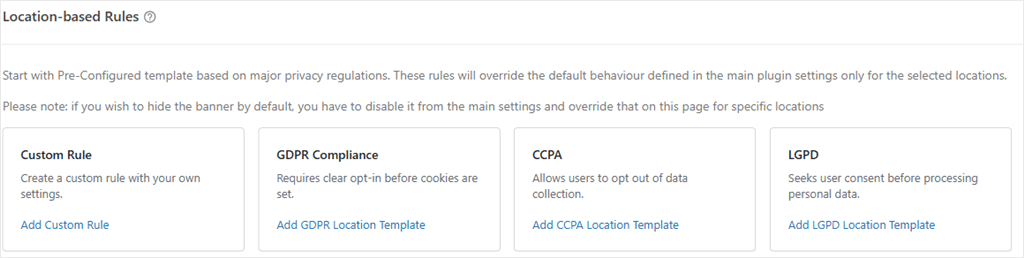
Haz clic en Añadir plantilla de ubicación GDPR, confirma, y luego haz lo mismo para Añadir plantilla de ubicación CCPA.
Terminas con dos reglas que cubren dos regiones.
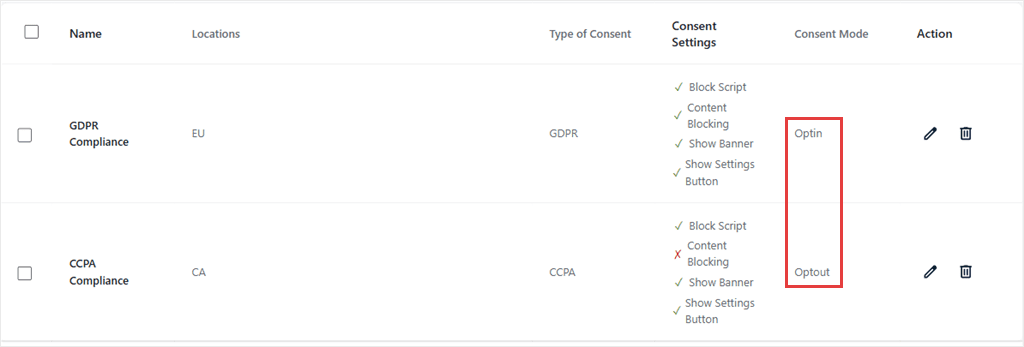
Cada regla tiene controles de edición y eliminación, y no hay límite en cuántas puedes añadir.
Usa la pestaña Regla personalizada para cubrir regiones sin plantilla. Los visitantes fuera de todas las reglas que hayas establecido recurrirán a tu configuración principal de WPConsent.
Cómo funciona la geolocalización de WPConsent
WPConsent detecta la ubicación a través de Cloudflare si lo usas, o su propio servicio de geolocalización si no lo haces. De cualquier manera, este plugin de consentimiento se encarga de la búsqueda de ubicación por ti.
Los elementos incrustados bloqueados como YouTube o Google Maps muestran un marcador con un botón de clic para cargar en lugar de cargar el contenido antes del consentimiento.
Para un tutorial detallado, consulta cómo configurar el consentimiento de cookies basado en la ubicación en WordPress.
Gestiona las solicitudes de "No vender" (Plan Plus y superior)
Si tu negocio cumple los umbrales de CCPA anteriores y vende o comparte información personal, necesitas un lugar para que los consumidores puedan enviar la solicitud.
WPConsent te proporciona un formulario dedicado de No Vender que los visitantes pueden completar para enviar su solicitud de exclusión.
Ve a WPConsent » No Vender y abre la pestaña Configuración, luego haz clic en Generar página de No Vender.
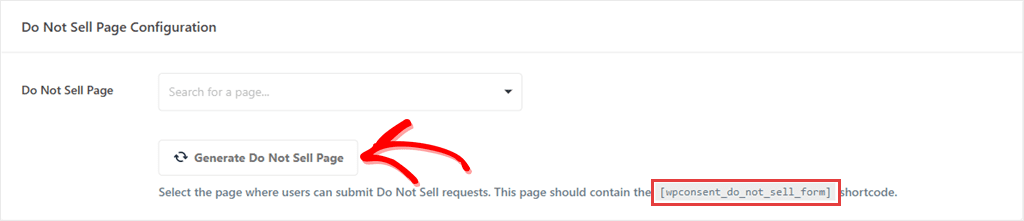
WPConsent crea la página por ti, con el shortcode [wpconsent_do_not_sell_form] ya incluido.
Las solicitudes enviadas aterrizan en la pestaña Solicitudes, donde puedes procesarlas y exportarlas. Consulta esta guía para aprender cómo crear una página de No Vender en WordPress.
Consulta nuestra reseña de WPConsent para ver todo lo que puede hacer.
Preguntas frecuentes: GDPR vs CCPA. Lo que necesitas saber
¿Es el GDPR más estricto que la CCPA?
Con consentimiento, sí. El RGPD pide acuerdo antes de que comience el seguimiento, y la CCPA no. Eso no hace que la CCPA sea la más fácil. Sus obligaciones de "No vender" y su requisito de GPC no tienen equivalente en el RGPD, por lo que un sitio creado solo para el RGPD aún puede quedarse corto.
¿Puede un solo banner de cookies gestionar el GDPR y la CCPA?
Sí. Un banner de consentimiento para todos es legal bajo ambas leyes. Simplemente recopila menos datos de sus visitantes de EE. UU. de los que permite la CCPA. Un banner que aplica reglas diferentes según la ubicación le permite conservar esos datos. De cualquier manera, las solicitudes de GPC y "No vender", donde se aplican a usted, se manejan por separado del banner.
¿Qué pasa con los visitantes de países cubiertos por ninguna de las dos leyes?
Ni el RGPD ni la CCPA los alcanzan, porque ambos siguen al visitante en lugar del sitio. Sin embargo, muchos otros países tienen sus propias reglas, por lo que el enfoque práctico es una configuración predeterminada sensata para todos los no cubiertos, además de una regla para cada región que sea importante para su tráfico.
¿Se aplica el GDPR a los sitios web con sede en EE. UU.?
Puede ser. El RGPD no se limita a las empresas en Europa. Un sitio de EE. UU. que ofrece bienes o servicios a personas en la UE, o que monitorea su comportamiento, puede estar sujeto a él independientemente de dónde se base la empresa.
¿Necesito consentimiento para las cookies según la CCPA?
No en el sentido del RGPD de consentimiento antes de la carga. La CCPA pide notificación, una opción de exclusión funcional y respeto por la señal de Global Privacy Control, en lugar de bloquear las cookies hasta que alguien esté de acuerdo.
¿Se aplica la CCPA a los sitios pequeños de WordPress?
No automáticamente. Se aplica a empresas con fines de lucro que cumplen un umbral de ingresos o que compran, venden o comparten una gran cantidad de información personal, no a todos los sitios que tienen un visitante de EE. UU. Es poco probable que un blog pequeño esté cubierto. Una tienda en crecimiento podría estarlo.
¿Qué es Global Privacy Control y tengo que respetarlo?
Es una señal que el navegador de un visitante envía para indicar que está optando por no vender o compartir sus datos. Desde enero de 2026, doce estados exigen que las empresas cubiertas por sus leyes de privacidad la detecten y la respeten. Bajo la CCPA, eso significa empresas que venden o comparten información personal. Si ese es usted, un enlace de exclusión manual por sí solo no es suficiente.
Trata a cada visitante como se espera en su región
Qué ley era más estricta nunca fue la verdadera pregunta.
Su sitio recibirá visitantes de ambos lugares, y ellos tienen derecho a cosas diferentes.
Uno espera que se le pregunte primero. El otro espera que se le informe claramente y se le dé una salida, incluso a través de una señal que su navegador envía por sí solo.
Maneje a cada visitante de acuerdo con las reglas que se aplican a él, y podrá evitar ceder datos que puede que tenga permitido recopilar.
Respete las señales de Global Privacy Control y ejecute un banner de consentimiento adecuado.
Obtenga WPConsent gratis →
Ejecute el consentimiento de la UE y la exclusión de EE. UU. en el mismo sitio, automáticamente, por ubicación.
Obtenga WPConsent Pro →
Recursos adicionales
Profundice en cualquiera de las leyes, o en las partes que rodean al propio banner.
- Guía para principiantes de WordPress y el cumplimiento del RGPD: el tutorial completo sobre configuración de consentimiento, banners y bloqueo
- Guía definitiva de WordPress y el cumplimiento de la CCPA: umbrales actuales y las obligaciones más allá del consentimiento de cookies
- Requisitos de consentimiento de cookies por país: región por región, más allá de estos dos
- Política de cookies vs. Política de privacidad: qué documento dice qué y si necesita ambos
Descargo de responsabilidad: Este artículo se proporciona únicamente con fines informativos y educativos y no constituye asesoramiento legal. Ninguna herramienta, incluido WPConsent, puede garantizar por sí sola el cumplimiento del RGPD, la CCPA o cualquier otra ley de privacidad. Las leyes de privacidad y su aplicación cambian con el tiempo. Si tiene preguntas sobre las obligaciones legales específicas de su sitio, consulte a un abogado con licencia.