
EN BREF :
Les lettres de mise en demeure CIPA soutiennent que les outils de suivi exécutés avant qu'un visiteur ne consente violent une loi californienne de 1967 sur l'interception des communications.
Deux sections différentes de cette loi sont en jeu :
- Une concernant les outils qui capturent le contenu de la communication.
- Une autre concernant les outils qui envoient des données de routage comme les adresses IP.
Les plaignants soutiennent que le modèle d'opt-out de la CCPA ne protège contre aucun des deux. La solution pratique est le timing : bloquez les outils non essentiels jusqu'à ce qu'un visiteur accepte activement, et conservez un enregistrement horodaté du consentement que vous collectez.
Si vous gérez un site WordPress avec des visiteurs en Californie, la « CCPA » est probablement la loi que vous connaissez déjà.
Elle fonctionne généralement sur un modèle d'opt-out. Les entreprises qu'elle couvre peuvent collecter des données avec un avis approprié, tant qu'elles respectent les demandes d'opt-out. L'activité judiciaire récente suggère que la CIPA s'applique également.
Cette semaine seulement, nous avons constaté une augmentation des conversations de support WPConsent mentionnant des lettres de mise en demeure qui citent une loi entièrement différente : le California Invasion of Privacy Act (CIPA), rédigé en 1967 pour arrêter l'interception téléphonique.
Les avocats des plaignants l'appliquent maintenant aux sites Web, arguant qu'un script de suivi exécuté avant qu'un visiteur ne fasse un choix est la version numérique de l'écoute d'un appel.
Ce n'est pas une loi établie.
Les tribunaux sont en désaccord les uns avec les autres, et un projet de loi en cours d'examen par la législature de Californie en ce moment, traité plus en détail ci-dessous, pourrait changer une partie de la donne avant la fin de l'année.
Voici ce qui se passe réellement, ce que cela signifie pour un site WordPress, et où WPConsent aide et n'aide pas.
Points clés à retenir
- Les lettres de mise en demeure CIPA sont des demandes préalables au litige de la part de cabinets d'avocats privés, et non des actions d'application gouvernementale ou des jugements de tribunal.
- Ces réclamations relèvent en fait de deux dispositions différentes de la CIPA, et non d'une seule théorie, et elles ciblent des outils différents.
- Les plaignants soutiennent que le modèle de retrait de la CCPA ne protège pas contre l'une ou l'autre théorie : la réclamation concerne le moment où le suivi commence, et non si vous proposez un retrait plus tard.
- Les tribunaux sont véritablement divisés. Des décisions récentes vont dans les deux sens, à peu près à parts égales, selon le tribunal et la théorie.
- Un projet de loi en cours d'examen par la législature (SB 690) ne limiterait qu'une des deux théories, pas l'ensemble du risque.
- La solution pratique : bloquer les outils non essentiels jusqu'au consentement, et conserver un enregistrement du consentement que vous collectez.
Quelle est la différence entre la CCPA et la CIPA ?
Selon la CCPA, le modèle est le retrait.
Les entreprises qu'elle couvre peuvent collecter des données tant qu'elles fournissent un avis approprié et honorent les demandes de retrait, généralement via un lien « Ne pas vendre ou partager mes informations personnelles ».
C'est le modèle sur lequel la plupart des plugins de cookies WordPress ont été construits.
💡 Remarque : Tous les petits sites ne sont pas couverts par la CCPA, qui a des seuils de revenus et de volume de données. La CIPA n'en a aucun, ce qui explique en partie pourquoi les propriétaires de petits sites reçoivent ces lettres.
Les réclamations CIPA contournent entièrement ce modèle.
L'argument ne porte pas sur la divulgation ; il porte sur l'interception. Un lien de retrait qui apparaît après qu'un script a déjà été déclenché n'annule pas l'interception qui s'est déjà produite, selon cette théorie.
| CCPA / CPRA | CIPA (Théorie de l'écoute clandestine) | |
|---|---|---|
| Quel type de loi | Statut de protection de la vie privée des consommateurs | Statut de 1967 sur l'écoute clandestine criminelle, appliqué aux sites Web par le biais de litiges |
| État par défaut | Modèle de retrait, avis requis | Le suivi lui-même est la violation alléguée |
| Ce qui le satisfait | Un lien de retrait et une divulgation exacte | Rien ne fonctionne tant que le visiteur n'a pas donné son consentement |
| Qui l'applique | Procureur général de Californie, plus un droit limité pour les particuliers de poursuivre en cas de violation de données | Poursuites privées, déposées directement par des particuliers |
| Dommages | Liés à un préjudice réel dans la plupart des cas | 5 000 $ par violation, aucun préjudice requis |
| Statut juridique | Classé, établi depuis 2020 | Contesté, tribunaux divisés |
Deux lois différentes, deux questions différentes.
Un site peut faire tout ce que la CCPA demande et rester une cible selon cette théorie, car la CCPA n'a jamais été conçue pour répondre à la question du moment que la CIPA prétend soulever.
Si vos visiteurs ne sont pas uniquement en Californie, les règles changent à nouveau en dehors des États-Unis. Ce guide couvre les changements sous le RGPD, qui adopte une approche d'opt-in plus stricte dans l'ensemble.
Quelles questions les tribunaux posent-ils sur les réclamations CIPA ?
En retirant la terminologie juridique, presque toutes ces affaires reviennent à une seule question : un tiers a-t-il reçu les données d'un visiteur avant que ce visiteur n'ait eu la possibilité de choisir.
Si le moment était approprié, la réclamation échoue généralement. Si ce n'était pas le cas, l'outil devient une cible, indépendamment de ce que votre politique de confidentialité en dit.
Ces réclamations ne proviennent pas toutes de la même partie de la CIPA, et savoir laquelle s'applique change ce contre quoi vous vous défendez réellement.
Quelle partie de la CIPA utilisent-ils réellement ?
La CIPA est une loi longue, et les réclamations de sites Web proviennent de deux sections différentes qui posent des questions différentes.
Article 631(a) :
- La disposition sur l'interception des communications et l'écoute clandestine exige que quelqu'un lise ou apprenne le « contenu » d'une communication sans le consentement de toutes les personnes impliquées.
- C'est la section derrière les affaires Javier c. Assurance IQ et Mikulsky c. Bloomingdale’s, toutes deux concernant des logiciels de session replay qui enregistraient ce qu'un visiteur tapait et cliquait réellement.
- Les widgets de chat et les formulaires qui capturent ce que quelqu'un écrit entrent également dans cette catégorie.
Article 638.51 :
- La disposition sur les enregistreurs de trafic et les traqueurs est relative aux informations de routage, pas au contenu : des choses comme les adresses IP et les identifiants d'appareils.
- C'est la section derrière la vague de poursuites contre les pixels de suivi et les balises d'analyse, y compris Sanchez c. Cars.com et Aviles c. LiveRamp.
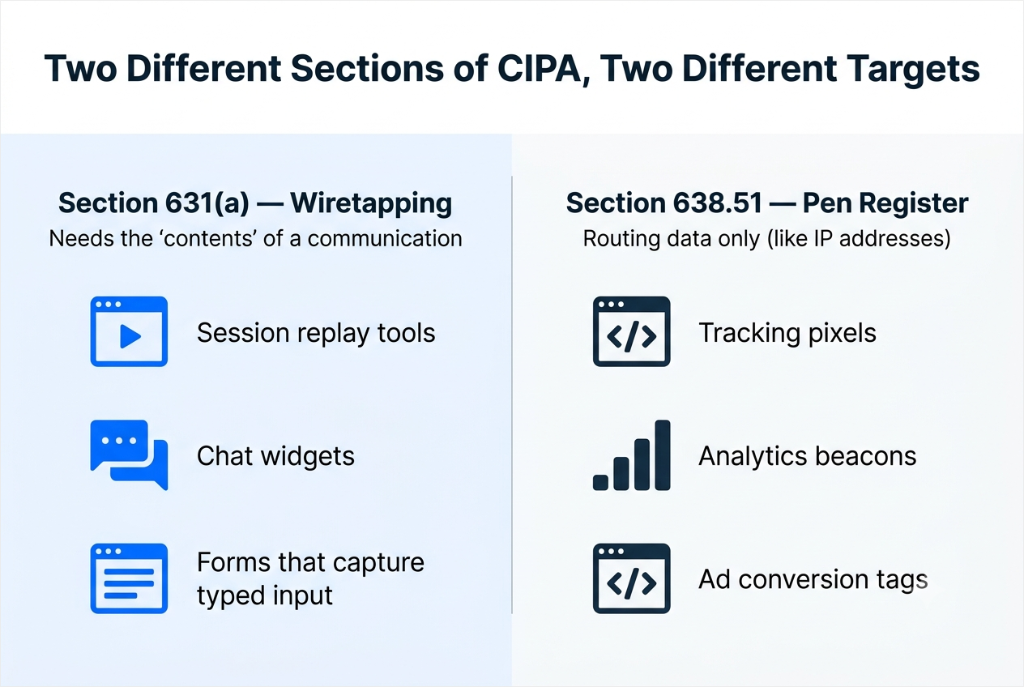
La distinction est importante car les tribunaux ont traité les deux de manière très différente.
Les tribunaux d'État de Californie ont rejeté assez systématiquement les réclamations de type enregistreur de trafic 638.51 contre les outils d'analyse ordinaires. Les réclamations d'interception de communications 631(a), celles derrière le session replay et la capture de chat, sont plus véritablement divisées.
Pourquoi la litige CIPA est-il en plein essor en ce moment ?
La CIPA permet à un plaignant de réclamer un montant fixe de 5 000 $ par violation sans avoir à prouver qu'il a été réellement lésé.
Cette structure s'applique aux actions collectives ainsi qu'aux réclamations individuelles, de sorte que le nombre par visiteur peut se multiplier sur toutes les personnes suivies de la même manière sur un site à fort trafic.
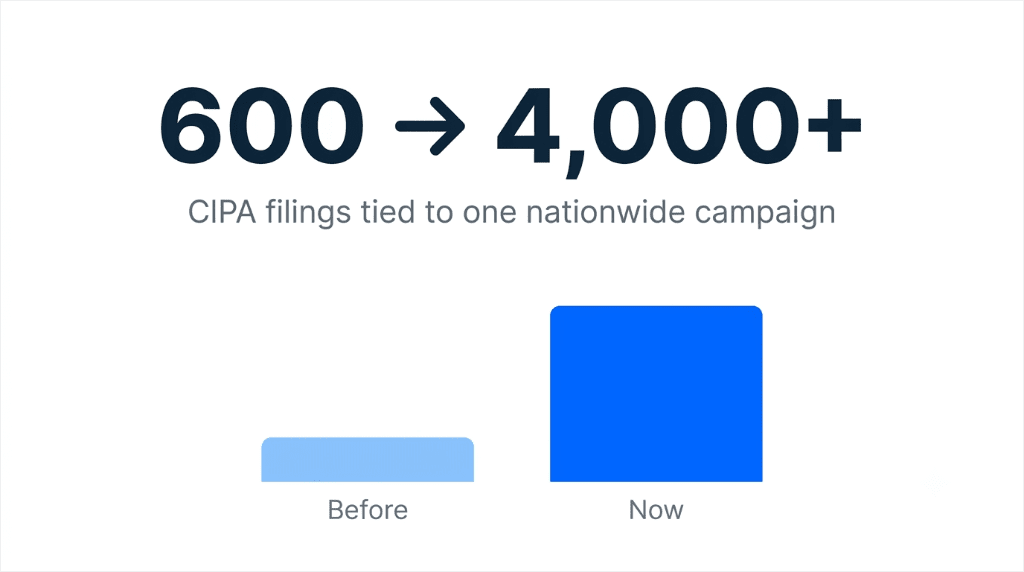
Les dépôts liés à une campagne nationale de plaignants en série sont passés d'environ 600 à plus de 4 000 depuis leur début.
Les tribunaux décident encore si les théories juridiques sous-jacentes tiennent la route.
Et les résultats vont dans les deux sens selon le tribunal et la section de la CIPA sur laquelle repose une réclamation, comme le montre le tableau des affaires ci-dessous.
Ce que la CIPA cible réellement sur votre site, et pourquoi ?
Les lettres ne sont pas aléatoires.
Ils nomment des outils spécifiques et courants, et la théorie qui s'applique dépend de ce que l'outil fait réellement : déplacer des données de routage ou capturer du contenu.
| Technologie de suivi | Théorie CIPA utilisée | Pourquoi il est ciblé |
|---|---|---|
| Pixel Meta/Facebook | Article 638.51 (pénétromètre) | Envoie un identifiant visiteur à un tiers avant consentement |
| Tags de conversion Google Analytics / Ads | Article 638.51 (pénétromètre) | Même argument des données de routage, haute visibilité en raison de sa fréquence |
| Pixel TikTok / LinkedIn Insight Tag | Article 638.51 (pénétromètre) | Nouveaux plaignants ciblés, même théorie sous-jacente |
| Outils de relecture de session / heatmap | Article 631(a) (interception de communications) | Enregistre ce qu'un visiteur a réellement fait et tapé, le plus proche du « contenu » d'une communication |
| Widgets de chat | Article 631(a) (interception de communications) | Peut capturer le texte d'une conversation avant qu'un visiteur n'ait consenti |
| Barres de recherche et formulaires | Article 631(a) (interception de communications) | Envoient les saisies à un service tiers avant que le visiteur n'ait soumis quoi que ce soit |
Aucun de ces outils n'est inhabituel. La plupart des sites WordPress utilisent au moins un outil de chaque colonne.
Pour les plus courants, nous avons rédigé des guides individuels :
Où en sont actuellement les tribunaux concernant les réclamations CIPA ?
Les résultats sont véritablement mitigés dans les décisions récentes :
| Affaire | Tribunal | Date | Théorie | Résultat |
|---|---|---|---|---|
| Javier c. Assurance IQ | 9e circuit | 2022 | 631(a) | Plainte rétablie ; consentement a posteriori rejeté |
| Mikulsky c. Bloomingdale’s | 9e circuit | Juin 2025 | 631(a) | Plainte rétablie, allégation de lecture de session suffisante |
| Gutierrez c. Converse | 9e circuit | Juil 2025 | 631(a) | Défense gagnée sans procès ; un juge a douté que la CIPA s'applique à Internet |
| Heerde c. Learfield Communications | C.D. Cal. | Juil 2024 | 631(a) | Autorisé à procéder |
| Jurdi c. MSC Cruises | Trib. sup. Cal. | Sep 2024 | Adjacent au 638.51 | Autorisé à procéder |
| Sanchez c. Cars.com | Trib. sup. Cal. | Jan 2025 | 638.51 | Rejeté |
| Aviles c. LiveRamp | Trib. sup. Cal. | Jan 2025 | 638.51 | Rejeté |
| Blaker c. Netscout Systems | Trib. sup. L.A. | Mai 2026 | 638.51 | Rejeté définitivement |
Quelques décisions ont résumé la divergence en langage clair.
- Dans Sanchez c. Cars.com, le tribunal a qualifié le suivi de routine de « fonction de base de l'accès à Internet ».
- Dans Aviles c. LiveRamp, le tribunal a estimé que le plaignant « n'a rien allégué au-delà de la manière dont Internet fonctionne normalement ».
- Dans Blaker c. Netscout Systems, le tribunal a conclu clairement que la loi sur les registres de détection « s'applique aux communications téléphoniques et non aux logiciels sur un site Web commercial ».
Le véritable contrepoids repose sur le côté de l'écoute clandestine.
La Cour d'appel du neuvième circuit a autorisé les plaintes relatives à la reproduction de sessions à se poursuivre dans les affaires Mikulsky c. Bloomingdale’s et Javier c. Assurance IQ, ce qui explique pourquoi le paragraphe 631(a) est la théorie toujours considérée comme non résolue au niveau des cours d'appel fédérales.
Même dans ce cas, les affaires d'écoute clandestine ne favorisent pas toutes les plaignants.
Dans l'affaire Gutierrez c. Converse, la Cour d'appel du neuvième circuit a confirmé le jugement sommaire en faveur de la défense, et un juge dissident a remis en question la portée de la clause d'écoute clandestine de la CIPA sur Internet.
Ce juge l'a dit sans ambages : « La Californie n'a pas réussi à mettre à jour le § 631(a) pour tenir compte des avancées technologiques depuis 1967. »
Même une victoire de la défense, en d'autres termes, a souligné à quel point la loi de 1967 est mal adaptée au web moderne. Pendant ce temps, les tribunaux d'État californiens restent de plus en plus sceptiques quant à la théorie du compteur d'appels.
Que se passe-t-il si une plainte CIPA aboutit ?
Les dommages-intérêts légaux en vertu de la CIPA s'élèvent à 5 000 $ par violation, ou trois fois les dommages réels, le montant le plus élevé étant retenu, et un plaignant n'a pas à prouver de préjudice réel pour obtenir réparation.
Sur un site à fort trafic, ce calcul se transforme rapidement en exposition à une action collective.
Si un tribunal autorise ces visiteurs à poursuivre en justice en tant que groupe unique, le nombre par visiteur se multiplie par tous les membres du groupe.
Un juge fédéral a approuvé un règlement collectif de 3,85 millions de dollars contre le Los Angeles Times en juin 2026 pour des pratiques de suivi similaires à celles décrites ci-dessus.
Tous les cas n'atteignent pas cette ampleur, et la plupart des lettres de mise en demeure ne se transforment jamais en poursuites judiciaires déposées.
Pourquoi une plateforme de gestion du consentement est-elle importante ici ?
Une plateforme de gestion du consentement, ou CMP, est le logiciel qui contrôle réellement le calendrier.
Elle retient les scripts de suivi jusqu'à ce qu'un visiteur fasse un choix, puis ne publie que ceux que le visiteur a acceptés.
C'est différent d'un avis de cookie, qui affiche simplement un message tandis que tout ce qui se trouve en dessous continue de fonctionner quoi qu'il arrive.
Une CMP seule ne permet pas de gagner un procès et ne garantit pas la conformité à quoi que ce soit.
Ce qu'elle fait, c'est aborder la question du calendrier sur laquelle la plupart de ces décisions reposent : si quelque chose a été exécuté avant le consentement.
Si vous gérez cela correctement, ces plaintes auront beaucoup moins de matière sur laquelle s'appuyer, quel que soit l'article que le cabinet du plaignant choisit.
Un mot de prudence avant de passer au « opt-in » en Californie
Le « opt-in », qui bloque tous les outils non essentiels jusqu'à ce qu'un visiteur clique activement sur « accepter », est la réponse la plus forte à l'argument principal de la CIPA : qu'un visiteur doit donner son accord avant que quoi que ce soit ne capture son activité.
Mais c'est plus strict que ce que la CCPA exige réellement, et en pratique, cela réduit considérablement les données de suivi que vous collectez, car la plupart des visiteurs ne cliquent jamais sur « accepter ».
Si vos outils publicitaires et d'analytiques sont soumis au consentement et que peu de personnes consentent, ces outils s'exécutent rarement.
En termes simples, le « opt-in » réduit la plupart de vos suivis en Californie. C'est un compromis à peser avant d'effectuer le changement.
La façon dont la plupart des sites font un compromis est géographique : appliquez le « opt-in » spécifiquement aux visiteurs pour lesquels l'exposition est réelle, généralement en Californie, et laissez votre configuration telle quelle partout ailleurs.
Cela couvre le coût des données de suivi pour le trafic où cela compte vraiment, au lieu de subir l'impact sur l'ensemble du site. Consultez cet article sur la façon de configurer le consentement aux cookies basé sur la localisation pour les étapes pratiques.
Cela couvre ce que sont réellement la loi, les poursuites judiciaires et les lettres de mise en demeure. Voici ce que vous pouvez réellement faire à ce sujet, en commençant par votre propre site.
Que vérifier sur votre site WordPress ?
Liste de contrôle d'audit WordPress : Vérification du timing de vos scriptsVoici comment vérifier où vous en êtes. Ouvrez votre site dans une fenêtre de navigateur privée, comme si vous étiez un visiteur pour la première fois de Californie, et vérifiez ce qui suit avant de cliquer sur accepter quoi que ce soit.
-
💡 Astuce WPConsent : L'inspecteur de cookies fait cela pour vous automatiquement. Il parcourt votre site comme un nouveau visiteur, suit chaque cookie en temps réel et signale tout ce qui s'est chargé avant le consentement comme une violation, sans avoir besoin des outils de développement. Trouvez-le sous WPConsent » Scanner » Inspecteur.
-
💡 Astuce WPConsent : WPConsent peut générer une nouvelle page de politique de cookies pour vous directement à partir des résultats de votre scan, en un clic depuis le tableau de bord, au lieu que vous compariez le texte à la main.
L'image ci-dessous est une simple liste de contrôle de ce que nous venons de discuter. Comme il s'agit d'une image, vous pouvez la télécharger et la parcourir à votre convenance.
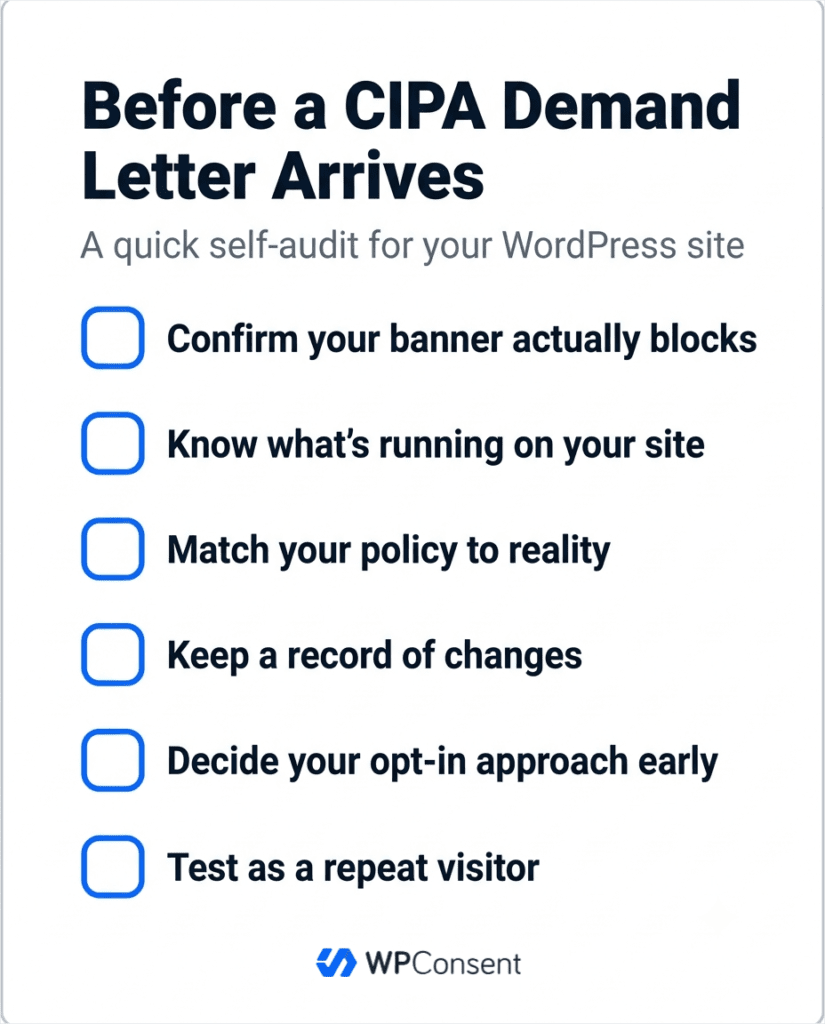
Rien de tout cela ne nécessite de devinettes.
Il s'agit d'un audit de quinze minutes avec des outils déjà intégrés à votre navigateur, effectué à partir d'une session propre afin que vous voyiez ce qu'un visiteur réel voit pour la première fois, et non une version mise en cache de votre propre site.
Que faire avant qu'une lettre de mise en demeure CIPA n'arrive ?
Attendre qu'une lettre arrive est la manière coûteuse de procéder. Certaines choses valent la peine d'être mises en place maintenant, avant qu'une date limite ne force la décision.
WPConsent peut vous aider avec tout ce qui figure sur les deux listes de contrôle ci-dessus, en bloquant les scripts par défaut, en générant votre politique et en enregistrant le consentement.
Si vous voulez voir comment cela se comporte réellement, nous l'avons soumis à un examen complet.
Que faire si vous recevez une lettre de mise en demeure CIPA ?
Une lettre de mise en demeure suit un schéma prévisible, et savoir ce qu'elle est (et n'est pas) façonne votre réponse.
- Attendez-vous à un traqueur nommé et à une date limite. La plupart des lettres citent les dommages légaux de la CIPA et demandent une réponse ou un règlement dans un délai imparti, souvent 30 jours.
- Reconnaissez-la comme une demande privée, pas un avis gouvernemental. Elle provient d'un cabinet d'avocats représentant un particulier, envoyée avant qu'un procès ne soit intenté.
- Ne la traitez pas comme une preuve que vous avez enfreint la loi. Ces réclamations reposent sur une théorie juridique encore débattue devant les tribunaux, comme le montre le tableau des cas ci-dessus.
- Ne paniquez pas et ne réglez pas à cause de la date limite. Un montant et une courte période ne rendent pas la réclamation sous-jacente automatiquement valide.
⚠ Ceci n'est pas un conseil juridique, et ce n'est pas un substitut à un avocat agréé qui peut examiner votre site spécifique et votre lettre spécifique.
Cela dit, ne l'ignorez pas non plus.
Préservez tout, pas seulement la lettre.
Conservez un enregistrement de la configuration actuelle de votre site, des traqueurs en cours d'exécution et de vos journaux avant de modifier quoi que ce soit, car l'état de votre site au moment de la réception de la lettre est ce qui compte.
Ensuite, adressez-vous à un avocat spécialisé dans ce domaine précis du droit de la vie privée, et laissez-le diriger la recherche des faits. Cela inclut de déterminer si le traqueur nommé était effectivement sur votre site et quand il s’est déclenché par rapport au consentement.
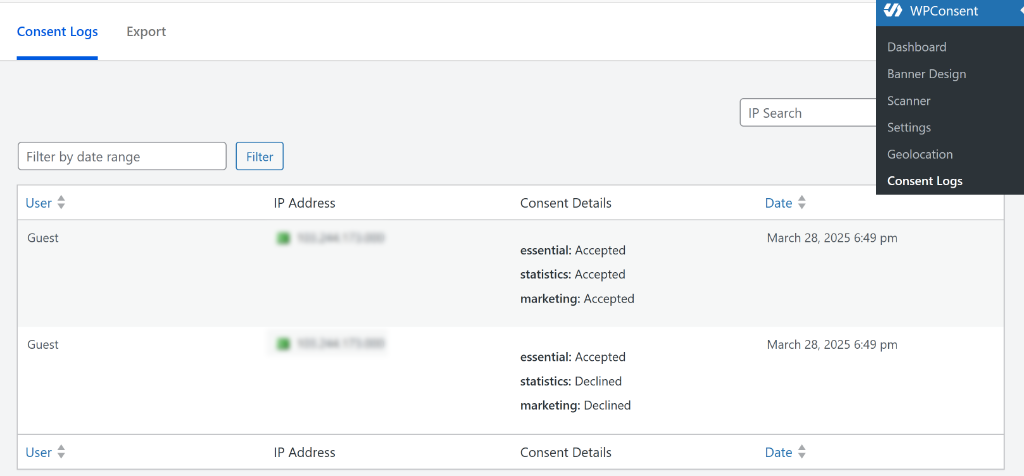
Si vous utilisez WPConsent, le Journal de consentement fournit à votre avocat des enregistrements horodatés du moment où le consentement a été enregistré sur votre site, un élément de la chronologie dont il aura besoin.
Où s'intègre WPConsent
Nous n'allons pas vous dire qu'un plugin de consentement aux cookies fait disparaître un procès. Il ne le fait pas.
Ce que WPConsent fait réellement, c'est corriger le timing. C'est le seul mécanisme sur lequel chaque décision de cet article repose.
| Question de litige | Fonctionnalité WPConsent | Ce qu’il fait | Plan |
|---|---|---|---|
| Mes scripts sont-ils bloqués automatiquement jusqu'à ce qu'un visiteur consente ? | Blocage automatique des scripts | Les scripts non essentiels restent désactivés jusqu'à ce qu'un visiteur accepte, puis s'exécutent. | Gratuit |
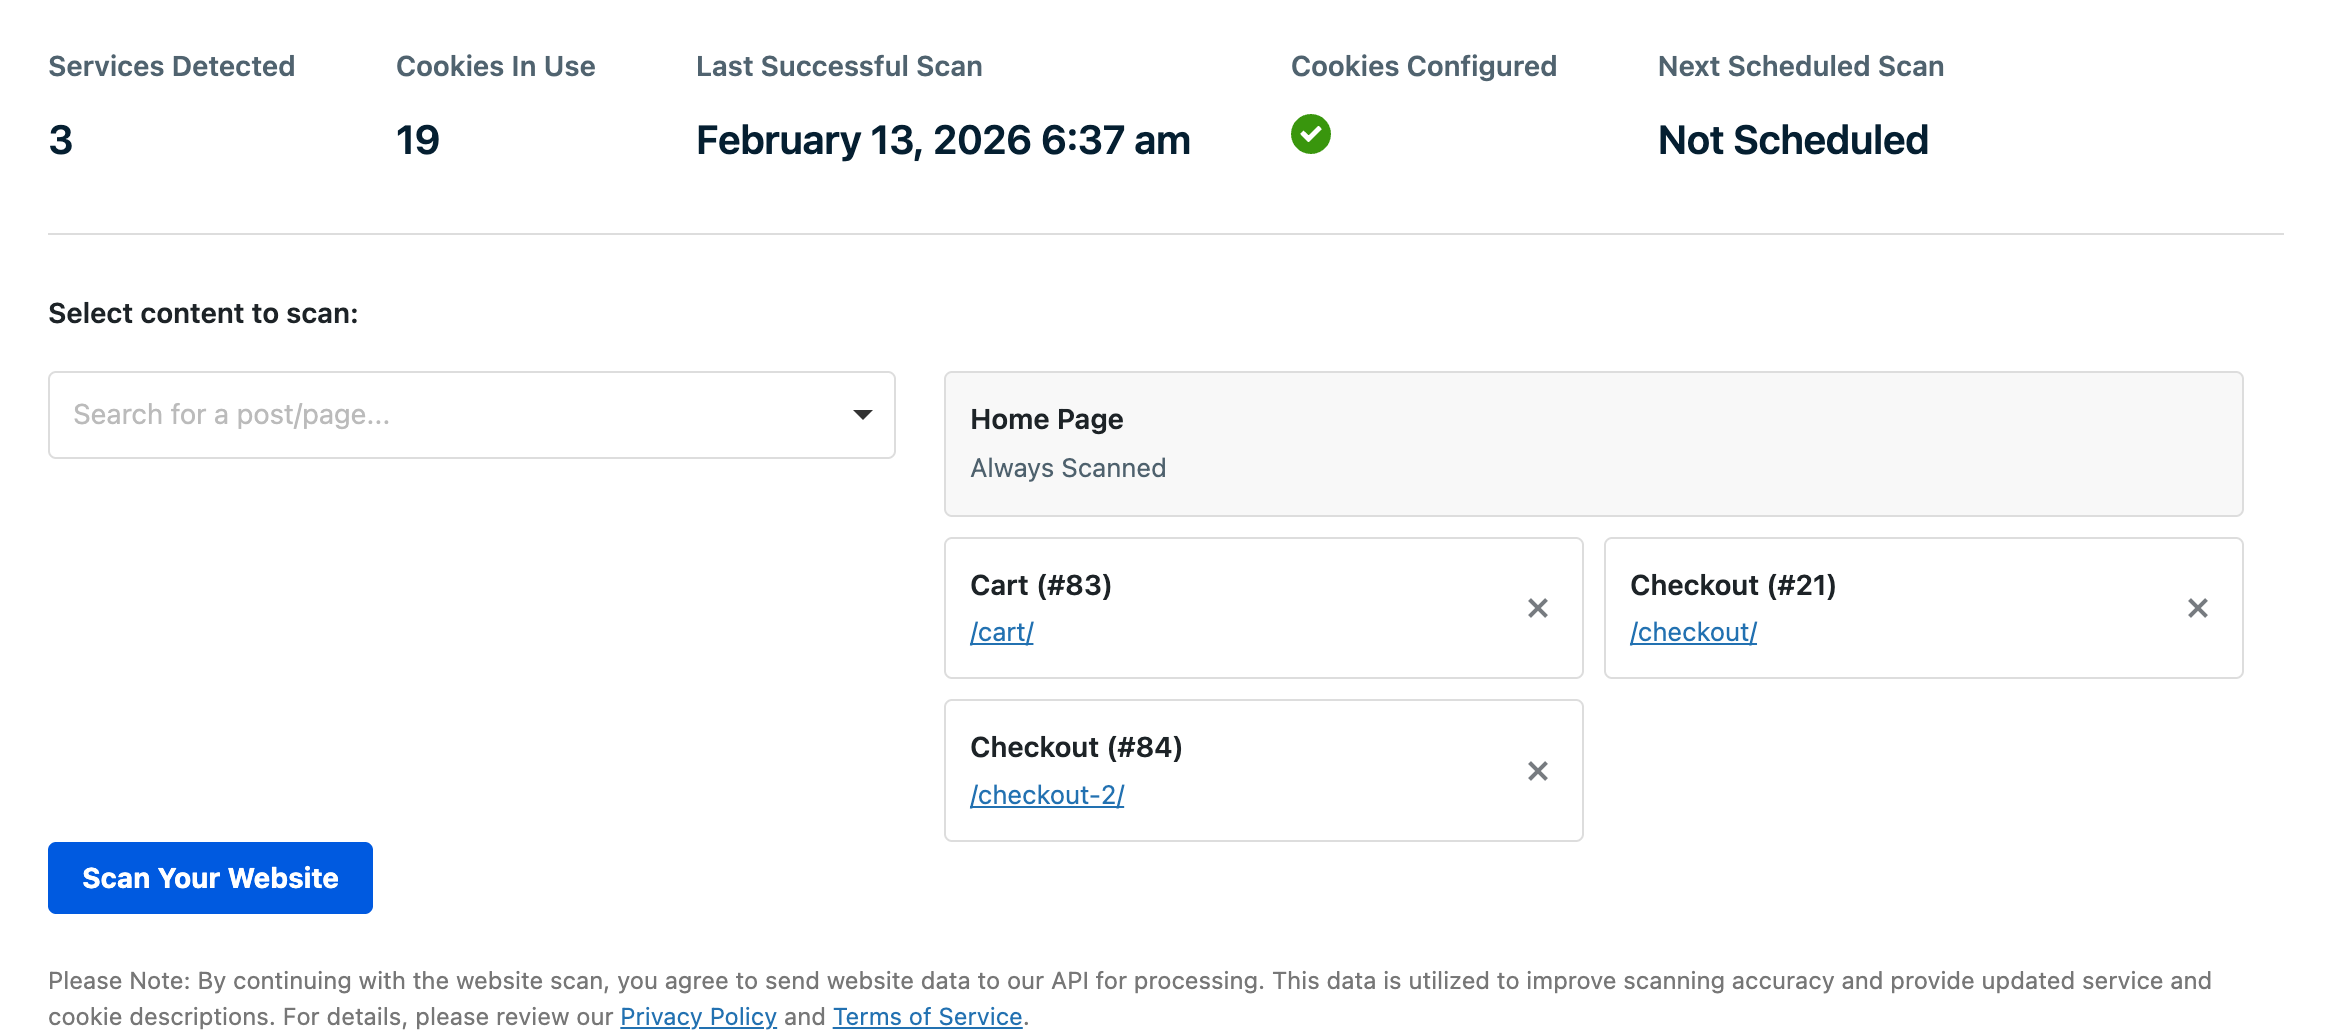
| Sais-je réellement ce qui s'exécute sur mon site ? | Scanner de cookies | Analyse l'ensemble du site et répertorie tous les scripts trouvés. | Gratuit |
| Le suivi de Google respecte-t-il également la décision d'un visiteur ? | Google Consent Mode v2 | Les balises Google reçoivent un signal « refusé » par défaut jusqu'à ce qu'un visiteur consente. | Gratuit |
| Puis-je appliquer une option de retrait plus stricte aux visiteurs californiens sans modifier l'expérience des autres ? | Règles d'affichage géolocalisées | Affiche une bannière plus stricte aux visiteurs d'une région choisie, laisse le reste inchangé. | Pro |
| Si une lettre mentionne mon site, ai-je une trace de ce qu'un visiteur a accepté et quand ? | Journal de consentement | Conserve un enregistrement consultable et horodaté de chaque décision de consentement. | Pro |
Les trois premières lignes se trouvent dans la version gratuite de WPConsent, installée sur plus de 100 000 sites WordPress.
Les règles d'affichage géolocalisé et le Journal de consentement se trouvent sur WPConsent Pro, et ce sont les deux éléments qui transforment un « nous pensons que nous allions bien » en une réponse documentée si une lettre mentionne un jour votre site.
C'est tout. Nous avons couvert ce qu'est la CIPA, ce qu'elle cible et comment y remédier. Quelques questions spécifiques méritent encore d'être répondues directement.
Questions fréquemment posées
La CIPA est-elle une nouvelle loi ?
Non. Le California Invasion of Privacy Act date de 1967 et a été rédigé pour l'écoute téléphonique. Les avocats des plaignants appliquent deux de ses sections, 631(a) et 638.51, au suivi des sites Web par le biais de théories juridiques encore en cours de test devant les tribunaux, et non par le biais d'une nouvelle loi adoptée à cet effet.
Toutes les réclamations CIPA concernant les sites Web reposent-elles sur la même théorie ?
Non, et c'est une idée fausse courante. Les réclamations en vertu de la section 631(a) concernent les outils qui capturent le contenu de la communication, tels que les widgets de relecture de session et de chat. Les réclamations en vertu de la section 638.51 concernent les outils qui envoient des données de routage telles que les adresses IP, principalement les pixels de suivi et les analyses. Les tribunaux californiens rejettent assez systématiquement les réclamations en vertu de la 638.51. Les réclamations en vertu de la 631(a) sont plus véritablement incertaines.
La conformité au CCPA me protège-t-elle contre une réclamation CIPA ?
Pas selon les plaignants qui intentent ces actions. Leur argument est que le modèle de retrait de la CCPA suppose que le suivi peut commencer avant qu'un visiteur ne fasse un choix, ce qui est exactement ce que les deux théories de la CIPA ciblent.
Est-ce que cela s'applique uniquement aux entreprises basées en Californie ?
Non. Le facteur pertinent est généralement l'emplacement des visiteurs de votre site Web, et non l'endroit où votre entreprise est enregistrée. Un site basé n'importe où peut être visé s'il a des visiteurs californiens et utilise des traqueurs de la manière décrite dans ces réclamations.
Une bannière de cookies est-elle suffisante à elle seule ?
Seulement s'il bloque réellement les scripts non essentiels jusqu'à ce qu'un visiteur accepte. Une bannière qui affiche un choix pendant que les traqueurs s'exécutent en arrière-plan ne résout pas le problème de timing sur lequel ces réclamations sont basées.
Qu'est-ce que la SB 690, et cela résout-il ce problème ?
Le SB 690 est un projet de loi californien qui restreindrait les dispositions relatives aux enregistreurs de frappe et aux traceurs de CIPA, sections 638.50 et 638.51, en supprimant la possibilité pour les individus d'intenter des poursuites pour ces réclamations et en laissant l'application à l'Attorney General de l'État. Un amendement du 2 juillet 2026 l'a réduit à ces seules dispositions. Dans sa version actuelle, il entrerait en vigueur le 1er janvier 2027 et s'appliquerait rétroactivement aux réclamations d'enregistreurs de frappe qualifiées déposées le 1er janvier 2025 ou après, mais il ne s'agit pas encore d'une loi et il doit encore être approuvé par l'Assemblée. Il ne toucherait pas aux réclamations d'interception de communications de la section 631(a) derrière les affaires *Javier* et *Mikulsky*, la théorie plus proche d'un argument « vous avez besoin d'un opt-in ». La distinction entre enregistreur de frappe et interception de communications est donc importante pour votre propre lettre : une demande basée sur la théorie de l'enregistreur de frappe pourrait être affectée par le SB 690, tandis qu'une demande d'interception de communications ne le serait pas. C'est l'une des choses qu'un avocat pèse. Ne supposez pas que l'adoption du SB 690 mettrait fin à ce risque.
Que dois-je faire en premier si je reçois une lettre de mise en demeure ?
Ne l'ignorez pas, et ne répondez pas ou ne réglez pas immédiatement non plus. Préservez d'abord tout : la lettre, la configuration actuelle de votre site et vos journaux, avant de changer quoi que ce soit. Ensuite, apportez-la à un avocat expérimenté en CIPA et laissez-le diriger la recherche des faits, y compris si le traqueur nommé était réellement sur votre site et quand il s'est déclenché par rapport au consentement.
Corrigez le moment sur votre site WordPress : bloquez avant le consentement, pas après
La solution ici commence par le moment.
Rien ne devrait se déclencher avant qu'un visiteur n'ait réellement fait un choix, et vous devriez être en mesure de le prouver si jamais quelqu'un le demande.
Installez WPConsent et le scanner liste ce qui fonctionne sur votre site. La bannière commence à bloquer les scripts non essentiels par défaut une fois qu'elle est active.
Si le trafic californien représente une part significative de vos visiteurs, ou si une lettre est déjà arrivée, les Règles d'affichage de géolocalisation et le Journal de consentement dans WPConsent Pro sont conçus exactement pour cette situation.
Obtenez WPConsent gratuitement →
Voir les tarifs de WPConsent →
Ressources supplémentaires
Ces trois guides approfondissent les éléments que cet article couvre à un niveau de résumé.
- Guide pour débutants sur WordPress et la conformité CCPA : le modèle d'opt-out auquel cet article s'oppose, expliqué en détail.
- Exigences WordPress pour le consentement aux cookies par pays : si vos visiteurs ne sont pas seulement en Californie, voici ce qui change ailleurs.
- Qu'est-ce que le consentement aux cookies ? Un guide pour débutants : les bases sur lesquelles cet article s'appuie, si vous partez de zéro.
Avis de non-responsabilité : Cet article est fourni à titre informatif et éducatif uniquement et ne constitue pas un avis juridique. Aucun outil, y compris WPConsent, ne peut à lui seul garantir la conformité ou prévenir un procès ; une configuration appropriée et un examen juridique de votre site spécifique sont tous deux importants. Les lois sur la confidentialité et les interprétations judiciaires évoluent rapidement. Si vous avez reçu une lettre de mise en demeure ou si vous avez des questions concernant les obligations légales spécifiques de votre site, veuillez consulter un avocat agréé.
