
EN BREF :
Le GDPR et le CCPA pointent dans des directions opposées sur le consentement, pas seulement des niveaux de rigueur différents. Le GDPR exige un opt-in avant que le suivi non essentiel ne se charge. Le CCPA autorise le suivi par défaut mais exige un opt-out fonctionnel. Appliquer l'opt-in de style GDPR à tout le monde est légal, mais cela vous coûte silencieusement en visibilité analytique car les visiteurs américains qui ignorent la bannière sont comptés comme un non. Le CCPA ajoute également des exigences qu'aucun modèle de consentement ne couvre : honorer les signaux du Global Privacy Control et traiter les demandes de ne pas vendre.
Deux acheteurs arrivent à votre caisse WooCommerce. L'un est à Paris et l'autre à Los Angeles. Ils voient tous deux la même bannière de cookies.
Est-ce un problème ?
Pas légalement. Mais les deux lois les traitent différemment :
- Le GDPR couvre votre visiteur parisien. Les cookies non essentiels restent bloqués jusqu'à ce qu'il donne son accord.
- Le CCPA couvre votre visiteur de Los Angeles. Les cookies peuvent se charger et il a un moyen de refuser.
Leur emplacement détermine quelles règles de confidentialité s'appliquent à eux.
Montrez-leur à tous deux la même bannière d'opt-in, et vous pourriez perdre des données que vous étiez autorisé à collecter auprès de votre visiteur de Los Angeles.
Voici ce que chaque loi demande, où le raccourci populaire échoue, et comment exécuter les deux comportements sur un seul site.
Points clés à retenir
- Appliquer l'opt-in de style GDPR à tout le monde est légal. Cela compte simplement chaque visiteur américain silencieux comme un refus.
- Honorer le Global Privacy Control est maintenant requis dans douze États, pas seulement en Californie.
- Aucune des deux lois ne s'applique aux visiteurs d'ailleurs. D'autres pays ont leurs propres règles.
- WPConsent honore le GPC sur le plugin gratuit. Pro exécute l'opt-in européen et l'opt-out américain sur le même site.
Cet article est détaillé, nous l'avons donc divisé en sections. Utilisez les liens dans la Table des matières ci-dessous pour naviguer.
- Ce que le RGPD exige
- Ce que la CCPA exige
- Le chevauchement : pourquoi « utiliser simplement le plus strict » est insuffisant
- Ce dont un site avec des visiteurs des deux régions a réellement besoin
- Comment WPConsent gère les deux
- FAQ : RGPD vs CCPA. Ce que vous devez savoir
- Traitez chaque visiteur comme sa région l'attend
Ce que le RGPD exige
Le GDPR exige le consentement avant que tout cookie non essentiel ne se charge. Ce consentement doit être enregistré.
Les analyses, les pixels de marketing et la vidéo intégrée qui suivent doivent tous rester bloqués jusqu'à ce que le visiteur donne son accord.
Informer les visiteurs que ces outils sont utilisés n'est pas suffisant selon le GDPR. Vous devez obtenir leur consentement avant que les scripts qui les utilisent ne puissent s'exécuter.
Il existe une exception étroite.
Les cookies strictement nécessaires au bon fonctionnement du site, comme un panier d'achat ou un cookie de session, ne nécessitent pas de consentement.
D'autres cookies peuvent nécessiter un consentement en fonction de ce qu'ils font.
Pour un guide complet sur la configuration du consentement conforme au GDPR sur WordPress, consultez le guide complet de conformité GDPR pour WordPress.
À qui s'applique le RGPD
Le GDPR s'applique aux entreprises de l'UE, ainsi qu'aux entreprises hors UE qui proposent des biens ou des services aux personnes de l'UE ou surveillent leur comportement.
Par exemple, un magasin américain peut être soumis au GDPR s'il vend à des clients dans l'UE ou s'il suit leur comportement sur son site.
Cela signifie qu'être basé en dehors de l'Europe ne place pas automatiquement votre site en dehors du champ d'application du GDPR.
Sanctions RGPD
Les amendes peuvent s'élever jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial pour les infractions les plus graves.
Ce que la CCPA exige
Le CCPA exige une notification et une option de retrait fonctionnelle, plutôt qu'une permission préalable.
Un site concerné peut autoriser les cookies par défaut. Il doit plutôt expliquer ce qu'il collecte et offrir aux visiteurs un moyen clair de refuser la vente ou le partage de leurs informations personnelles.
Si un visiteur se retire, l'entreprise doit honorer ce choix.
Deux de ces obligations se situent entièrement en dehors du modèle de consentement de votre bannière, de sorte qu'une bannière de cookies seule ne peut pas couvrir tout ce que le CCPA exige.
1. Global Privacy Control (GPC)
Global Privacy Control (GPC) est un signal que le navigateur ou l'extension de confidentialité d'un visiteur envoie aux sites Web pour indiquer qu'il souhaite refuser la vente ou le partage de ses informations personnelles.
Une fois activé, le signal est envoyé automatiquement, de sorte que le visiteur n'a pas à soumettre une demande de retrait sur chaque site.
Si votre entreprise est couverte par le CCPA et vend ou partage des informations personnelles, vous devez traiter ce signal comme un retrait valide. Un lien de retrait manuel seul ne suffit pas.
Le GPC s'applique désormais au-delà de la Californie
La Californie a introduit l'honneur du GPC en premier, mais ce n'est plus le seul État qui l'exige.
Vingt États ont désormais des lois complètes sur la protection de la vie privée en vigueur.
Douze d'entre eux exigent que les sites détectent et honorent le signal GPC à partir de janvier 2026.
Et la Californie, le Colorado et le Connecticut mènent actuellement une campagne de mise en application coordonnée à ce sujet.
Le CCPA reste le plus strict du groupe, et plusieurs autres États ont adopté des droits de retrait similaires.
2. Ne pas vendre
Une demande « Ne pas vendre » permet à un consommateur de dire directement à une entreprise de ne pas vendre ou partager ses informations personnelles, plutôt que de s'appuyer sur un signal de navigateur comme le GPC.
Cela s'applique si votre entreprise répond aux seuils du CCPA (expliqués ci-dessous) et vend ou partage également des informations personnelles. Le partage comprend la transmission de données de visiteurs à d'autres entreprises à des fins de publicité ciblée, même lorsqu'aucun argent n'est échangé, ce qui peut inclure des pixels publicitaires comme le Pixel Meta.
Si les deux s'appliquent, vous avez besoin d'au moins deux moyens pour que les gens puissent se retirer. L'un doit être l'honneur du GPC. L'autre peut être un formulaire « Ne pas vendre ou partager » lié à votre site. Si vous ne vendez ni ne partagez d'informations personnelles, vous n'avez besoin d'aucun des deux.
À qui s'applique la CCPA
Le CCPA ne s'applique pas à tous les sites ayant un visiteur américain.
Il s'applique aux entreprises à but lucratif qui font des affaires en Californie et qui répondent à au moins l'une des conditions suivantes :
- Plus de 26,625 millions de dollars de revenus annuels
- Acheter, vendre ou partager les informations personnelles de 100 000 consommateurs ou ménages ou plus par an
- Gagner 50 % ou plus de leurs revenus grâce à la vente ou au partage d'informations personnelles
Notre guide complet de conformité au CCPA couvre les obligations qui surviennent une fois qu'une entreprise atteint une taille suffisante, et qui vont bien au-delà du consentement aux cookies.
Sanctions CCPA
Les pénalités sont plus faibles par violation que celles du RGPD. Chaque violation compte séparément, donc les totaux peuvent s'accumuler.
À partir de 2026, les violations non intentionnelles coûteront 2 663 $, et les violations intentionnelles, ou celles impliquant les données d’un mineur, coûteront 7 988 $.
Ces montants sont ajustés en fonction de l’inflation tous les deux ans.
Mettez le RGPD et le CCPA côte à côte, et ils commencent à se ressembler plus qu’ils ne le sont réellement. C’est pourquoi certaines entreprises optent pour le raccourci « utilisez simplement le plus strict ».
Le chevauchement : pourquoi « utilisez simplement le plus strict » est insuffisant
Voici comment ils se chevauchent. Les deux lois :
- Vous obligent à indiquer aux visiteurs ce que vous collectez et pourquoi
- Donnent aux personnes un moyen de faire supprimer leurs données
- Entraînent des pénalités qui signifient cela
Utiliser le plus strict est insuffisant pour deux raisons.
1. Ce n’est pas illégal, mais vous abandonnez des données utiles.
Appliquer un opt-in de type RGPD à chaque visiteur n’est pas une violation de quoi que ce soit aux États-Unis, y compris demander à un Californien un consentement dont vous n’aviez pas strictement besoin.
Mais cela signifie :
- En opt-out, un visiteur qui ne fait rien compte comme un oui.
- En opt-in, ce même visiteur compte comme un non.
La plupart des gens ignorent une bannière de cookies, donc appliquer l’opt-in partout signifie que vous ne collecterez pas de données d’analyse auprès des visiteurs qui n’ont jamais fait de choix.
💡 Nouveau dans WPConsent : Statistiques de bannière
Certains visiteurs acceptent votre bannière. D’autres la rejettent. Beaucoup l’ignorent, et ce troisième groupe est invisible dans vos statistiques.
Les statistiques de bannière vous montrent combien, afin que vous sachiez ce que vous manquez réellement. C’est inclus dans tous les plans payants, et Pro ajoute des plages de dates et une ventilation par localisation. Lire l’annonce.
2. Certaines exigences de la CCPA sortent du cadre du consentement aux cookies.
Respecter le GPC et traiter les demandes Ne pas vendre ne sont pas des choix de modèle de consentement, donc aucun comportement de bannière ne les fournit. L’opt-in pour tout le monde ne couvre pas l’une ou l’autre exigence.
Voici où les deux lois diffèrent encore :
| RGPD | CCPA | |
|---|---|---|
| Modèle de consentement | Opt-in avant le chargement des cookies non essentiels | Opt-out : les cookies peuvent se charger, le visiteur peut s’y opposer |
| Qui cela couvre | Visiteurs de l’UE et de la ZEE, y compris ceux des entreprises non membres de l’UE | Entreprises couvertes traitant les données des résidents californiens |
| Cookies non essentiels | Bloqués jusqu’à ce que le visiteur donne son accord | Généralement autorisés, avec un opt-out fonctionnel |
| Signal d’opt-out | Ce n'est pas le mécanisme utilisé par le RGPD | Doit honorer le GPC si vous vendez ou partagez, et confirmer que cela a été traité |
| Ne pas vendre | Pas d'équivalent direct | Requis si vous vendez ou partagez des informations personnelles |
| Sanctions (2026) | Jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires | 2 663 $ pour une infraction involontaire, 7 988 $ pour une infraction intentionnelle |
| Votre configuration WordPress | Bloquer les scripts, puis demander | Autoriser les scripts, fournir un moyen clair de se désengager |
La question n'est donc pas de savoir quelle loi suivre. Il s'agit de traiter chaque visiteur de la manière attendue dans sa propre région.
Ce dont un site avec des visiteurs des deux régions a réellement besoin
Retour à la caisse, et les deux acheteurs.
Pour Paris, Google Analytics et le Meta Pixel restent bloqués jusqu'à ce que ce visiteur donne son accord.
Pour Los Angeles, les mêmes scripts peuvent se charger, tant qu'il existe un moyen clair de se désengager et que le signal GPC du navigateur est respecté s'il arrive.
Pour mettre cela en perspective, lorsque ces deux visiteurs arrivent sur votre site, l'un rencontre un mur (RGPD), tandis que l'autre rencontre une porte (CCPA).
Qu'en est-il de tous les autres ?
Ces lois suivent le visiteur, pas vous.
Si un visiteur navigue depuis un pays sans loi complète sur la protection de la vie privée, aucune règle spécifique ne le suit sur votre site.
D'autres régions ont leurs propres lois, telles que la LGPD du Brésil, la LPRPDE du Canada et la version post-Brexit du RGPD du Royaume-Uni.
De plus en plus de pays introduisent également des règles de confidentialité similaires.
Pour tous ceux qui se trouvent en dehors de ces règles, utilisez un paramètre par défaut raisonnable, puis ajoutez des règles basées sur la localisation pour les régions qui comptent pour votre trafic.
Notre guide sur les exigences de consentement aux cookies par pays examine région par région.
⚠️ Un hic
Un plugin de consentement contrôle les cookies, les scripts et l'enregistrement de ce qu'un visiteur a choisi. Il ne termine pas le travail à lui seul. Votre politique de confidentialité, les fournisseurs que vous utilisez et ce que vos formulaires font des données soumises ont toujours de l'importance.
Comment WPConsent gère les deux
WPConsent est l'un des meilleurs plugins de consentement WordPress.
Il bloque automatiquement les scripts de suivi jusqu'à ce qu'un visiteur donne son accord, et il peut appliquer une règle différente en fonction de l'endroit où se trouve ce visiteur.
Nous allons vous expliquer comment l'utiliser pour gérer le CCPA et le RGPD en même temps.
Installez d'abord WPConsent
WPConsent dispose d'une version gratuite depuis le dépôt WordPress et d'une version payante de WPConsent.
Consultez notre comparaison entre WPConsent Gratuit et Pro pour voir ce que chacun offre. Une fois votre choix fait, notre guide d'installation vous accompagne pour les deux.
Une fois installé, voici comment gérer les exigences clés du RGPD et du CCPA que nous avons abordées ci-dessus :
Respecter les signaux GPC (gratuit)
WPConsent peut détecter automatiquement les signaux GPC et refuser les cookies non essentiels pour les visiteurs qui en envoient un. Ceci est également inclus dans la version gratuite.
Allez dans WPConsent » Paramètres et ouvrez l'onglet Avancé. Activez Respecter les contrôles de confidentialité globaux.
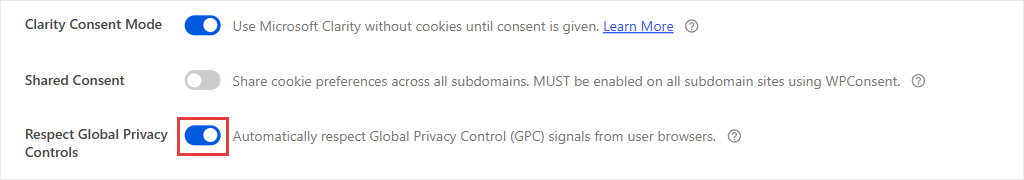
Il est désactivé par défaut, car toutes les entreprises ne sont pas tenues d'honorer le GPC. En vertu du CCPA, seules les entreprises qui vendent ou partagent des informations personnelles le doivent.
Une fois activé, les visiteurs arrivant avec le GPC activé se voient refuser automatiquement les cookies non essentiels et ne voient jamais la bannière.
Vous pouvez également définir ce qui est dit à ces visiteurs.
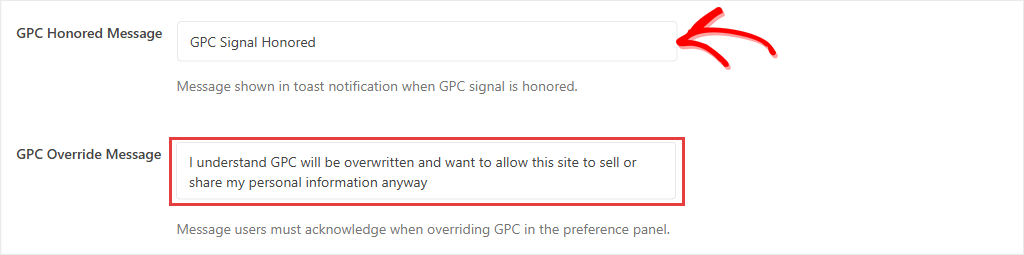
Par défaut, WPConsent affiche un message en bas de la page à ces visiteurs, indiquant « Signal GPC respecté ».
Si quelqu'un souhaite outrepasser le signal, il doit d'abord l'accuser réception.
Depuis janvier 2026, la Californie exige également que les entreprises concernées montrent aux consommateurs que leur refus GPC a été traité.
Une fois que vous activez le GPC, WPConsent s'en charge pour vous.
Pour une présentation étape par étape, consultez notre guide sur comment implémenter le support du contrôle de confidentialité global dans WordPress.
Exécuter l'opt-in et l'opt-out sur le même site (Plan de base et supérieur)
WPConsent vous permet d'avoir à la fois un comportement de consentement par opt-in et par opt-out sur le même site en même temps.
Ses règles de localisation associent une région au comportement de consentement que les visiteurs de cette région devraient obtenir.
Les modèles CCPA et GDPR configurent chacun les options de blocage pour correspondre à l'approche de cette région, vous n'avez donc pas à les configurer à partir de zéro.
Allez dans WPConsent » Géolocalisation.
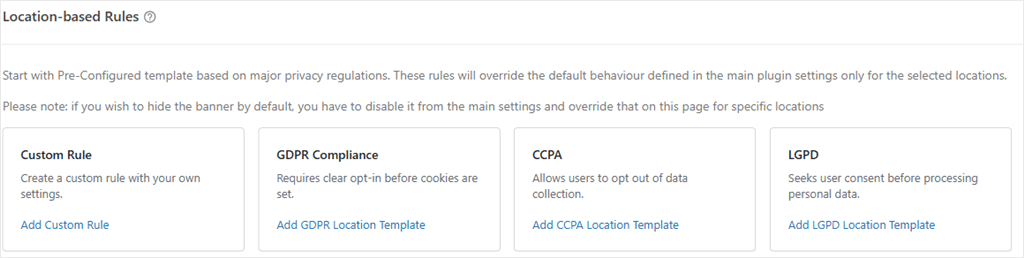
Cliquez sur Ajouter un modèle de localisation GDPR, confirmez, puis faites de même pour Ajouter un modèle de localisation CCPA.
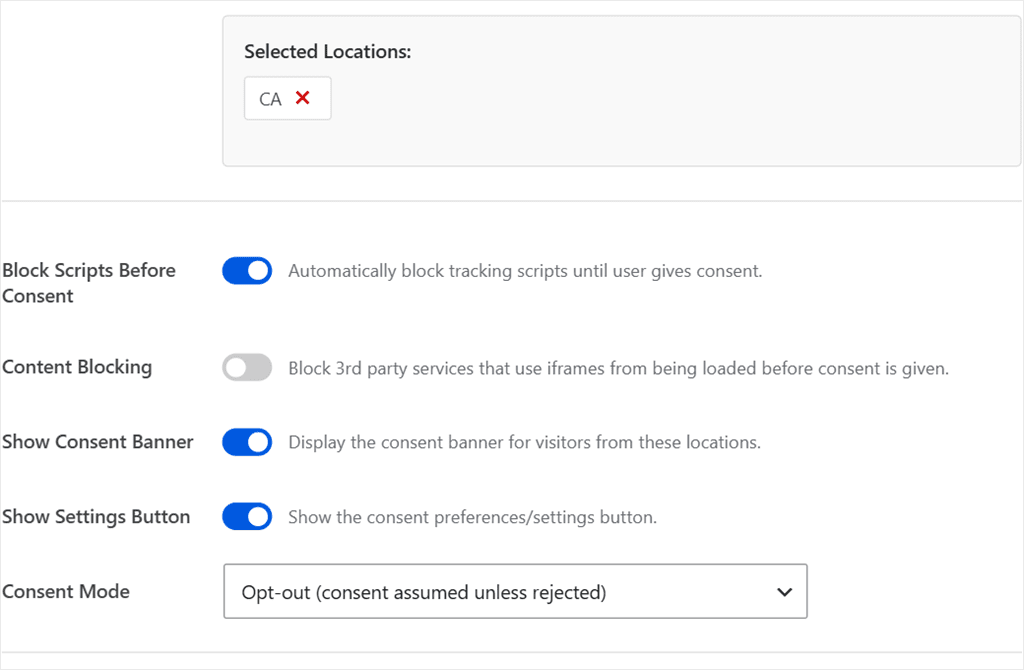
Vous vous retrouvez avec deux règles couvrant deux régions.
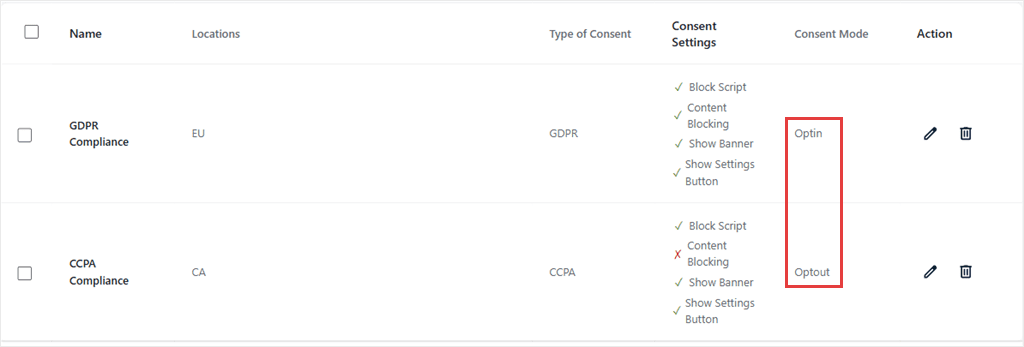
Chaque règle a des contrôles d'édition et de suppression, et il n'y a aucune limite au nombre que vous pouvez ajouter.
Utilisez l'onglet Règle personnalisée pour couvrir les régions sans modèle. Les visiteurs en dehors de toutes les règles que vous avez définies reviennent à vos paramètres WPConsent principaux.
Comment fonctionne la géolocalisation de WPConsent
WPConsent détecte la localisation via Cloudflare si vous l'utilisez, ou son propre service de géolocalisation si vous ne l'utilisez pas. Quoi qu'il en soit, ce plugin de consentement gère la recherche de localisation pour vous.
Les intégrations bloquées comme YouTube ou Google Maps affichent un espace réservé avec un bouton cliquer pour charger au lieu de charger le contenu avant le consentement.
Pour un tutoriel détaillé, consultez comment configurer le consentement aux cookies basé sur la localisation dans WordPress.
Traiter les demandes de « Ne pas vendre » (Plan Plus et supérieur)
Si votre entreprise répond aux seuils du CCPA ci-dessus et vend ou partage des informations personnelles, vous avez besoin d'un endroit où les consommateurs peuvent réellement soumettre la demande.
WPConsent vous fournit un formulaire dédié Ne pas vendre que les visiteurs peuvent remplir pour soumettre leur demande de retrait.
Accédez à WPConsent » Ne pas vendre et ouvrez l'onglet Configuration, puis cliquez sur Générer la page Ne pas vendre.
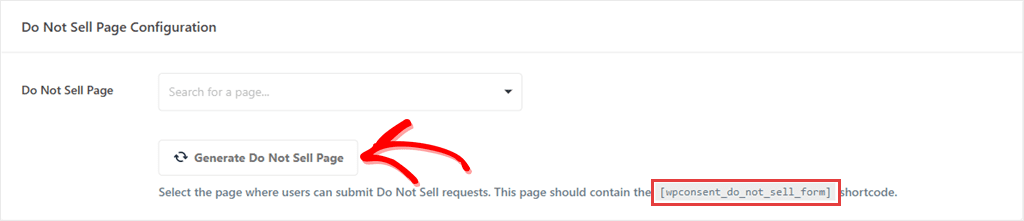
WPConsent crée la page pour vous, avec le shortcode [wpconsent_do_not_sell_form] déjà en place.
Les requêtes soumises atterrissent dans l'onglet Requêtes, où vous pouvez les traiter et les exporter. Consultez ce guide pour savoir comment créer une page Ne pas vendre dans WordPress.
Découvrez notre test de WPConsent pour voir tout ce qu'il peut faire.
FAQ : RGPD vs CCPA. Ce que vous devez savoir
Le RGPD est-il plus strict que la CCPA ?
Au moment du consentement, oui. Le RGPD demande un accord avant le début du suivi, et le CCPA non. Cela ne fait pas du CCPA le plus facile. Ses obligations de ne pas vendre et son exigence GPC n'ont pas d'équivalent dans le RGPD, de sorte qu'un site conçu uniquement pour le RGPD peut encore être insuffisant.
Une seule bannière de cookies peut-elle gérer le RGPD et la CCPA ?
Oui. Une bannière de consentement pour tout le monde est légale en vertu des deux lois. Elle collecte simplement moins de données auprès de vos visiteurs américains que ce que le CCPA autorise. Une bannière qui applique des règles différentes selon la localisation vous permet de conserver ces données. Dans tous les cas, les requêtes GPC et Ne pas vendre, lorsqu'elles s'appliquent à vous, sont traitées séparément de la bannière.
Qu'en est-il des visiteurs des pays couverts par aucune des deux lois ?
Ni le RGPD ni le CCPA ne les atteignent, car tous deux suivent le visiteur plutôt que le site. De nombreux autres pays ont leurs propres règles, donc l'approche pratique est une valeur par défaut raisonnable pour tous ceux qui ne sont pas couverts, plus une règle pour chaque région qui compte pour votre trafic.
Le RGPD s'applique-t-il aux sites Web basés aux États-Unis ?
Il peut. Le RGPD ne se limite pas aux entreprises européennes. Un site américain qui propose des biens ou des services à des personnes dans l'UE, ou qui surveille leur comportement, peut y être soumis, quelle que soit la localisation de l'entreprise.
Ai-je besoin d'un consentement pour les cookies en vertu de la CCPA ?
Pas au sens du RGPD de consentement avant le chargement. Le CCPA demande une notification, un moyen de retrait fonctionnel et le respect du signal Global Privacy Control, plutôt que de bloquer les cookies jusqu'à ce que quelqu'un soit d'accord.
La CCPA s'applique-t-elle aux petits sites WordPress ?
Pas automatiquement. Il s'applique aux entreprises à but lucratif qui atteignent un certain seuil de revenus ou qui achètent, vendent ou partagent une grande quantité d'informations personnelles, et non à tous les sites qui ont un visiteur américain. Un petit blog n'est probablement pas concerné. Un magasin en croissance pourrait l'être.
Qu'est-ce que le Global Privacy Control et dois-je le respecter ?
C'est un signal que le navigateur d'un visiteur envoie pour indiquer qu'il refuse la vente ou le partage de ses données. Depuis janvier 2026, douze États exigent que les entreprises couvertes par leurs lois sur la protection de la vie privée le détectent et le respectent. En vertu du CCPA, cela concerne les entreprises qui vendent ou partagent des informations personnelles. Si c'est votre cas, un lien de retrait manuel seul ne suffit pas.
Traitez chaque visiteur comme sa région l'attend
La question n'a jamais été de savoir quelle loi était la plus stricte.
Votre site recevra des visiteurs des deux endroits, et ils ont droit à des choses différentes.
L'un s'attend à être sollicité d'abord. L'autre s'attend à être clairement informé et à avoir un moyen de se retirer, y compris par un signal que son navigateur envoie de lui-même.
Traitez chaque visiteur selon les règles qui s'appliquent à lui, et vous pourrez éviter de céder des données que vous êtes peut-être autorisé à collecter.
Respectez les signaux Global Privacy Control et exécutez une bannière de consentement appropriée.
Obtenez WPConsent gratuitement →
Exécutez l'opt-in de l'UE et l'opt-out des États-Unis sur le même site, automatiquement, par emplacement.
Obtenir WPConsent Pro →
Ressources supplémentaires
Approfondissez l'une ou l'autre loi, ou les éléments entourant la bannière elle-même.
- Guide du débutant pour WordPress et la conformité RGPD : la procédure complète sur la configuration du consentement, les bannières et le blocage
- Guide ultime pour WordPress et la conformité CCPA : seuils actuels et obligations au-delà du consentement aux cookies
- Exigences de consentement aux cookies par pays : région par région, au-delà de ces deux
- Politique relative aux cookies vs Politique de confidentialité : quel document dit quoi, et si vous avez besoin des deux
Avis de non-responsabilité : Cet article est fourni à titre informatif et éducatif uniquement et ne constitue pas un avis juridique. Aucun outil, y compris WPConsent, ne peut à lui seul garantir la conformité avec le RGPD, la CCPA ou toute autre loi sur la confidentialité. Les lois sur la confidentialité et leur application évoluent avec le temps. Si vous avez des questions sur les obligations légales spécifiques de votre site, consultez un avocat agréé.
