
In sintesi:
GDPR e CCPA puntano in direzioni opposte sul consenso, non solo su diversi livelli di rigore. Il GDPR richiede l'opt-in prima che venga caricato il tracciamento non essenziale. La CCPA consente il tracciamento per impostazione predefinita, ma richiede un opt-out funzionante. Applicare l'opt-in in stile GDPR a tutti è legale, ma ti costa silenziosamente la visibilità delle analisi poiché i visitatori statunitensi che ignorano il banner vengono contati come un no. La CCPA aggiunge anche requisiti che nessun modello di consenso copre: onorare i segnali Global Privacy Control e gestire le richieste di non vendere.
Due acquirenti raggiungono il checkout del tuo WooCommerce. Uno è a Parigi e l'altro è a Los Angeles. Entrambi vedono lo stesso banner dei cookie.
È un problema?
Non legalmente. Ma le due leggi li trattano in modo diverso:
- GDPR copre il tuo visitatore di Parigi. I cookie non essenziali rimangono bloccati finché non accettano.
- CCPA copre il tuo visitatore di Los Angeles. I cookie possono essere caricati e hanno un modo per dire di no.
La loro posizione determina quali regole sulla privacy si applicano a loro.
Mostra loro lo stesso banner di opt-in e potresti rinunciare a dati che ti era permesso raccogliere dal tuo visitatore di Los Angeles.
Ecco cosa chiede ciascuna legge, dove il popolare scorciatoia si rompe e come eseguire entrambi i comportamenti su un unico sito.
Punti chiave
- Applicare l'opt-in in stile GDPR a tutti è legale. Conta semplicemente ogni visitatore silenzioso degli Stati Uniti come un rifiuto.
- Onorare il Global Privacy Control è ora richiesto in dodici stati, non solo in California.
- Nessuna delle due leggi si applica ai visitatori provenienti da altrove. Altri paesi hanno le proprie regole.
- WPConsent onora GPC sul plugin gratuito. Pro esegue l'opt-in UE e l'opt-out USA sullo stesso sito.
Questo articolo è dettagliato, quindi l'abbiamo suddiviso in sezioni. Usa i collegamenti nell'indice sottostante per navigare.
- Cosa richiede il GDPR
- Cosa richiede il CCPA
- La sovrapposizione: perché "usa semplicemente quello più restrittivo" non basta
- Cosa serve davvero a un sito con visitatori da entrambe le parti
- Come WPConsent gestisce entrambi
- FAQ: GDPR vs CCPA. Cosa devi sapere
- Tratta ogni visitatore come previsto dalla sua regione
Cosa richiede il GDPR
GDPR richiede il consenso prima che venga caricato qualsiasi cookie non essenziale. Tale consenso deve essere registrato.
Analisi, pixel di marketing e video incorporati che tracciano, devono rimanere bloccati finché il visitatore non accetta.
Dire ai visitatori che questi strumenti sono in uso non è sufficiente secondo il GDPR. È necessario ottenere il loro consenso prima che gli script che li utilizzano possano essere eseguiti.
C'è un'unica e ristretta eccezione.
I cookie strettamente necessari per il funzionamento del sito, come un carrello o un cookie di sessione, non richiedono il consenso.
Altri cookie potrebbero richiedere il consenso a seconda di ciò che fanno.
Per la guida completa sull'impostazione del consenso conforme al GDPR su WordPress, consulta la guida completa alla conformità GDPR per WordPress.
A chi si applica il GDPR
Il GDPR si applica alle imprese nell'UE e alle imprese al di fuori dell'UE che offrono beni o servizi a persone nell'UE o ne monitorano il comportamento.
Ad esempio, un negozio statunitense può rientrare nel GDPR se vende a clienti nell'UE o traccia ciò che fanno sul suo sito.
Ciò significa che essere basati al di fuori dell'Europa non pone automaticamente il tuo sito al di fuori del GDPR.
Sanzioni GDPR
Le multe arrivano fino a 20 milioni di euro o il 4% del fatturato annuo mondiale per le violazioni più gravi.
Cosa richiede il CCPA
CCPA richiede una notifica e un'opzione di disattivazione funzionante, piuttosto che un permesso preventivo.
Un sito interessato può consentire l'esecuzione dei cookie per impostazione predefinita. Invece, deve spiegare cosa raccoglie e offrire ai visitatori un modo chiaro per disattivare la vendita o la condivisione delle proprie informazioni personali.
Se un visitatore sceglie di non partecipare, l'azienda deve rispettare quella scelta.
Due di questi obblighi si trovano completamente al di fuori del modello di consenso del tuo banner, quindi un banner per i cookie da solo non può coprire tutto ciò che CCPA richiede.
1. Global Privacy Control (GPC)
Global Privacy Control (GPC) è un segnale che il browser di un visitatore o un'estensione per la privacy invia ai siti web per indicare che desiderano disattivare la vendita o la condivisione delle proprie informazioni personali.
Una volta abilitato, il segnale viene inviato automaticamente, quindi il visitatore non deve inviare una richiesta di disattivazione su ogni sito.
Se la tua azienda è soggetta a CCPA e vende o condivide informazioni personali, devi trattare quel segnale come una disattivazione valida. Un link di disattivazione manuale da solo non è sufficiente.
Il GPC ora si applica oltre la California
La California ha introdotto per prima l'onorare il GPC, ma non è più l'unico stato che lo richiede.
Venti stati hanno ora leggi complete sulla privacy in vigore.
Dodici di questi richiedono ai siti di rilevare e rispettare il segnale GPC a partire da gennaio 2026.
E California, Colorado e Connecticut stanno attualmente conducendo una campagna di applicazione coordinata su questo.
CCPA è ancora il più rigoroso del gruppo, e diversi altri stati hanno adottato diritti di disattivazione simili.
2. Non vendere
Una richiesta 'Non vendere' consente a un consumatore di dire direttamente a un'azienda di non vendere o condividere le proprie informazioni personali, piuttosto che fare affidamento su un segnale del browser come GPC.
Ciò si applica se la tua azienda soddisfa le soglie di CCPA (descritte di seguito) e vende o condivide anche informazioni personali. La condivisione include il passaggio di dati dei visitatori ad altre aziende per la pubblicità mirata, anche quando non avvengono scambi di denaro, il che può includere pixel pubblicitari come il Meta Pixel.
Se entrambi si applicano, hai bisogno di almeno due modi per le persone di disattivarsi. Uno deve essere il rispetto del GPC. L'altro può essere un modulo 'Non vendere o condividere' collegato dal tuo sito. Se non vendi o condividi informazioni personali, non hai bisogno di nessuno dei due.
A chi si applica il CCPA
CCPA non si applica a ogni sito con un visitatore statunitense.
Si applica alle aziende a scopo di lucro che operano in California e soddisfano almeno uno dei seguenti requisiti:
- Oltre 26,625 milioni di dollari di entrate annuali
- Acquisto, vendita o condivisione delle informazioni personali di 100.000 o più consumatori o famiglie all'anno
- Guadagnare il 50% o più delle proprie entrate dalla vendita o condivisione di informazioni personali
La nostra guida completa alla conformità CCPA copre gli obblighi che sorgono una volta che un'azienda diventa abbastanza grande, che vanno ben oltre il consenso ai cookie.
Sanzioni CCPA
Le sanzioni sono inferiori per violazione rispetto a quelle del GDPR. Ogni violazione conta separatamente, quindi i totali possono sommarsi.
A partire dal 2026, le violazioni non intenzionali costano 2.663 dollari ciascuna, quelle intenzionali, o qualsiasi violazione che coinvolga i dati di un minore, costano 7.988 dollari.
Tali importi vengono adeguati all'inflazione ogni due anni.
Metti a confronto GDPR e CCPA, e iniziano ad assomigliarsi più di quanto non siano in realtà. Ecco perché alcune aziende ricorrono alla scorciatoia "usa semplicemente quella più restrittiva".
La Sovrapposizione: Perché "Usare Semplicemente Quella Più Restrittiva" Non Basta
Ecco come si sovrappongono. Entrambe le leggi:
- Ti richiedono di dire ai visitatori cosa raccogli e perché
- Danno alle persone un modo per far eliminare i propri dati
- Comportano sanzioni che significano questo
Usare quella più restrittiva non basta per due motivi.
1. Non è illegale, ma rinunci a dati utili.
Applicare un opt-in in stile GDPR a ogni visitatore non è una violazione di nulla negli Stati Uniti, nemmeno chiedere a un californiano un consenso che non era strettamente necessario.
Ma significa:
- Con l'opt-out, un visitatore che non fa nulla è considerato un sì.
- Con l'opt-in, lo stesso visitatore è considerato un no.
La maggior parte delle persone ignora un banner per i cookie, quindi applicare l'opt-in ovunque significa che non raccoglierai dati analitici dai visitatori che non hanno mai fatto una scelta.
💡 Novità in WPConsent: Banner Analytics
Alcuni visitatori accettano il tuo banner. Alcuni lo rifiutano. Molti lo ignorano, e quel terzo gruppo è invisibile nelle tue analisi.
Banner Analytics ti mostra quanti, così sai cosa ti stai effettivamente perdendo. È incluso in ogni piano a pagamento, e Pro aggiunge intervalli di date e una ripartizione per località. Leggi l'annuncio.
2. Alcuni requisiti del CCPA vanno oltre il consenso ai cookie.
Onorare il GPC e gestire le richieste Do Not Sell non sono scelte basate sul modello di consenso, quindi nessun comportamento del banner le fornisce. L'opt-in per tutti non copre nessuno dei due requisiti.
Ecco dove le due leggi differiscono ancora:
| GDPR | CCPA | |
|---|---|---|
| Modello di consenso | Opt-in prima del caricamento dei cookie non essenziali | Opt-out: i cookie possono caricarsi, il visitatore può opporsi |
| Chi copre | Visitatori UE e SEE, anche da aziende non UE | Aziende coperte che gestiscono i dati dei residenti in California |
| Cookie non essenziali | Bloccati finché il visitatore non acconsente | Generalmente permessi, con un opt-out funzionante |
| Segnale di esclusione | Non è il meccanismo utilizzato dal GDPR | Deve rispettare il GPC se vendi o condividi, e confermare che è stato elaborato |
| Non vendere | Nessun equivalente diretto | Richiesto se vendi o condividi informazioni personali |
| Sanzioni (2026) | Fino a 20 milioni di euro o il 4% del fatturato | 2.663 dollari non intenzionali, 7.988 dollari intenzionali |
| La tua configurazione di WordPress | Blocca gli script, poi chiedi | Consenti gli script, fornisci una via d'uscita chiara |
Quindi la domanda non è quale legge seguire. È come trattare ogni visitatore nel modo in cui la propria regione si aspetta.
Cosa serve davvero a un sito con visitatori da entrambe le parti
Di nuovo al checkout, e i due acquirenti.
Per Parigi, Google Analytics e il Meta Pixel rimangono bloccati finché quel visitatore non acconsente.
Per Los Angeles, gli stessi script possono essere caricati, purché ci sia una via chiara per rinunciare e il segnale GPC del browser venga rispettato se arriva.
Per mettere le cose in prospettiva, quando quei due visitatori arrivano sul tuo sito, uno incontra un muro (GDPR), mentre l'altro incontra una porta (CCPA).
E gli altri?
Queste leggi seguono il visitatore, non te.
Se un visitatore naviga da un paese senza una legge completa sulla privacy, nessuna regola specifica lo segue sul tuo sito.
Altre regioni hanno le proprie, come la LGPD del Brasile, la PIPEDA del Canada e la versione post-Brexit del GDPR del Regno Unito.
Anche altri paesi stanno introducendo regole simili sulla privacy.
Per tutti al di fuori di queste regole, usa un default sensato, quindi aggiungi regole basate sulla posizione per le regioni che contano per il tuo traffico.
La nostra guida ai requisiti di consenso dei cookie per paese va regione per regione.
⚠️ Una complicazione
Un plugin di consenso controlla cookie, script e il registro di ciò che un visitatore ha scelto. Non finisce il lavoro da solo. La tua normativa sulla privacy, i fornitori che utilizzi e ciò che i tuoi moduli fanno con i dati inviati contano ancora tutti.
Come WPConsent gestisce entrambi
WPConsent è uno dei migliori plugin di consenso per WordPress.
Esso blocca automaticamente gli script di tracciamento finché un visitatore non acconsente, e può applicare una regola diversa a seconda di dove si trova quel visitatore.
Ti spieghiamo come usarlo per gestire CCPA e GDPR contemporaneamente.
Installa prima WPConsent
WPConsent ha una versione gratuita dal repository di WordPress e una versione a pagamento di WPConsent.
Vedi il nostro confronto tra WPConsent Free e Pro per vedere cosa offre ciascuno. Una volta fatta la tua scelta, la nostra guida all'installazione ti accompagnerà attraverso entrambi.
Una volta installato, ecco come gestire i requisiti chiave del GDPR e del CCPA trattati in precedenza:
Rispetta i segnali GPC (gratuito)
WPConsent può rilevare automaticamente i segnali GPC e rifiutare i cookie non essenziali per i visitatori che ne inviano uno. Questo è incluso anche nella versione gratuita.
Vai su WPConsent » Impostazioni e apri la scheda Avanzate. Attiva Rispetta i Controlli Globali sulla Privacy.
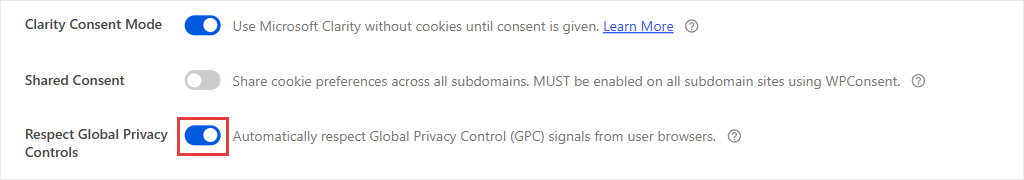
Viene fornito disattivato, perché non tutte le aziende devono rispettare il GPC. Secondo il CCPA, solo le aziende che vendono o condividono informazioni personali sono tenute a farlo.
Una volta attivato, ai visitatori che arrivano con GPC abilitato vengono rifiutati automaticamente i cookie non essenziali e non vedranno mai il banner.
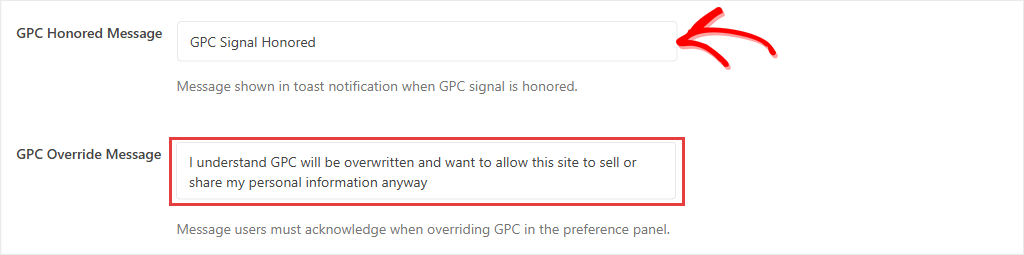
Puoi anche impostare cosa viene comunicato a tali visitatori.
Per impostazione predefinita, WPConsent mostra a questi visitatori un messaggio in fondo alla pagina, che recita "Segnale GPC Rispettato".
Se qualcuno vuole ignorare il segnale, deve prima riconoscerlo.
Da gennaio 2026, la California richiederà inoltre alle aziende interessate di dimostrare ai consumatori che la loro richiesta di opt-out GPC è stata elaborata.
Una volta attivato il GPC, WPConsent se ne occuperà per te.
Per una guida passo passo, consulta la nostra guida su come implementare il supporto Global Privacy Control in WordPress.
Esegui opt-in e opt-out sullo stesso sito (Piano Basic e superiori)
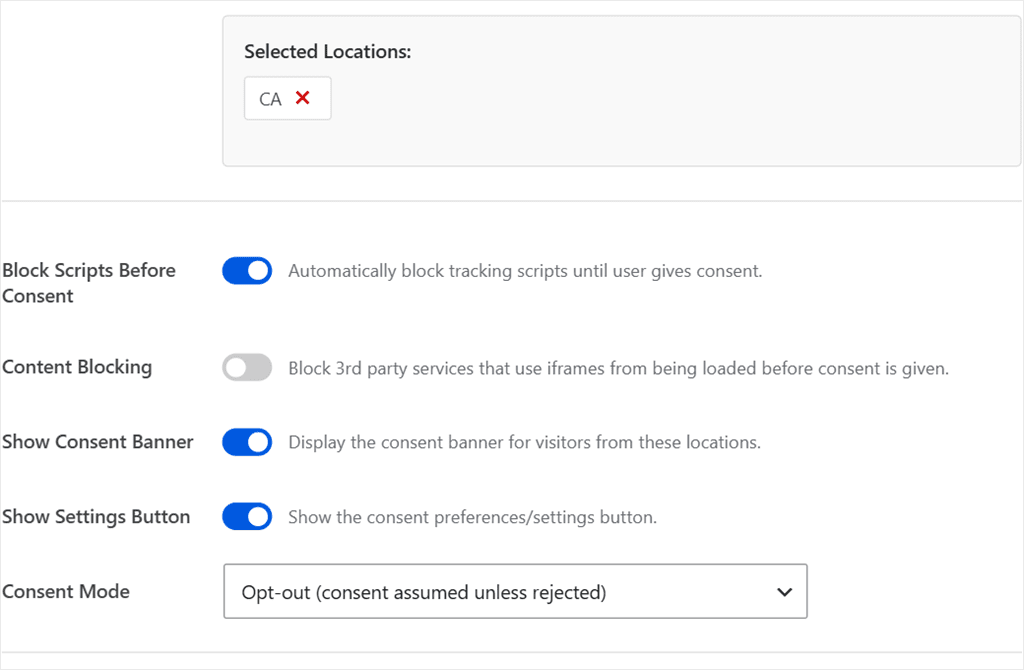
WPConsent ti consente di gestire contemporaneamente sia il comportamento di consenso opt-in che opt-out sullo stesso sito.
Le sue regole di localizzazione associano una regione al comportamento di consenso che i visitatori provenienti da essa dovrebbero ricevere.
I modelli CCPA e GDPR configurano le opzioni di blocco per corrispondere all'approccio di quella regione, in modo da non doverle impostare da zero.
Vai su WPConsent » Geolocalizzazione.
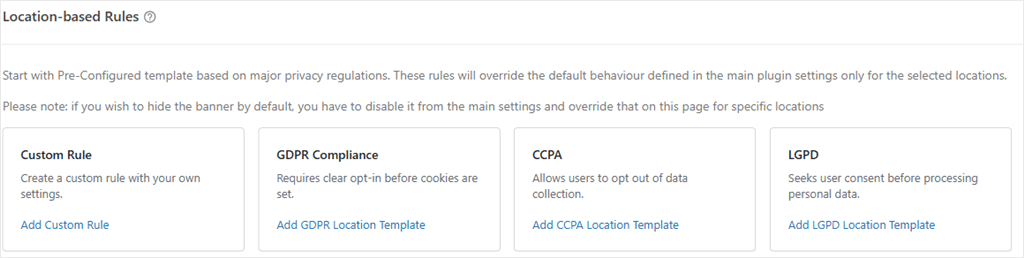
Fai clic su Aggiungi Modello di Localizzazione GDPR, conferma, quindi fai lo stesso per Aggiungi Modello di Localizzazione CCPA.
Si finisce con due regole che coprono due regioni.
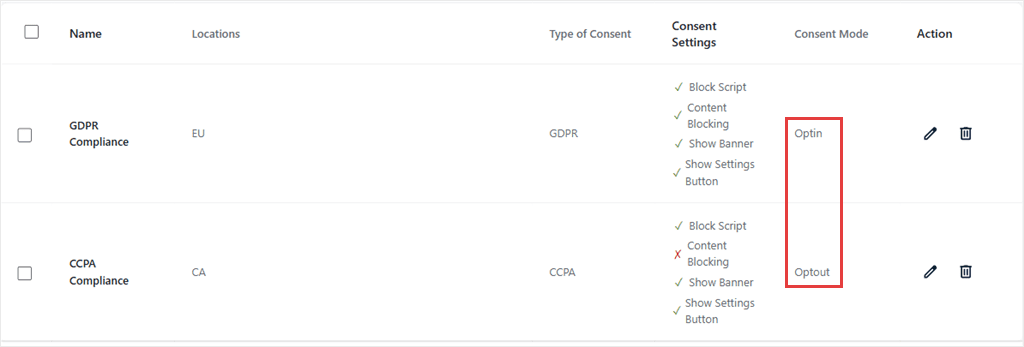
Ogni regola ha controlli di modifica ed eliminazione, e non c'è limite a quante se ne possono aggiungere.
Usa la scheda Regola Personalizzata per coprire regioni senza un modello. I visitatori al di fuori di ogni regola impostata torneranno alle impostazioni principali di WPConsent.
Come funziona la geolocalizzazione di WPConsent
WPConsent rileva la posizione tramite Cloudflare se lo usi, o il proprio servizio di geolocalizzazione se non lo fai. In entrambi i casi, questo plugin di consenso gestisce la ricerca della posizione per te.
Gli embed bloccati come YouTube o Google Maps mostrano un segnaposto con un pulsante "carica al clic" invece di caricare il contenuto prima del consenso.
Per un tutorial dettagliato, consulta come impostare il consenso ai cookie basato sulla posizione in WordPress.
Gestisci le richieste di Non vendere (Piano Plus e superiori)
Se la tua attività soddisfa le soglie CCPA sopra indicate e vende o condivide informazioni personali, hai bisogno di un posto dove i consumatori possano effettivamente inviare la richiesta.
WPConsent ti fornisce un modulo dedicato "Non Vendere" che i visitatori possono compilare per inviare la loro richiesta di opt-out.
Vai su WPConsent » Do Not Sell e apri la scheda Configuration, quindi fai clic su Generate Do Not Sell Page.
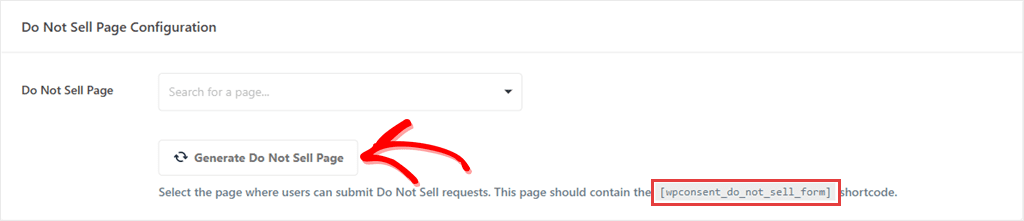
WPConsent crea la pagina per te, con lo shortcode [wpconsent_do_not_sell_form] già inserito.
Le richieste inviate atterrano nella scheda Richieste, dove puoi elaborarle ed esportarle. Vedi questa guida per scoprire come creare una pagina Do Not Sell in WordPress.
Dai un'occhiata alla nostra recensione di WPConsent per vedere tutto ciò che può fare.
FAQ: GDPR vs CCPA. Cosa devi sapere
Il GDPR è più restrittivo del CCPA?
Al momento del consenso, sì. Il GDPR richiede l'accordo prima che inizi il tracciamento, mentre il CCPA no. Ciò non rende il CCPA quello facile. I suoi obblighi di "Non vendere" e il suo requisito GPC non hanno equivalenti nel GDPR, quindi un sito costruito solo per il GDPR può ancora essere insufficiente.
Un banner per i cookie può gestire GDPR e CCPA?
Sì. Un banner di opt-in per tutti è legale secondo entrambe le leggi. Raccoglie solo meno dati dai tuoi visitatori statunitensi di quanto consenta il CCPA. Un banner che applica regole diverse in base alla località ti consente di conservare tali dati. In entrambi i casi, le richieste GPC e "Non vendere", laddove ti riguardano, vengono gestite separatamente dal banner.
Cosa succede ai visitatori provenienti da paesi non coperti da nessuna delle due leggi?
Né il GDPR né il CCPA li raggiungono, perché entrambi seguono il visitatore piuttosto che il sito. Molti altri paesi hanno le proprie regole, quindi l'approccio pratico è un default sensato per tutti coloro che non sono coperti, più una regola per ogni regione che conta per il tuo traffico.
Il GDPR si applica ai siti web con sede negli Stati Uniti?
Può farlo. Il GDPR non è limitato alle aziende in Europa. Un sito statunitense che offre beni o servizi a persone nell'UE, o ne monitora il comportamento, può rientrarvi indipendentemente da dove ha sede l'azienda.
Ho bisogno del consenso per i cookie secondo il CCPA?
Non nel senso del GDPR di consenso prima del caricamento. Il CCPA richiede una notifica, un'opzione di opt-out funzionante e il rispetto del segnale Global Privacy Control, piuttosto che bloccare i cookie finché qualcuno non accetta.
Il CCPA si applica ai piccoli siti WordPress?
Non automaticamente. Si applica alle aziende a scopo di lucro che soddisfano una soglia di fatturato o che acquistano, vendono o condividono una grande quantità di informazioni personali, non a ogni sito che capita di avere un visitatore statunitense. È improbabile che un piccolo blog sia coperto. Un negozio in crescita potrebbe esserlo.
Cos'è il Global Privacy Control e devo rispettarlo?
È un segnale che il browser di un visitatore invia per indicare che sta rinunciando alla vendita o alla condivisione dei propri dati. Da gennaio 2026, dodici stati richiedono alle aziende coperte dalle loro leggi sulla privacy di rilevarlo e rispettarlo. Ai sensi del CCPA, ciò significa aziende che vendono o condividono informazioni personali. Se sei tu, un link di opt-out manuale da solo non è sufficiente.
Tratta ogni visitatore come previsto dalla sua regione
Quale legge fosse più severa non è mai stata la vera domanda.
Il tuo sito riceverà visitatori da entrambi i luoghi, e hanno diritto a cose diverse.
Uno si aspetta di essere chiesto prima. L'altro si aspetta di essere informato chiaramente e di avere una via d'uscita, anche attraverso un segnale che il proprio browser invia autonomamente.
Gestisci ogni visitatore secondo le regole che si applicano a lui, e puoi evitare di cedere dati che potresti essere autorizzato a raccogliere.
Rispetta i segnali Global Privacy Control ed esegui un corretto banner di consenso.
Ottieni WPConsent gratuitamente →
Esegui l'opt-in UE e l'opt-out USA sullo stesso sito, automaticamente, in base alla località.
Ottieni WPConsent Pro →
Risorse aggiuntive
Approfondisci una delle due leggi, o le parti che circondano il banner stesso.
- Guida per principianti a WordPress e conformità GDPR: la guida completa all'impostazione del consenso, ai banner e al blocco
- Guida definitiva a WordPress e conformità CCPA: soglie attuali e obblighi oltre il consenso ai cookie
- Requisiti di consenso ai cookie per paese: regione per regione, oltre a questi due
- Cookie Policy vs Privacy Policy: quale documento dice cosa e se ne hai bisogno di entrambi
Disclaimer: Questo articolo è fornito solo a scopo informativo ed educativo e non costituisce consulenza legale. Nessuno strumento, incluso WPConsent, può di per sé garantire la conformità con GDPR, CCPA o qualsiasi altra legge sulla privacy. Le leggi sulla privacy e la loro applicazione cambiano nel tempo. Se hai domande sugli obblighi legali specifici del tuo sito, consulta un avvocato abilitato.
