
In sintesi:
Le lettere di diffida CIPA sostengono che gli strumenti di tracciamento in esecuzione prima che un visitatore acconsenta violano una legge californiana del 1967 sulla intercettazione delle comunicazioni.
Due diverse sezioni di tale legge sono effettivamente in gioco:
-Una sugli strumenti che catturano il contenuto della comunicazione.
-Un'altra sugli strumenti che inviano dati di routing come gli indirizzi IP.
I querelanti sostengono che il modello di opt-out della CCPA non difende contro nessuno dei due. La soluzione pratica è la tempistica: blocca gli strumenti non essenziali finché un visitatore non acconsente attivamente e conserva una registrazione con data e ora del consenso che raccogli.
Se gestisci un sito WordPress con visitatori in California, "CCPA" è probabilmente la legge che già conosci.
Generalmente funziona secondo un modello di opt-out. Le aziende che copre possono raccogliere dati con un avviso adeguato, purché rispettino le richieste di opt-out. Recenti attività giudiziarie suggeriscono che anche la CIPA si applica.
Solo questa settimana, abbiamo visto un aumento delle conversazioni di supporto WPConsent che menzionano lettere di diffida che citano una legge completamente diversa: il California Invasion of Privacy Act (CIPA), scritto nel 1967 per fermare l'intercettazione telefonica.
Gli avvocati dei querelanti la stanno ora applicando ai siti web, sostenendo che uno script di tracciamento in esecuzione prima che un visitatore faccia una scelta è la versione digitale dell'ascolto di una chiamata.
Questa non è una legge consolidata.
I tribunali sono in disaccordo tra loro e una legge che sta passando attraverso la legislatura della California in questo momento, trattata più in dettaglio di seguito, potrebbe cambiare parte del quadro prima della fine dell'anno.
Ecco cosa sta succedendo realmente, cosa significa per un sito WordPress e dove WPConsent aiuta e dove non aiuta.
Punti chiave
- Le lettere di diffida CIPA sono richieste pre-contenziose da studi legali privati, non azioni di enforcement governativo o sentenze giudiziarie.
- Queste rivendicazioni si basano in realtà su due diverse disposizioni CIPA, non su una teoria, e prendono di mira strumenti diversi.
- I querelanti sostengono che il modello di opt-out del CCPA non difende contro nessuna delle due teorie: la rivendicazione riguarda quando inizia il tracciamento, non se offri un opt-out in seguito.
- I tribunali sono veramente divisi. Sentenze recenti vanno in entrambe le direzioni, all'incirca equamente, a seconda del tribunale e della teoria.
- Una legge che si muove attraverso la legislatura (SB 690) limiterebbe solo una delle due teorie, non l'intero rischio.
- La soluzione pratica: blocca gli strumenti non essenziali fino al consenso e tieni un registro del consenso che raccogli.
Qual è la differenza tra CCPA e CIPA?
Secondo il CCPA, il modello è l'opt-out.
Le aziende coperte possono raccogliere dati a condizione che forniscano un avviso adeguato e rispettino le richieste di opt-out, solitamente tramite un link "Non vendere o condividere le mie informazioni personali".
Questo è il modello su cui si basavano la maggior parte dei plugin per cookie di WordPress.
💡 Nota: Non tutti i piccoli siti sono coperti dal CCPA, che ha soglie di fatturato e volume di dati. Il CIPA non ne ha, il che spiega in parte perché i proprietari di siti più piccoli ricevono queste lettere.
Le rivendicazioni CIPA aggirano completamente quel modello.
L'argomento non riguarda la divulgazione; riguarda l'intercettazione. Un link di opt-out che appare dopo che uno script è già stato attivato non annulla l'intercettazione che è già avvenuta, secondo questa teoria.
| CCPA / CPRA | CIPA (Teoria dell'intercettazione) | |
|---|---|---|
| Che tipo di legge | Statuto sulla privacy dei consumatori | Statuto del 1967 sulla violazione di domicilio, applicato ai siti web tramite contenzioso |
| Stato predefinito | Modello di opt-out, avviso richiesto | Il tracciamento stesso è la presunta violazione |
| Cosa lo soddisfa | Un link di opt-out e una divulgazione accurata | Nulla viene eseguito finché il visitatore non acconsente |
| Chi lo applica | Procuratore Generale della California, più un diritto limitato per gli individui di fare causa per violazioni dei dati | Cause legali private, intentate direttamente da individui |
| Danni | Legato a danni effettivi nella maggior parte dei casi | La CIPA è una legge lunga e i reclami sui siti web attingono a due sezioni diverse che pongono domande diverse. |
| Status legale | Risolto, stabilito dal 2020 | Contestato, tribunali divisi |
Due leggi diverse, due domande diverse.
Un sito può fare tutto ciò che CCPA chiede ed essere comunque un bersaglio secondo questa teoria, perché CCPA non è mai stato creato per rispondere alla domanda temporale che le affermazioni CIPA sembrano sollevare.
Se i tuoi visitatori non si trovano solo in California, le regole cambiano di nuovo al di fuori degli Stati Uniti. Questa guida copre cosa cambia secondo il GDPR, che adotta un approccio di opt-in più rigoroso su tutta la linea.
Quali domande si pongono i tribunali sui reclami CIPA?
Togli il gergo legale e quasi tutti questi casi tornano a una domanda: una terza parte ha ricevuto i dati di un visitatore prima che quel visitatore avesse la possibilità di scegliere.
Se la tempistica era giusta, il reclamo di solito fallisce. Se non lo era, lo strumento diventa un bersaglio, indipendentemente da ciò che dice la tua politica sulla privacy.
Questi reclami non provengono tutti dalla stessa parte della CIPA, e sapere quale si applica cambia ciò contro cui ti stai effettivamente difendendo.
Quale parte della CIPA stanno effettivamente usando?
CIPA is a long statute, and website claims pull from two different sections that ask different things.
Sezione 631(a):
- La disposizione sulla intercettazione e l'ascolto illegale richiede che qualcuno legga o apprenda il "contenuto" di una comunicazione senza il consenso di tutti i soggetti coinvolti.
- Questa è la sezione dietro Javier v. Assurance IQ e Mikulsky v. Bloomingdale’s, entrambi riguardanti software di session replay che registravano ciò che un visitatore digitava e cliccava.
- Anche i widget di chat e i moduli che catturano ciò che qualcuno scrive rientrano in questa categoria.
Sezione 638.51:
- La disposizione sui registratori di penna e sui dispositivi di tracciamento riguarda le informazioni di routing, non il contenuto: cose come indirizzi IP e identificatori di dispositivo.
- Questa è la sezione dietro l'ondata di casi contro pixel di tracciamento e beacon di analisi, inclusi Sanchez v. Cars.com e Aviles v. LiveRamp.
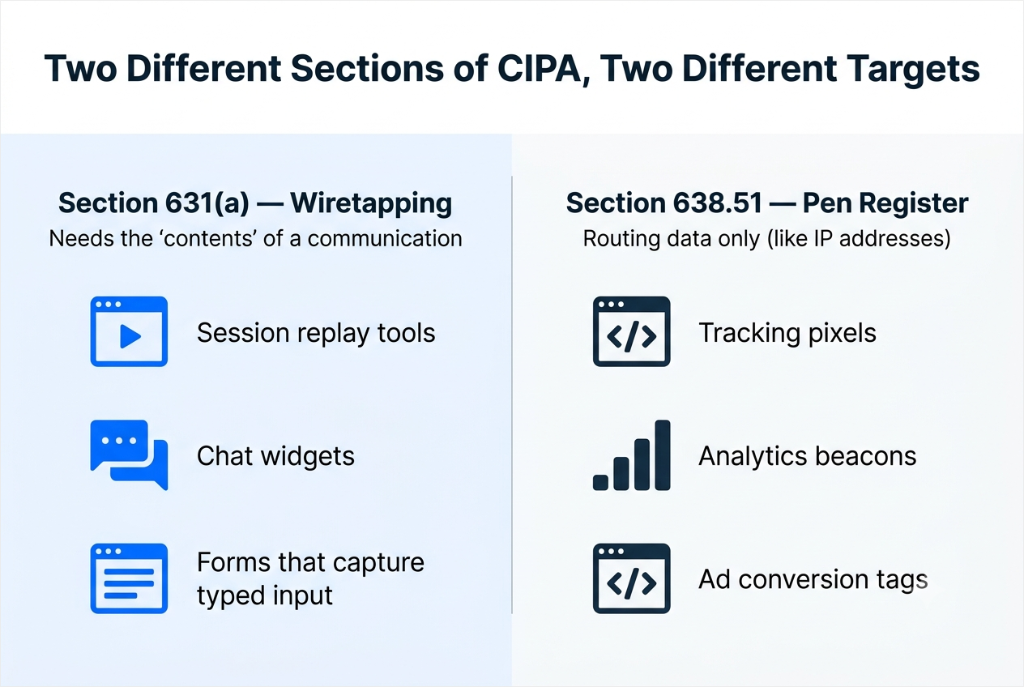
La distinzione è importante perché i tribunali hanno trattato le due cose in modo molto diverso.
I tribunali statali della California hanno respinto in modo abbastanza coerente i reclami di registro penna 638.51 contro i normali strumenti di analisi. I reclami di intercettazione 631(a), quelli dietro la registrazione della sessione e la cattura della chat, sono più genuinamente divisi.
Perché la contenzioso CIPA è in aumento in questo momento?
La CIPA consente a un querelante di richiedere un importo fisso di $ 5.000 per violazione senza dover dimostrare di aver subito danni effettivi.
Questa struttura si applica sia alle azioni collettive che ai reclami individuali, quindi il numero per visitatore può moltiplicarsi per tutti coloro che sono stati tracciati allo stesso modo su un sito ad alto traffico.
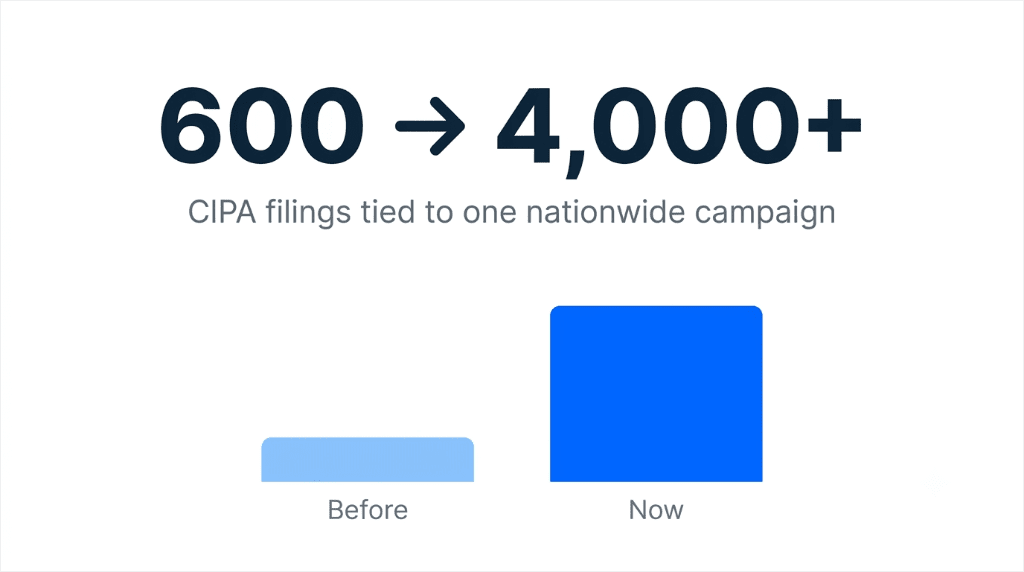
Le presentazioni legate a una campagna nazionale di querelanti seriali sono cresciute da circa 600 a oltre 4.000 da quando è iniziata.
I tribunali stanno ancora decidendo se le teorie legali sottostanti reggano.
E gli esiti vanno in entrambe le direzioni a seconda del tribunale e della sezione della CIPA su cui si basa un reclamo, come mostra la tabella dei casi sottostante.
Cosa prende di mira effettivamente la CIPA sul tuo sito e perché?
Le lettere non sono casuali.
Indicano strumenti specifici e comuni, e quale teoria si applica dipende da ciò che lo strumento fa effettivamente: spostare dati di routing o acquisire contenuti.
| Tecnologia di tracciamento | Teoria CIPA utilizzata | Perché è mirato |
|---|---|---|
| Pixel Meta/Facebook | Sezione 638.51 (pen register) | Invia un identificatore del visitatore a terzi prima del consenso |
| Tag di conversione Google Analytics / Ads | Sezione 638.51 (pen register) | Stesso argomento sui dati di routing, alta visibilità a causa della sua diffusione |
| Pixel TikTok / LinkedIn Insight Tag | Sezione 638.51 (pen register) | Nuovi querelanti presi di mira, stessa teoria sottostante |
| Strumenti di session replay / heatmap | Sezione 631(a) (intercettazione) | Registra ciò che un visitatore ha effettivamente fatto e digitato, più vicino ai "contenuti" di una comunicazione |
| Widget di chat | Sezione 631(a) (intercettazione) | Può acquisire il testo di una conversazione prima che un visitatore abbia dato il consenso |
| Barre di ricerca e moduli | Sezione 631(a) (intercettazione) | Invia l'input digitato a un servizio di terze parti prima che il visitatore invii qualsiasi cosa |
Nessuno di questi strumenti è insolito. La maggior parte dei siti WordPress ne utilizza almeno uno per colonna.
Per quelli comuni, abbiamo scritto guide individuali:
Qual è la posizione attuale dei tribunali sulle rivendicazioni CIPA?
I risultati sono veramente misti tra le recenti sentenze:
| Caso | Tribunale | Data | Teoria | Esito |
|---|---|---|---|---|
| Javier contro Assurance IQ | 9° Circuito | 2022 | 631(a) | Ricorso riammesso; consenso postumo respinto |
| Mikulsky contro Bloomingdale’s | 9° Circuito | Giu 2025 | 631(a) | Ricorso riammesso, allegazione di replay della sessione sufficiente |
| Gutierrez contro Converse | 9° Circuito | Lug 2025 | 631(a) | Vittoria della difesa senza processo; un giudice ha dubitato che il CIPA raggiunga internet |
| Heerde contro Learfield Communications | C.D. Cal. | Lug 2024 | 631(a) | Autorizzato a procedere |
| Jurdi contro MSC Cruises | Trib. Superiore Cal. | Set 2024 | Adiacente al 638.51 | Autorizzato a procedere |
| Sanchez contro Cars.com | Trib. Superiore Cal. | Gen 2025 | 638.51 | Respinto |
| Aviles contro LiveRamp | Trib. Superiore Cal. | Gen 2025 | 638.51 | Respinto |
| Blaker contro Netscout Systems | Trib. Superiore L.A. | Mag 2026 | 638.51 | Respinto definitivamente |
Alcune sentenze hanno espresso la divergenza in termini chiari.
- In Sanchez contro Cars.com, la corte ha definito il tracciamento di routine “una funzione di base dell’accesso a Internet”.
- In Aviles contro LiveRamp, la corte ha ritenuto che il querelante “non abbia allegato nulla al di là di come funziona normalmente Internet”.
- In Blaker v. Netscout Systems, la corte ha concluso chiaramente che la legge sui registratori di telefonia "si applica alle comunicazioni telefoniche e non al software su un sito web commerciale."
Il vero contrappeso si trova sul lato dell'intercettazione.
La Corte d'Appello del Nono Circuito ha permesso che le richieste di registrazione delle sessioni procedessero in Mikulsky v. Bloomingdale’s e Javier v. Assurance IQ, motivo per cui il 631(a) è la teoria ancora considerata incerta a livello di appello federale.
Anche lì, i casi di intercettazione non favoriscono tutti i querelanti.
In Gutierrez v. Converse, la Corte d'Appello del Nono Circuito ha confermato la sentenza sommaria a favore della difesa, e un giudice concorde ha messo in dubbio se la clausola di intercettazione del CIPA raggiunga o meno internet.
Quel giudice lo ha detto senza mezzi termini: "La California non è riuscita ad aggiornare la § 631(a) per tenere conto dei progressi tecnologici dal 1967."
Anche una vittoria della difesa, in altre parole, ha evidenziato quanto la legge del 1967 si adatti male al web moderno. Nel frattempo, i tribunali statali della California rimangono sempre più scettici sulla teoria del registratore di telefonia.
Cosa succede se una richiesta CIPA ha successo?
I danni statutari ai sensi del CIPA ammontano a $ 5.000 per violazione, o tre volte i danni effettivi, a seconda di quale sia maggiore, e un querelante non deve dimostrare un danno reale per riscuotere.
Su un sito ad alto traffico, quel calcolo si trasforma rapidamente in un'esposizione a class action.
Se un tribunale consente a questi visitatori di fare causa come un unico gruppo, il numero per visitatore si moltiplica per tutti coloro che ne fanno parte.
Un giudice federale ha approvato un accordo di classe da 3,85 milioni di dollari contro il Los Angeles Times nel giugno 2026 per pratiche di tracciamento simili a quelle descritte sopra.
Non tutti i casi raggiungono tali dimensioni e la maggior parte delle lettere di richiesta non si trasforma mai in una causa legale depositata.
Perché una Piattaforma di Gestione del Consenso è Importante Qui?
Una piattaforma di gestione del consenso, o CMP, è il pezzo di software che controlla effettivamente la tempistica.
Trattiene gli script di tracciamento finché un visitatore non fa una scelta, quindi rilascia solo quelli a cui il visitatore ha acconsentito.
È diverso da un avviso sui cookie, che visualizza solo un messaggio mentre tutto ciò che sta sotto continua a funzionare indipendentemente.
Una CMP da sola non vince una causa e non garantisce la conformità con nulla.
Ciò che fa è affrontare la questione della tempistica su cui si basano la maggior parte di queste sentenze: se qualcosa è stato eseguito prima del consenso.
Se si gestisce correttamente, queste richieste hanno molto meno su cui lavorare, indipendentemente dalla sezione a cui si rivolge lo studio del querelante.
Una parola di cautela prima di passare la California all'Opt-In
L'opt-in, bloccando ogni strumento non essenziale finché un visitatore non fa attivamente clic su accetta, è la risposta più forte all'argomento principale del CIPA: che un visitatore deve acconsentire prima che qualcosa catturi la sua attività.
Ma è più restrittivo di quanto effettivamente richieda il CCPA, e in pratica riduce drasticamente i dati di tracciamento che raccogli, perché la maggior parte dei visitatori non fa mai clic su accetta.
Se i tuoi strumenti pubblicitari e di analisi si trovano dietro il consenso e poche persone acconsentono, questi strumenti vengono attivati raramente.
In termini semplici, l'opt-in riduce la maggior parte del tuo tracciamento in California. Questo è un compromesso da valutare prima di apportare la modifica.
Il modo in cui la maggior parte dei siti scende a compromessi è geografico: applica l'opt-in specificamente ai visitatori per i quali l'esposizione è reale, tipicamente la California, e lascia la tua configurazione invariata ovunque altro.
Ciò contiene il costo dei dati di tracciamento al traffico dove conta davvero, invece di subire il colpo su tutto il sito. Dai un'occhiata a questo articolo su come impostare il consenso ai cookie basato sulla posizione per i passaggi pratici.
Ciò copre ciò di cui trattano effettivamente la legge, le cause legali e le lettere di diffida. Ecco cosa puoi effettivamente fare al riguardo, a partire dal tuo sito.
Cosa dovresti controllare sul tuo sito WordPress?
Checklist di audit di WordPress: controllo della tempistica degli scriptEcco come verificare la tua posizione. Apri il tuo sito in una finestra del browser privata, come se fossi un visitatore per la prima volta dalla California, e controlla quanto segue prima di fare clic su accetta su qualsiasi cosa.
-
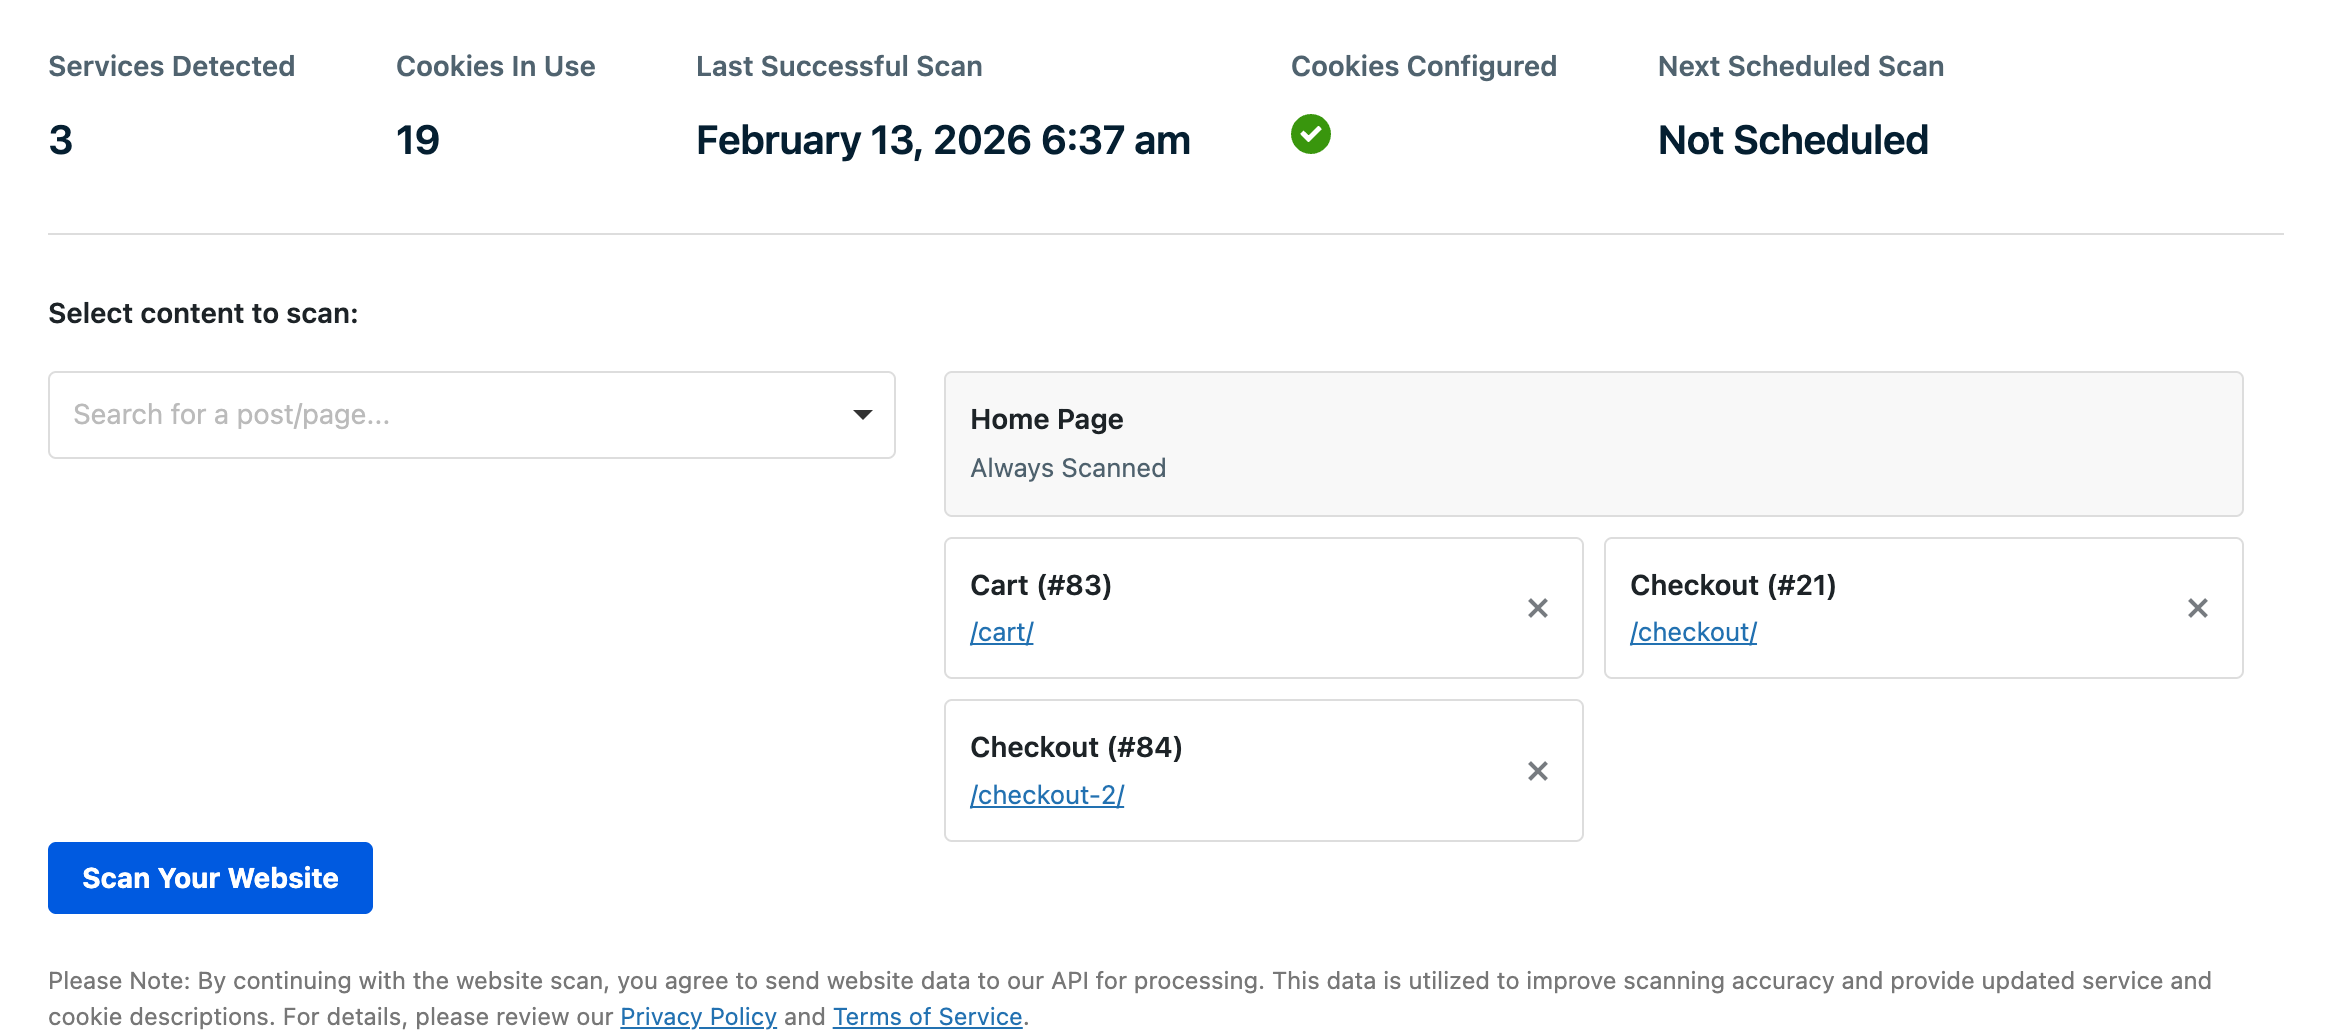
💡 Suggerimento WPConsent: Cookie Inspector fa questo per te automaticamente. Scansiona il tuo sito come un nuovo visitatore, traccia ogni cookie in tempo reale e segnala qualsiasi cosa caricata prima del consenso come violazione, senza bisogno di DevTools. Trovalo sotto WPConsent » Scanner » Inspector.
-
💡 Suggerimento WPConsent: WPConsent può generare una nuova pagina di policy sui cookie per te direttamente dai risultati della tua scansione, a un clic dalla dashboard, invece di confrontare manualmente il testo.
L'immagine qui sotto è una semplice checklist di ciò di cui abbiamo appena discusso. Poiché è un'immagine, puoi scaricarla e seguirla a tuo piacimento.
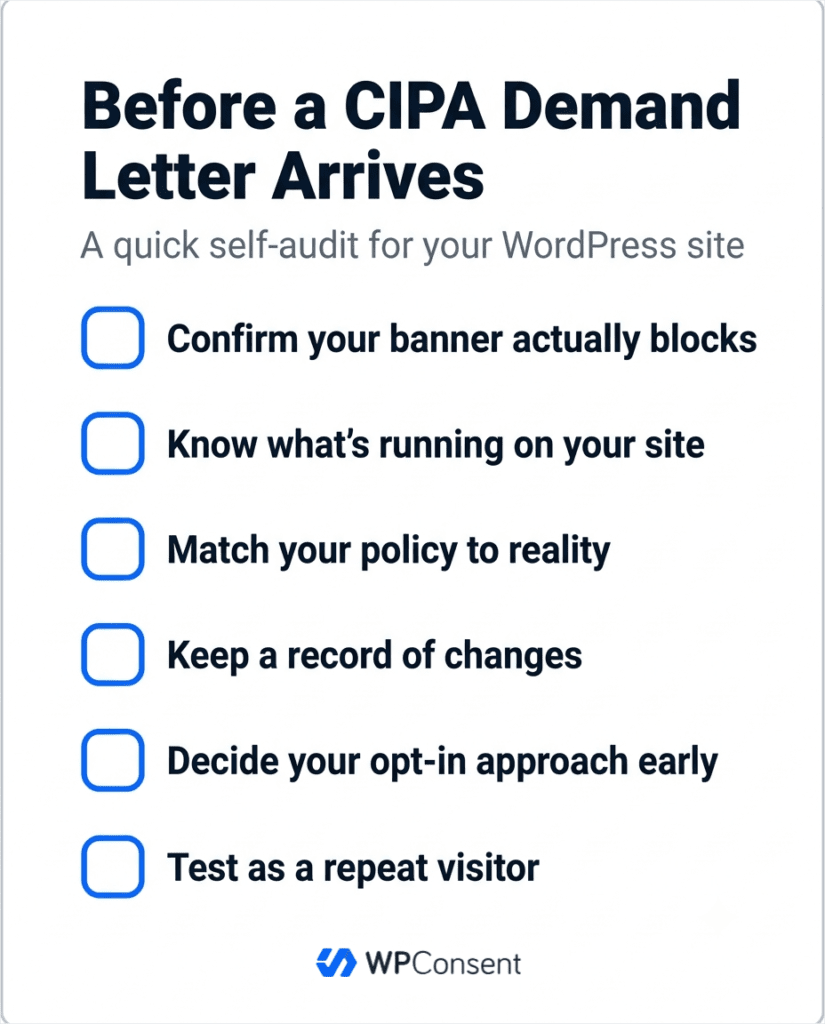
Nessuna di queste cose richiede congetture.
È un audit di quindici minuti con strumenti già integrati nel tuo browser, eseguito da una sessione pulita in modo da vedere ciò che un vero visitatore per la prima volta vede, non una versione memorizzata nella cache del tuo sito.
Cosa dovresti fare prima che arrivi una lettera di diffida CIPA?
Aspettare che arrivi una lettera è il modo costoso per farlo. Alcune cose vale la pena avere in atto ora, prima che una scadenza imponga la decisione.
WPConsent può aiutare con tutto ciò che è presente in entrambe le checklist sopra, bloccando gli script per impostazione predefinita, generando la tua policy e registrando il consenso.
Se vuoi vedere come si comporta effettivamente, lo abbiamo sottoposto a una revisione completa.
Cosa dovresti fare se ricevi una lettera di diffida CIPA?
Una lettera di diffida segue uno schema prevedibile e sapere cos'è (e cosa non è) modella come rispondi.
- Aspettati un tracker nominato e una scadenza. La maggior parte delle lettere cita i danni statutari della CIPA e chiede una risposta o un accordo entro un periodo di tempo stabilito, spesso 30 giorni.
- Riconoscila come una richiesta privata, non un avviso governativo. Proviene da uno studio legale che rappresenta un individuo, inviata prima che venga intentata una causa.
- Non trattarla come prova che hai infranto la legge. Queste affermazioni si basano su una teoria legale ancora in discussione in tribunale, come mostra la tabella dei casi sopra.
- Non andare nel panico e accettare un accordo a causa della scadenza. Un numero e una breve finestra non rendono automaticamente valida la pretesa sottostante.
⚠ Questo non è un consiglio legale, né un sostituto di un avvocato abilitato che possa esaminare il tuo sito specifico e la tua lettera specifica.
Detto questo, non ignorarla.
Preserva tutto, non solo la lettera.
Tieni traccia della configurazione attuale del tuo sito, dei tracker in esecuzione e dei log prima di apportare modifiche, perché lo stato del tuo sito al momento dell'arrivo della lettera è ciò che conta.
Portalo quindi da un avvocato esperto in questo specifico settore del diritto sulla privacy e lascia che sia lui a dirigere la raccolta dei fatti. Ciò include se il tracker nominato fosse effettivamente sul tuo sito e quando è stato attivato rispetto al consenso.
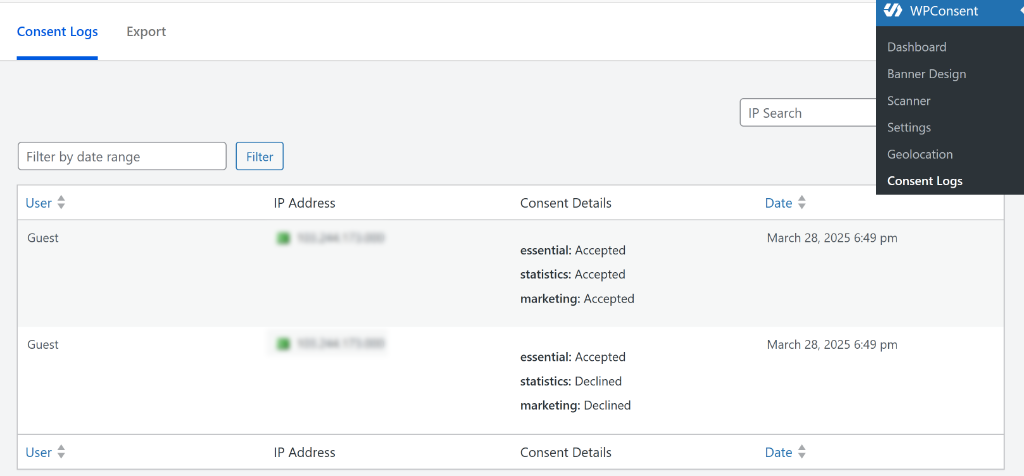
Se utilizzi WPConsent, il Registro del Consenso fornisce al tuo avvocato registrazioni con data e ora di quando il consenso è stato registrato sul tuo sito, un pezzo della cronologia di cui avrà bisogno.
Dove si inserisce WPConsent
Non ti diremo che un plugin per il consenso ai cookie fa sparire una causa legale. Non lo fa.
Ciò che WPConsent fa in realtà è correggere la tempistica. Questo è l'unico meccanismo su cui si basa ogni decisione menzionata in questo articolo.
| Domanda Legale | Funzionalità WPConsent | Cosa Fa | Piano |
|---|---|---|---|
| I miei script vengono bloccati automaticamente finché un visitatore non acconsente? | Blocco Automatico Script | Gli script non essenziali rimangono disattivati finché un visitatore non accetta, poi vengono eseguiti | Gratuito |
| So effettivamente cosa è in esecuzione sul mio sito? | Scanner Cookie | Scansiona l'intero sito ed elenca ogni script che trova | Gratuito |
| Anche il tracciamento di Google rispetta la decisione di un visitatore? | Google Consent Mode v2 | I tag di Google ricevono un segnale "negato" per impostazione predefinita finché un visitatore non acconsente | Gratuito |
| Posso applicare un opt-in più rigoroso ai visitatori della California senza modificare l'esperienza degli altri? | Regole di visualizzazione per geolocalizzazione | Mostra un banner più rigoroso ai visitatori di una regione scelta, lascia il resto intatto | Pro |
| Se una lettera nomina il mio sito, ho una registrazione di ciò a cui un visitatore ha acconsentito e quando? | Registro del Consenso | Mantiene un registro ricercabile e datato di ogni decisione di consenso | Pro |
Le prime tre righe sono nella versione gratuita di WPConsent, installata su oltre 100.000 siti WordPress.
Le Regole di Visualizzazione Geolocation e il Registro del Consenso sono su WPConsent Pro, e sono i due elementi che trasformano "pensiamo di essere stati a posto" in una risposta documentata se una lettera dovesse mai nominare il tuo sito.
Questo è tutto. Abbiamo trattato cos'è il CIPA, cosa mira a colpire e cosa fare al riguardo. Alcune domande specifiche meritano ancora una risposta diretta.
Domande frequenti
La CIPA è una nuova legge?
No. Il California Invasion of Privacy Act risale al 1967 ed è stato scritto per l'intercettazione telefonica. Gli avvocati delle parti lesse stanno applicando due delle sue sezioni, 631(a) e 638.51, al tracciamento dei siti web attraverso teorie legali che sono ancora in fase di valutazione in tribunale, non attraverso un nuovo statuto approvato a tale scopo.
Tutte le richieste CIPA sui siti web sono basate sulla stessa teoria?
No, ed è un'idea sbagliata comune. Le rivendicazioni ai sensi della Sezione 631(a) riguardano strumenti che catturano il contenuto della comunicazione, come i replay di sessione e i widget di chat. Le rivendicazioni ai sensi della Sezione 638.51 riguardano strumenti che inviano dati di routing come gli indirizzi IP, principalmente pixel di tracciamento e analytics. I tribunali statali della California hanno respinto le rivendicazioni ai sensi della 638.51 in modo abbastanza coerente. Le rivendicazioni ai sensi della 631(a) sono più genuinamente irrisolte.
La conformità alla CCPA mi protegge da una richiesta CIPA?
Non secondo i querelanti che intentano queste cause. La loro argomentazione è che il modello di opt-out del CCPA presuppone che il tracciamento possa iniziare prima che un visitatore faccia una scelta, che è esattamente ciò che entrambe le teorie del CIPA mirano a colpire.
Si applica solo alle aziende con sede in California?
No. Il fattore rilevante è solitamente la posizione dei visitatori del tuo sito web, non dove è registrata la tua attività. Un sito basato ovunque può essere citato in giudizio se ha visitatori californiani ed esegue tracker nel modo descritto da queste richieste.
Un banner per i cookie è sufficiente da solo?
Solo se blocca effettivamente gli script non essenziali finché un visitatore non accetta. Un banner che mostra una scelta mentre i tracker vengono eseguiti in background non cambia il problema della tempistica su cui si basano queste rivendicazioni.
Cos'è la SB 690 e risolve questo problema?
SB 690 è una proposta di legge della California che restringerebbe le disposizioni sui registratori di penna e sui tracciamenti di CIPA, sezioni 638.50 e 638.51, rimuovendo la possibilità per gli individui di intentare cause legali per tali reclami e lasciando l'applicazione all'Avvocato Generale dello Stato. Un emendamento del 2 luglio 2026 l'ha ridotta solo a tali disposizioni. Come attualmente redatta, entrerebbe in vigore il 1° gennaio 2027 e si applicherebbe retroattivamente ai reclami qualificati di registratore di penna presentati a partire dal 1° gennaio 2025, ma non è ancora legge e deve ancora essere approvata dall'Assemblea. Non toccherebbe i reclami di intercettazione di cui alla sezione 631(a) alla base di Javier e Mikulsky, la teoria più vicina a un argomento "è necessario l'opt-in". Pertanto, la distinzione tra registratore di penna e intercettazione è importante per la tua lettera: una richiesta basata sulla teoria del registratore di penna potrebbe essere influenzata da SB 690, mentre una richiesta di intercettazione no. Questa è una delle cose che un avvocato valuta. Non dare per scontato che l'approvazione di SB 690 porrebbe fine a questo rischio.
Cosa dovrei fare per prima cosa se ricevo una lettera di richiesta?
Non ignorarla, e non rispondere o transigere immediatamente. Conserva tutto prima: la lettera, la configurazione attuale del tuo sito e i tuoi log, prima di cambiare qualsiasi cosa. Poi portala a un avvocato con esperienza in CIPA e lascia che diriga la raccolta dei fatti, inclusa la verifica se il tracker nominato fosse effettivamente sul tuo sito e quando è stato attivato rispetto al consenso.
Correggi la Tempistica sul Tuo Sito WordPress: Blocca Prima del Consenso, Non Dopo
La soluzione qui inizia con la tempistica.
Nulla dovrebbe essere attivato prima che un visitatore abbia effettivamente fatto una scelta, e dovresti essere in grado di dimostrarlo se qualcuno dovesse mai chiedere.
Installa WPConsent e lo scanner elenca ciò che è in esecuzione sul tuo sito. Il banner inizia a bloccare gli script non essenziali per impostazione predefinita una volta che è attivo.
Se il traffico dalla California rappresenta una quota significativa dei tuoi visitatori, o se è già arrivata una lettera, le Regole di Visualizzazione Geolocation e il Registro del Consenso in WPConsent Pro sono costruiti esattamente per questa situazione.
Ottieni WPConsent gratuitamente →
Vedi i prezzi di WPConsent →
Risorse aggiuntive
Queste tre guide approfondiscono i pezzi che questo articolo copre a livello di riepilogo.
- Guida per Principianti a WordPress e Conformità CCPA: il modello di opt-out a cui questo articolo si contrappone, spiegato per intero.
- Requisiti WordPress per il Consenso sui Cookie per Paese: se i tuoi visitatori non sono solo in California, ecco cosa cambia altrove.
- Cos'è il Consenso sui Cookie? Una Guida per Principianti: i fondamenti su cui si basa questo articolo, se parti da zero.
Disclaimer: Questo articolo è fornito solo a scopo informativo ed educativo e non costituisce consulenza legale. Nessuno strumento, incluso WPConsent, può di per sé garantire la conformità o prevenire una causa legale; sia la corretta configurazione che la revisione legale del tuo sito specifico sono importanti. Le leggi sulla privacy e le interpretazioni giudiziarie cambiano rapidamente. Se hai ricevuto una lettera di richiesta legale o hai domande riguardo agli obblighi legali specifici del tuo sito, consulta un avvocato abilitato.
