Kurz gesagt:
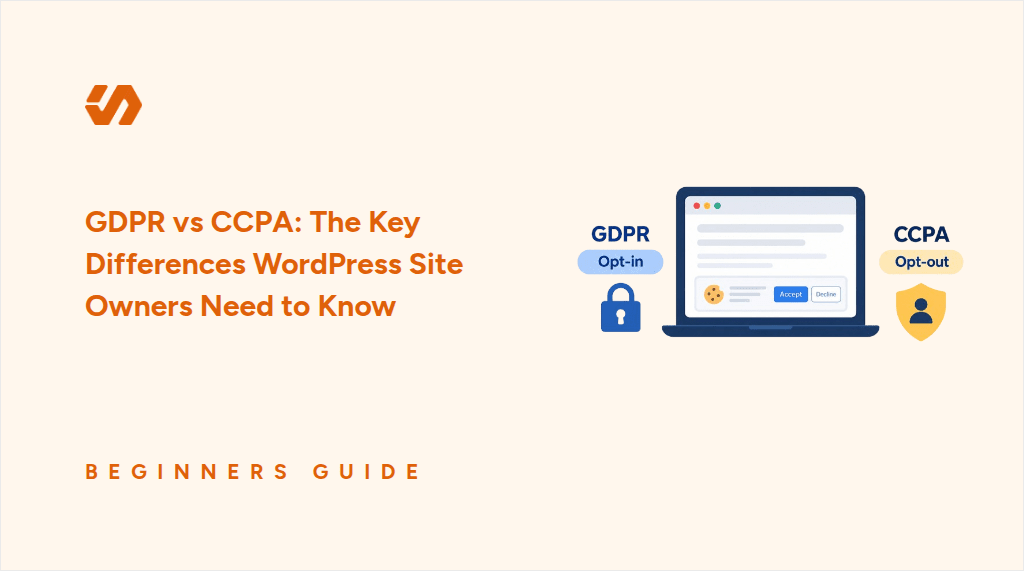
DSGVO und CCPA weisen in Bezug auf die Einwilligung in entgegengesetzte Richtungen, nicht nur unterschiedliche Strenge. Die DSGVO verlangt ein Opt-in, bevor nicht wesentliche Tracking-Elemente geladen werden. Die CCPA erlaubt standardmäßig das Tracking, erfordert aber ein funktionierendes Opt-out. Die Anwendung eines DSGVO-ähnlichen Opt-ins für alle ist legal, aber sie kostet Sie heimlich Sichtbarkeit in der Analyse, da US-Besucher, die das Banner ignorieren, als „Nein“ gezählt werden. Die CCPA fügt auch Anforderungen hinzu, die kein Einwilligungsmodell abdeckt: die Berücksichtigung von Global Privacy Control-Signalen und die Bearbeitung von „Nicht verkaufen“-Anfragen.
Zwei Käufer erreichen Ihre WooCommerce-Kasse. Einer ist in Paris und der andere in Los Angeles. Beide sehen dasselbe Cookie-Banner.
Ist das ein Problem?
Nicht rechtlich. Aber die beiden Gesetze behandeln sie unterschiedlich:
- Die DSGVO deckt Ihren Pariser Besucher ab. Nicht wesentliche Cookies bleiben blockiert, bis er zustimmt.
- Die CCPA deckt Ihren Besucher aus Los Angeles ab. Cookies können geladen werden, und er erhält eine Möglichkeit, Nein zu sagen.
Ihr Standort bestimmt, welche Datenschutzregeln für sie gelten.
Wenn Sie beiden dasselbe Opt-in-Banner zeigen, geben Sie möglicherweise Daten auf, die Sie von Ihrem Besucher aus Los Angeles hätten sammeln dürfen.
Hier erfahren Sie, was jedes Gesetz verlangt, wo die beliebte Abkürzung fehlschlägt und wie Sie beide Verhaltensweisen auf einer Website ausführen.
Wichtige Erkenntnisse
- Die Anwendung eines DSGVO-ähnlichen Opt-ins für alle ist legal. Es zählt einfach jeden stillen US-Besucher als Ablehnung.
- Die Berücksichtigung der Global Privacy Control ist jetzt in zwölf Bundesstaaten erforderlich, nicht nur in Kalifornien.
- Keines der Gesetze gilt für Besucher von anderswo. Andere Länder haben ihre eigenen Regeln.
- WPConsent berücksichtigt GPC im kostenlosen Plugin. Pro führt EU-Opt-in und US-Opt-out auf derselben Website aus.
Dieser Artikel ist detailliert, daher haben wir ihn in Abschnitte unterteilt. Verwenden Sie die Links im folgenden Inhaltsverzeichnis, um zu navigieren.
- Was die DSGVO verlangt
- Was das CCPA verlangt
- Die Überschneidung: Warum „einfach die strengere Regelung anwenden“ zu kurz greift
- Was eine Website mit Besuchern aus beiden Regionen tatsächlich benötigt
- Wie WPConsent beides handhabt
- FAQs: DSGVO vs CCPA. Was Sie wissen müssen
- Behandeln Sie jeden Besucher so, wie es seine Region erwartet
Was die DSGVO verlangt
Die DSGVO verlangt die Einwilligung, bevor ein nicht wesentlicher Cookie geladen wird. Diese Einwilligung muss aufgezeichnet werden.
Analyse-, Marketing-Pixel und eingebettete Videos, die alle verfolgen, müssen blockiert bleiben, bis der Besucher zustimmt.
Besucher darüber zu informieren, dass diese Tools verwendet werden, reicht nach DSGVO nicht aus. Sie müssen ihre Einwilligung einholen, bevor die Skripte, die sie verwenden, ausgeführt werden können.
Es gibt eine einzige, enge Ausnahme.
Cookies, die für die Funktionsfähigkeit der Website unbedingt erforderlich sind, wie z. B. ein Warenkorb oder ein Sitzungs-Cookie, benötigen keine Einwilligung.
Andere Cookies können eine Einwilligung erfordern, je nachdem, was sie tun.
Für die vollständige Anleitung zur Einrichtung einer DSGVO-konformen Einwilligung auf WordPress siehe den vollständigen Leitfaden zur DSGVO-Konformität für WordPress.
Für wen die DSGVO gilt
Die DSGVO gilt für Unternehmen in der EU und für Unternehmen außerhalb der EU, die Personen in der EU Waren oder Dienstleistungen anbieten oder deren Verhalten überwachen.
Zum Beispiel kann ein US-Geschäft unter die DSGVO fallen, wenn es an Kunden in der EU verkauft oder verfolgt, was diese auf seiner Website tun.
Das bedeutet, dass sich Ihre Website nicht automatisch außerhalb der DSGVO befindet, nur weil sie sich außerhalb Europas befindet.
DSGVO-Strafen
Strafen belaufen sich bei den schwerwiegendsten Verstößen auf bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes.
Was das CCPA verlangt
Die CCPA erfordert eine Mitteilung und eine funktionierende Opt-out-Möglichkeit anstelle einer vorherigen Zustimmung.
Eine betroffene Website kann Cookies standardmäßig zulassen. Stattdessen muss sie erklären, was sie sammelt, und Besuchern eine klare Möglichkeit bieten, dem Verkauf oder der Weitergabe ihrer persönlichen Daten zu widersprechen.
Wenn ein Besucher widerspricht, muss das Unternehmen diese Wahl respektieren.
Zwei dieser Verpflichtungen liegen vollständig außerhalb des Zustimmungsmodells Ihres Banners, sodass ein Cookie-Banner allein nicht alles abdecken kann, was die CCPA verlangt.
1. Global Privacy Control (GPC)
Global Privacy Control (GPC) ist ein Signal, das der Browser oder eine Datenschutzerweiterung eines Besuchers an Websites sendet, um anzuzeigen, dass er dem Verkauf oder der Weitergabe seiner persönlichen Daten widersprechen möchte.
Sobald das Signal aktiviert ist, wird es automatisch gesendet, sodass der Besucher nicht auf jeder Website eine Opt-out-Anfrage einreichen muss.
Wenn Ihr Unternehmen unter die CCPA fällt und persönliche Daten verkauft oder weitergibt, müssen Sie dieses Signal als gültigen Opt-out behandeln. Ein manueller Opt-out-Link allein reicht nicht aus.
GPC gilt jetzt auch außerhalb Kaliforniens
Kalifornien hat die Einhaltung von GPC zuerst eingeführt, aber es ist nicht mehr der einzige Bundesstaat, der dies verlangt.
Zwanzig Bundesstaaten haben jetzt umfassende Datenschutzgesetze in Kraft.
Zwölf davon verlangen ab Januar 2026, dass Websites das GPC-Signal erkennen und einhalten.
Und Kalifornien, Colorado und Connecticut führen derzeit eine koordinierte Durchsetzungsaktion hierzu durch.
Die CCPA ist immer noch die strengste der Gruppe, und mehrere andere Bundesstaaten haben ähnliche Opt-out-Rechte übernommen.
2. Nicht verkaufen
Eine „Do Not Sell“-Anfrage ermöglicht es einem Verbraucher, einem Unternehmen direkt mitzuteilen, seine persönlichen Daten nicht zu verkaufen oder weiterzugeben, anstatt sich auf ein Browsersignal wie GPC zu verlassen.
Dies gilt, wenn Ihr Unternehmen die Schwellenwerte der CCPA erfüllt (siehe unten) und auch persönliche Daten verkauft oder weitergibt. Weitergabe umfasst die Übermittlung von Besucherdaten an andere Unternehmen für gezielte Werbung, auch wenn kein Geld den Besitzer wechselt, was Werbe-Pixel wie den Meta Pixel einschließen kann.
Wenn beides zutrifft, benötigen Sie mindestens zwei Möglichkeiten für Personen, sich abzumelden. Eine davon muss die Einhaltung von GPC sein. Die andere kann ein „Do Not Sell or Share“-Formular sein, das von Ihrer Website verlinkt ist. Wenn Sie keine persönlichen Daten verkaufen oder weitergeben, benötigen Sie keine davon.
Für wen das CCPA gilt
Die CCPA gilt nicht für jede Website mit einem US-Besucher.
Sie gilt für gewinnorientierte Unternehmen, die in Kalifornien tätig sind und mindestens eine der folgenden Bedingungen erfüllen:
- Mehr als 26,625 Millionen US-Dollar Jahresumsatz
- Kauf, Verkauf oder Weitergabe der persönlichen Daten von 100.000 oder mehr Verbrauchern oder Haushalten pro Jahr
- 50 % oder mehr ihres Umsatzes aus dem Verkauf oder der Weitergabe persönlicher Daten erzielen
Unser vollständiger Leitfaden zur CCPA-Konformität behandelt die Verpflichtungen, die entstehen, sobald ein Unternehmen groß genug wird, und die weit über die Cookie-Zustimmung hinausgehen.
CCPA-Strafen
Die Strafen sind pro Verstoß geringer als bei der DSGVO. Jeder Verstoß zählt jedoch separat, sodass sich die Gesamtsummen summieren können.
Ab 2026 betragen unbeabsichtigte Verstöße jeweils 2.663 US-Dollar, und vorsätzliche Verstöße oder solche, die Daten von Minderjährigen betreffen, jeweils 7.988 US-Dollar.
Diese Beträge werden alle zwei Jahre an die Inflation angepasst.
Stellt man die DSGVO und das CCPA nebeneinander, sehen sie sich ähnlicher, als sie tatsächlich sind. Deshalb greifen einige Unternehmen zu der Abkürzung „verwende einfach die strengere Regelung“.
Die Überschneidung: Warum „verwende einfach die strengere Regelung“ zu kurz greift
Hier überschneiden sie sich. Beide Gesetze:
- verpflichten Sie, Besucher darüber zu informieren, was Sie sammeln und warum
- geben Personen die Möglichkeit, ihre Daten löschen zu lassen
- haben Strafen, die es bedeuten
Die Verwendung der strengeren Regelung greift aus zwei Gründen zu kurz.
1. Es ist nicht illegal, aber Sie geben nützliche Daten auf.
Ein DSGVO-ähnliches Opt-in für jeden Besucher ist in den USA kein Verstoß gegen irgendetwas, auch nicht gegen die Aufforderung an einen Kalifornier um Zustimmung, die Sie nicht unbedingt benötigten.
Aber es bedeutet:
- Unter Opt-out zählt ein Besucher, der nichts tut, als Ja.
- Unter Opt-in zählt derselbe Besucher als Nein.
Die meisten Leute ignorieren ein Cookie-Banner. Wenn Sie also überall Opt-in anwenden, bedeutet das, dass Sie keine Analysedaten von Besuchern sammeln, die nie eine Wahl getroffen haben.
💡 Neu in WPConsent: Banner-Analysen
Einige Besucher akzeptieren Ihr Banner. Einige lehnen es ab. Viele ignorieren es, und diese dritte Gruppe ist in Ihren Analysen unsichtbar.
Banner-Analysen zeigen Ihnen, wie viele, damit Sie wissen, was Sie tatsächlich verpassen. Es ist in jedem kostenpflichtigen Plan enthalten, und Pro fügt Datumsbereiche und eine Aufschlüsselung nach Standort hinzu. Lesen Sie die Ankündigung.
2. Einige CCPA-Anforderungen liegen außerhalb der Cookie-Zustimmung.
Die Berücksichtigung von GPC und die Bearbeitung von „Nicht verkaufen“-Anfragen sind keine Entscheidungen des Zustimmungsmodells, daher liefert kein Bannerverhalten sie. Opt-in für alle deckt keine der beiden Anforderungen ab.
Hier unterscheiden sich die beiden Gesetze immer noch:
| DSGVO | CCPA | |
|---|---|---|
| Zustimmungsmodell | Opt-in, bevor nicht wesentliche Cookies geladen werden | Opt-out: Cookies dürfen geladen werden, Besucher kann widersprechen |
| Wen es abdeckt | Besucher aus der EU und dem EWR, auch von Unternehmen außerhalb der EU | Abgedeckte Unternehmen, die Daten von Einwohnern Kaliforniens verarbeiten |
| Nicht wesentliche Cookies | Blockiert, bis der Besucher zustimmt | Generell erlaubt, mit einem funktionierenden Opt-out |
| Opt-out-Signal | Nicht der Mechanismus, den die DSGVO verwendet | Muss GPC ehren, wenn Sie verkaufen oder teilen, und bestätigen, dass es verarbeitet wurde |
| Nicht verkaufen | Keine direkte Entsprechung | Erforderlich, wenn Sie personenbezogene Daten verkaufen oder weitergeben |
| Strafen (2026) | Bis zu 20 Mio. Euro oder 4 % des Umsatzes | 2.663 $ unbeabsichtigt, 7.988 $ beabsichtigt |
| Ihr WordPress-Setup | Skripte blockieren, dann fragen | Skripte zulassen, klare Opt-out-Möglichkeit bieten |
Die Frage ist also nicht, welches Gesetz man befolgen soll. Es geht darum, jeden Besucher so zu behandeln, wie es seine eigene Region erwartet.
Was eine Website mit Besuchern aus beiden Regionen tatsächlich benötigt
Zurück zur Kasse und den beiden Käufern.
Für Paris bleiben Google Analytics und der Meta Pixel blockiert, bis der Besucher zustimmt.
Für Los Angeles können dieselben Skripte geladen werden, solange es eine klare Opt-out-Möglichkeit gibt und das GPC-Signal des Browsers respektiert wird, falls es eintrifft.
Um das ins rechte Licht zu rücken: Wenn diese beiden Besucher auf Ihrer Website landen, trifft der eine auf eine Mauer (DSGVO), während der andere auf eine Tür (CCPA) trifft.
Was ist mit allen anderen?
Diese Gesetze folgen dem Besucher, nicht Ihnen.
Wenn ein Besucher aus einem Land ohne umfassendes Datenschutzgesetz surft, folgt keine spezifische Regel ihm auf Ihre Website.
Andere Regionen haben ihre eigenen, wie Brasiliens LGPD, Kanadas PIPEDA und die britische Version der DSGVO nach dem Brexit.
Immer mehr Länder führen ähnliche Datenschutzbestimmungen ein.
Für alle außerhalb dieser Regeln gilt: Verwenden Sie einen sinnvollen Standard und fügen Sie dann standortbasierte Regeln für die Regionen hinzu, die für Ihren Traffic wichtig sind.
Unser Leitfaden zu Cookie-Einwilligungsanforderungen nach Land geht Region für Region vor.
⚠️ Ein Haken
Ein Einwilligung-Plugin steuert Cookies, Skripte und die Aufzeichnung dessen, was ein Besucher gewählt hat. Es erledigt die Arbeit nicht von allein. Ihre Datenschutzrichtlinie, die von Ihnen verwendeten Anbieter und was Ihre Formulare mit übermittelten Daten tun, sind weiterhin wichtig.
Wie WPConsent beides handhabt
WPConsent ist eines der besten WordPress-Einwilligungs-Plugins.
Es blockiert automatisch Tracking-Skripte, bis ein Besucher zustimmt, und es kann je nach Standort des Besuchers eine andere Regel anwenden.
Lassen Sie uns Ihnen zeigen, wie Sie es verwenden, um CCPA und DSGVO gleichzeitig zu handhaben.
Installieren Sie zuerst WPConsent
WPConsent hat eine kostenlose Version aus dem WordPress-Repository und eine kostenpflichtige WPConsent-Version.
Sehen Sie sich unseren Vergleich zwischen WPConsent Free und Pro an, um zu sehen, was jede bietet. Sobald Sie Ihre Wahl getroffen haben, führt Sie unser Installationsleitfaden durch beide.
Nach der Installation erfahren Sie hier, wie Sie die wichtigsten DSGVO- und CCPA-Anforderungen handhaben, die wir oben behandelt haben:
GPC-Signale berücksichtigen (kostenlos)
WPConsent kann GPC-Signale automatisch erkennen und nicht wesentliche Cookies für Besucher ablehnen, die eines senden. Dies ist auch in der kostenlosen Version enthalten.
Gehen Sie zu WPConsent » Einstellungen und öffnen Sie den Tab Erweitert. Schalten Sie Globale Datenschutzkontrollen respektieren ein.
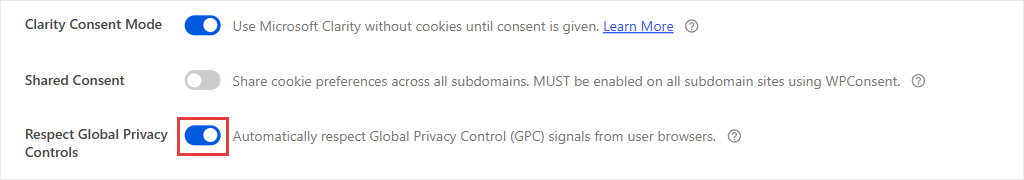
Er ist standardmäßig ausgeschaltet, da nicht jedes Unternehmen GPC honorieren muss. Gemäß CCPA tun dies nur Unternehmen, die personenbezogene Daten verkaufen oder weitergeben.
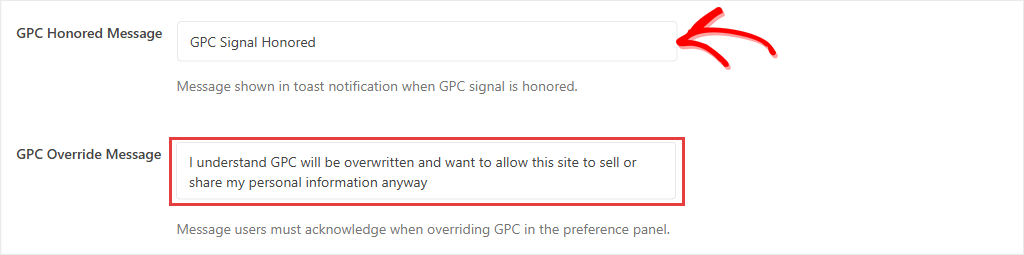
Sobald er aktiviert ist, lehnt WPConsent für Besucher mit aktiviertem GPC nicht wesentliche Cookies automatisch ab und zeigt ihnen niemals das Banner an.
Sie können auch festlegen, was diesen Besuchern mitgeteilt wird.
WPConsent zeigt diesen Besuchern standardmäßig eine Meldung am unteren Bildschirmrand an, die lautet: „GPC-Signal berücksichtigt“.
Wenn jemand das Signal überschreiben möchte, muss er es zuerst bestätigen.
Seit Januar 2026 verlangt Kalifornien außerdem von abgedeckten Unternehmen, dass sie den Verbrauchern zeigen, dass ihre GPC-Opt-out-Anfrage bearbeitet wurde.
Sobald Sie GPC aktivieren, kümmert sich WPConsent für Sie darum.
Eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden zur Implementierung der Unterstützung für Global Privacy Control in WordPress.
Opt-in und Opt-out auf derselben Website durchführen (Basic Plan und höher)
WPConsent ermöglicht es Ihnen, gleichzeitig sowohl Opt-in- als auch Opt-out-Einwilligungsverhalten auf derselben Website auszuführen.
Seine Standortregeln verknüpfen eine Region mit dem Einwilligungsverhalten, das Besucher von dort erhalten sollen.
Die CCPA- und GDPR-Vorlagen konfigurieren jeweils die Blockierungsoptionen, um dem Ansatz dieser Region zu entsprechen, sodass Sie sie nicht von Grund auf neu einrichten müssen.
Gehen Sie zu WPConsent » Geolocation.
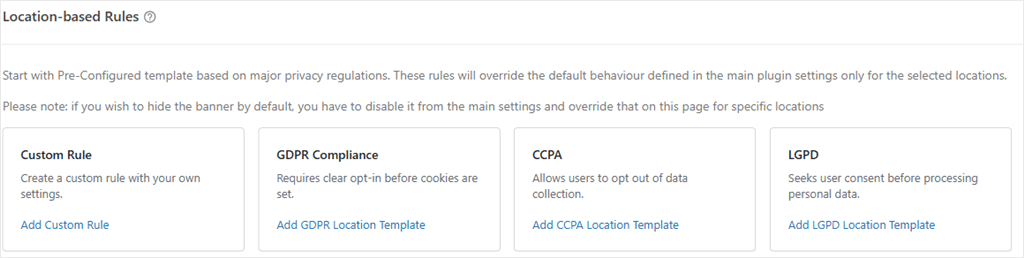
Klicken Sie auf GDPR-Standortvorlage hinzufügen, bestätigen Sie und tun Sie dann dasselbe für CCPA-Standortvorlage hinzufügen.
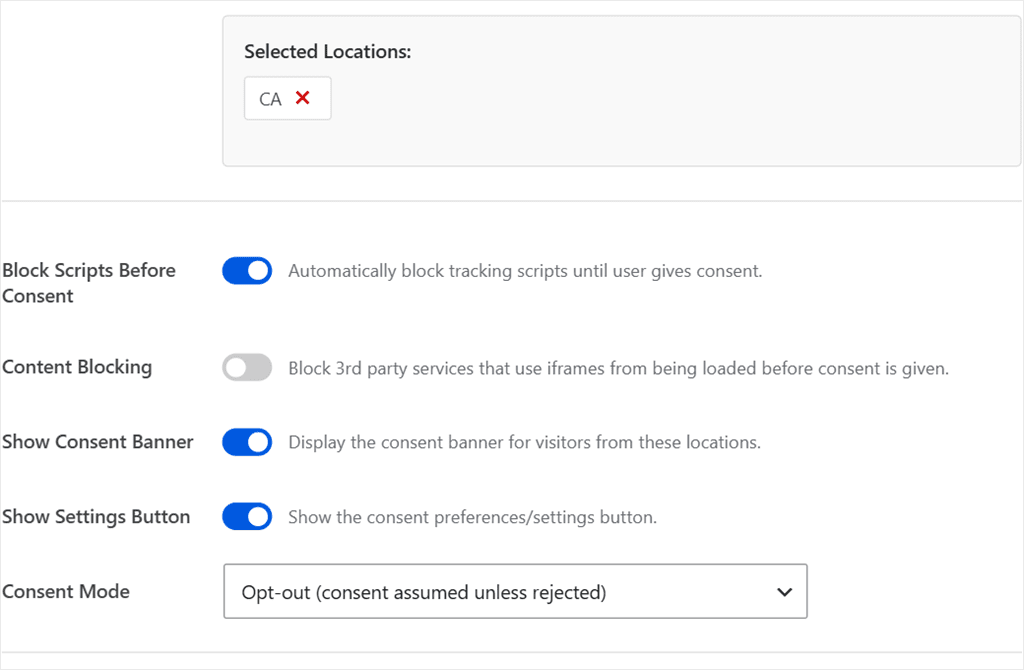
Sie erhalten zwei Regeln, die zwei Regionen abdecken.
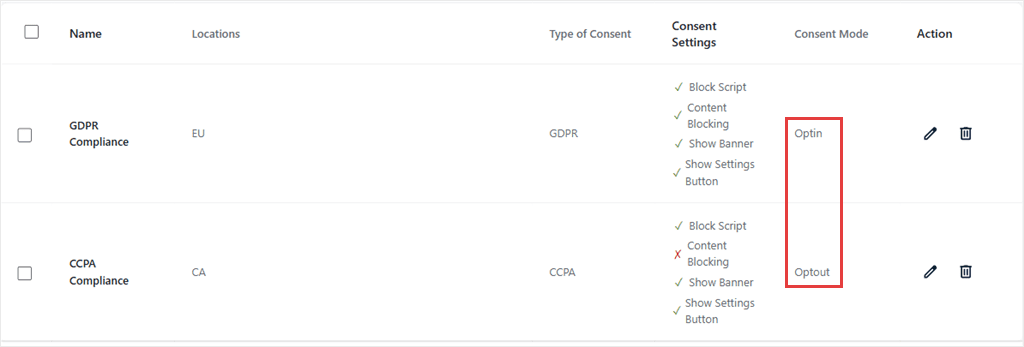
Jede Regel verfügt über Bearbeitungs- und Löschsteuerelemente, und es gibt keine Begrenzung, wie viele Sie hinzufügen können.
Verwenden Sie die Registerkarte Benutzerdefinierte Regel, um Regionen ohne Vorlage abzudecken. Besucher außerhalb jeder von Ihnen festgelegten Regel greifen auf Ihre Haupt-WPConsent-Einstellungen zurück.
Wie die Geolocation von WPConsent funktioniert
WPConsent erkennt den Standort über Cloudflare, wenn Sie es verwenden, oder über seinen eigenen Geolokalisierungsdienst, wenn Sie es nicht verwenden. In jedem Fall kümmert sich dieses Einwilligung-Plugin um die Standortabfrage für Sie.
Blockierte Einbettungen wie YouTube oder Google Maps zeigen einen Platzhalter mit einem Klick-zum-Laden-Button an, anstatt den Inhalt vor der Einwilligung zu laden.
Eine detaillierte Anleitung finden Sie unter Einrichtung standortbasierter Cookie-Einwilligung in WordPress.
Nicht verkaufen-Anfragen bearbeiten (Plus Plan und höher)
Wenn Ihr Unternehmen die oben genannten CCPA-Schwellenwerte erfüllt und personenbezogene Daten verkauft oder weitergibt, benötigen Sie eine Möglichkeit für Verbraucher, die Anfrage einzureichen.
WPConsent bietet Ihnen ein spezielles „Nicht verkaufen“-Formular, das Besucher ausfüllen können, um ihre Opt-out-Anfrage einzureichen.
Gehen Sie zu WPConsent » Nicht verkaufen und öffnen Sie die Registerkarte Konfiguration, dann klicken Sie auf Seite „Nicht verkaufen“ generieren.
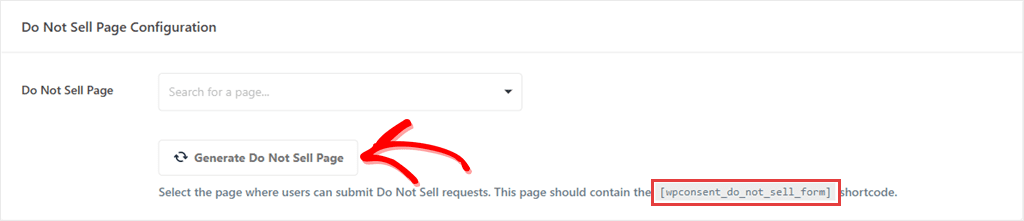
WPConsent erstellt die Seite für Sie, wobei der Shortcode [wpconsent_do_not_sell_form] bereits vorhanden ist.
Eingereichte Anfragen landen auf der Registerkarte „Anfragen“, wo Sie sie bearbeiten und exportieren können. Sehen Sie sich diesen Leitfaden an, um zu erfahren, wie Sie eine Seite „Nicht verkaufen“ in WordPress erstellen.
Sehen Sie sich unsere WPConsent-Bewertung an, um alles zu sehen, was es kann.
FAQs: DSGVO vs CCPA. Was Sie wissen müssen
Ist die DSGVO strenger als das CCPA?
Bei Zustimmung, ja. Die DSGVO verlangt eine Einverständniserklärung, bevor das Tracking beginnt, die CCPA nicht. Das macht die CCPA nicht einfacher. Ihre „Nicht verkaufen“-Pflichten und die GPC-Anforderung haben kein DSGVO-Äquivalent, sodass eine Website, die nur für die DSGVO erstellt wurde, immer noch unzureichend sein kann.
Kann ein Cookie-Banner DSGVO und CCPA abdecken?
Ja. Ein Opt-in-Banner für alle ist nach beiden Gesetzen legal. Es sammelt lediglich weniger Daten von Ihren US-Besuchern, als die CCPA erlaubt. Ein Banner, das je nach Standort unterschiedliche Regeln anwendet, ermöglicht es Ihnen, diese Daten zu behalten. In beiden Fällen werden GPC- und „Nicht verkaufen“-Anfragen, wo sie für Sie gelten, separat vom Banner behandelt.
Was ist mit Besuchern aus Ländern, die von keiner der beiden Gesetze abgedeckt sind?
Weder die DSGVO noch die CCPA erreichen sie, da beide dem Besucher und nicht der Website folgen. Viele andere Länder haben jedoch ihre eigenen Regeln. Der praktische Ansatz ist daher ein sinnvoller Standard für alle, die nicht abgedeckt sind, plus eine Regel für jede Region, die für Ihren Traffic wichtig ist.
Gilt die DSGVO für US-amerikanische Websites?
Das kann sie. Die DSGVO beschränkt sich nicht auf Unternehmen in Europa. Eine US-Website, die Personen in der EU Waren oder Dienstleistungen anbietet oder deren Verhalten überwacht, kann darunter fallen, unabhängig davon, wo das Unternehmen seinen Sitz hat.
Benötige ich unter dem CCPA eine Zustimmung für Cookies?
Nicht im Sinne der DSGVO-Zustimmung vor dem Laden. Die CCPA verlangt eine Benachrichtigung, eine funktionierende Opt-out-Möglichkeit und die Beachtung des Global Privacy Control-Signals, anstatt Cookies zu blockieren, bis jemand zustimmt.
Gilt das CCPA für kleine WordPress-Websites?
Nicht automatisch. Sie gilt für gewinnorientierte Unternehmen, die eine Umsatzschwelle erreichen oder eine große Menge personenbezogener Daten kaufen, verkaufen oder weitergeben, nicht für jede Website, die zufällig einen US-Besucher erhält. Ein kleiner Blog wird wahrscheinlich nicht abgedeckt. Ein wachsender Shop könnte es sein.
Was ist Global Privacy Control und muss ich es berücksichtigen?
Es ist ein Signal, das der Browser eines Besuchers sendet, um mitzuteilen, dass er dem Verkauf oder der Weitergabe seiner Daten widerspricht. Seit Januar 2026 verlangen zwölf Bundesstaaten von Unternehmen, die unter ihre Datenschutzgesetze fallen, dieses Signal zu erkennen und zu respektieren. Gemäß CCPA betrifft dies Unternehmen, die personenbezogene Daten verkaufen oder weitergeben. Wenn das auf Sie zutrifft, reicht ein manueller Opt-out-Link allein nicht aus.
Behandeln Sie jeden Besucher so, wie es seine Region erwartet
Welches Gesetz strenger ist, war nie die eigentliche Frage.
Ihre Website wird Besucher aus beiden Regionen haben, und diese haben Anspruch auf unterschiedliche Dinge.
Einer erwartet, zuerst gefragt zu werden. Der andere erwartet, klar informiert zu werden und eine Möglichkeit zum Ausstieg zu erhalten, auch durch ein Signal, das sein Browser von sich aus sendet.
Behandeln Sie jeden Besucher gemäß den für ihn geltenden Regeln, und Sie können vermeiden, Daten preiszugeben, die Sie möglicherweise sammeln dürfen.
Beachten Sie Global Privacy Control-Signale und verwenden Sie ein ordnungsgemäßes Zustimmungsbanner.
Holen Sie sich WPConsent kostenlos →
Verwenden Sie EU-Opt-in und US-Opt-out auf derselben Website, automatisch, je nach Standort.
Holen Sie sich WPConsent Pro →
Zusätzliche Ressourcen
Gehen Sie tiefer auf eines der Gesetze oder auf die Teile rund um das Banner selbst ein.
- Leitfaden für Anfänger zu WordPress und DSGVO-Konformität: der vollständige Leitfaden zur Einrichtung der Zustimmung, zu Bannern und zum Blockieren
- Der ultimative Leitfaden zu WordPress und CCPA-Konformität: aktuelle Schwellenwerte und die Verpflichtungen über die Cookie-Zustimmung hinaus
- Cookie-Zustimmungsanforderungen nach Land: Region für Region, über diese beiden hinaus
- Cookie-Richtlinie vs. Datenschutzrichtlinie: welches Dokument was aussagt und ob Sie beides benötigen
Haftungsausschluss: Dieser Artikel dient nur zu Informations- und Bildungszwecken und stellt keine Rechtsberatung dar. Kein Tool, einschließlich WPConsent, kann allein die Einhaltung der DSGVO, CCPA oder anderer Datenschutzgesetze garantieren. Datenschutzgesetze und deren Durchsetzung ändern sich im Laufe der Zeit. Wenn Sie Fragen zu den spezifischen rechtlichen Verpflichtungen Ihrer Website haben, wenden Sie sich an einen zugelassenen Anwalt.